

De release van de APT 3.0.0 (Advanced Package Tool) heeft plaatsgevonden, waarin wijzigingen zijn samengebracht die zijn acumulaties in de experimentele tak 2.9. Deze nieuwe versie is opgenomen in de Debian Unstable tak en zal binnenkort worden geïntegreerd in de Debian Testing repository, waar de ontwikkeling van Debian 13 plaatsvindt en de experimentele tak APT 2.9 al wordt benut, en zal ook worden toegevoegd aan de pakketdatabase van Ubuntu.
Onder de belangrijkste wijzigingen zijn:
- De gebruikersinterface is herontworpen en biedt een duidelijkere weergave van de afhankelijkheden die nodig zijn voor het downloaden bij het installeren van een pakket. Waar eerder de namen van de afhankelijkheidspakketten als een doorlopend lijst werden weergegeven, worden ze nu verdeeld in kolommen in de stijl van de ‘ls -C’ utility, en verschillende uitvoerblokken worden in verschillende kleuren gemarkeerd (bijvoorbeeld verwijderde pakketten in het rood en te installeren pakketten in het groen). Dubbele vermeldingen van extra en nieuwe pakketten zijn verwijderd in de uitvoer (de secties ‘NEW packages’ en ‘additional packages’ zijn samengevoegd). Voor het beheer van de kleuring zijn instellingen ‘APT::Color::*’ en ‘APT::Configuration::color’ toegevoegd, evenals opties ‘—color’ en ‘—no-color’.

- Automatische pagina-onderverdeling is geïmplementeerd voor de uitvoer van de commando's ‘show’, ‘policy’, ‘list’, ‘search’ en ‘showsrc’. Pagina-onderverdeling kan worden ingeschakeld via de instelling Binary::apt::Pager, en de applicatie voor pagina-onderverdeling wordt bepaald via de omgevingsvariabele PAGER.
- Een verbeterde afhankelijkheidsoplossingsengine Solver3 is geïmplementeerd (geactiveerd via de optie ‘—solver 3.0’), waarin een backtracking-algoritme wordt gebruikt om conflicten tussen afhankelijkheden op te lossen. In de nieuwe engine is ook de versiekeuze verbeterd, ondersteuning voor het uitvoeren van updates in meerdere fasen is gegarandeerd, de prestaties zijn aanzienlijk verhoogd (apt-test wordt nu twee keer sneller uitgevoerd), er is een optie ‘—no-strict-pinning’ toegevoegd voor het installeren van experimentele versies, er is bescherming toegevoegd tegen het handmatig verwijderen van geïnstalleerde pakketten, en de agressiviteit van het automatisch verwijderen van ongebruikte afhankelijkheden is verhoogd. Meer begrijpelijke uitleg voor gewone gebruikers is toegevoegd voor fouten met betrekking tot afhankelijkheden.
- Het gebruik van de apt-key utility voor het beheren van sleutels, die worden gebruikt voor de verificatie van digitale ondertekeningen van pakketten, is beëindigd. De apt-key utility werd jaren geleden als verouderd beschouwd vanwege de overgang van het oude model voor het controleren van de integriteit van pakketten, waarin een gedeponieerd sleutelopslag ( /etc/apt/trusted.gpg ) werd gebruikt zonder koppeling van sleutels aan repositories; d.w.z. een sleutel die werd toegevoegd voor een bepaalde externe repository, kon worden gebruikt voor de verificatie van pakketten in alle repositories. De methode die apt-key vervangt, omvat scheiding van sleutelopslag voor elke repository ( /etc/apt/trusted.gpg.d/ of /etc/apt/keyrings/ ).
- De mogelijkheid is toegevoegd om de sqv utility van het Sequoia-project te gebruiken voor de verificatie van digitale ondertekeningen in plaats van gpgv aan te roepen. Aan de lijst met paden voor het aanroepen van gpg is de gpg-sq utility toegevoegd, geschreven in Rust, die dezelfde argumenten accepteert als de gpg utility, maar het gedrag van de gpg utility nabootst via Sequoia, een OpenPGP-implementatie in Rust. Het aanroepen van gpg-sq heeft voorrang boven gpg; om gpg-sq in plaats van gpg te gebruiken, hoeft u alleen het bijbehorende pakket te installeren.
- Een cryptografische back-end is toegevoegd voor de OpenSSL-bibliotheek, die GnuTLS en Gcrypt vervangt.
- Er is een koppeling van sleuteltypes aan bestandsuitbreidingen gegarandeerd: de extensie '.asc' is gekoppeld aan ascii-armored sleutels, '.gpg' altijd aan binaire sleutels, en alle andere bestandsextensies zullen een fout veroorzaken. Bijvoorbeeld, bij het gebruik van een sleutelbestand '/etc/apt/keyrings/winehq-archive.key', moet dit worden hernoemd naar '/etc/apt/keyrings/winehq-archive.gpg' en moet het pad in het bestand '/etc/apt/sources.list.d/' worden gecorrigeerd. Ondersteuning is geïmplementeerd voor het zelfstandig controleren van sleutelopslag (keyring) en de uitvoering van de dearmor operatie (omzetting van een sleutel in ASCII-armored formaat naar binaire indeling) zonder dat apt-key hoeft te worden geraadpleegd.
- Veel functies zijn omgezet naar het gebruik van de klasse 'std::string' in plaats van 'const char *' (de in de C++17-standaard gedefinieerde klasse std::string_view, die efficiënter met strings werkt door gebruik te maken van verwijzingen naar bestaande gegevens en het onnodig kopiëren van gegevens te vermijden totdat deze in de code wordt gebruikt).
- Een abstracte interface voor het werken met hashfuncties is voorgesteld, geïmplementeerd binnen het werk om de strikte binding aan één cryptografische bibliotheek te elimineren.
- In de uitvoer van het commando «apt show —full» is informatie over het vastpinnen van pakketten (pinning) toegevoegd, verkregen uit de velden APT-Pin, APT-Candidate en APT-Release.
- Het wordt officieel aanbevolen om bestanden in de map /etc/apt/sources.list.d/ te benoemen met de huidige leverancier in kleine letters ("$(dpkg-vendor —query Vendor | tr A-Z a-z).sources").
- Ondersteuning voor transacties en update-tellers is toegevoegd aan pkgDepCache.
- De optie «—comment» is toegevoegd om een commentaar achter te laten, dat wordt opgeslagen in de geschiedenis van uitgevoerde operaties.
- Ondersteuning voor de HTTP-header Retry-After is toegevoegd om het hervatten van onderbroken downloads te optimaliseren.
- De optie «—target-release» is toegevoegd aan het commando «apt list».
- Een nieuw foutniveau «audit» is toegevoegd, in te schakelen via de optie «—audit».
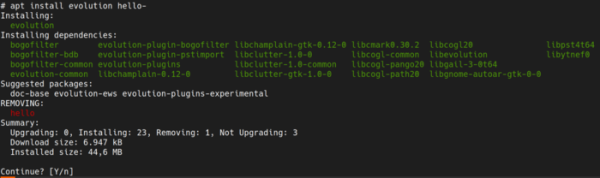
Bovendien kunnen de veranderingen in de experimentele tak APT 2.7 worden vermeld (de ontwikkeling van tak 2.7 is soepel overgegaan naar de ontwikkeling van tak 2.9), die beschikbaar zullen zijn in Debian 13 (Debian 12 gebruikt de uitgave APT 2.6):
- Ondersteuning voor snapshots is toegevoegd, beheerd via de optie «—snapshot» («-S»), waarmee toegang kan worden verkregen tot de repository-servers die snapshots ondersteunen en een specifieke status van de repository-archief kan worden geselecteerd. Bijvoorbeeld, door «—snapshot 20250405T081400Z» op te geven, kan men werken met een momentopname van de status van de repository, vastgelegd op 5 april 2025 om 08:14:00. Snapshots worden ingesteld in de sectie APT::Snapshot in de sources-list-bestanden.
- De optie «—update» («-U») is geïmplementeerd, waardoor bij het uitvoeren van installatie- of updatecommando's (apt install of apt upgrade) automatisch de operatie «apt update» wordt uitgevoerd om de indexen te synchroniseren voordat de cache wordt geopend en sources.list wordt verwerkt.
- De opdracht ‘dist-clean’ is toegevoegd om opgeslagen pakketten en lijsten van gedownloade pakketten uit de cache te verwijderen.
Bron: opennet.ru
