

De ontwikkelaars van het anonieme netwerk Tor hebben de resultaten van de audit van de Tor Browser en de door het project ontwikkelde tools OONI Probe, rdsys, BridgeDB en Conjure gepubliceerd, die worden gebruikt om censuur te omzeilen. De audit werd uitgevoerd door Cure53 van november 2022 tot april 2023.
Tijdens de controle werden 9 kwetsbaarheden ontdekt, waarvan er twee als ernstig werden geclassificeerd, één een gemiddeld niveau van ernst kreeg en 6 als problemen met een laag niveau van ernst werden aangeduid. Ook werden er 10 problemen gevonden in de codebase, die werden gecategoriseerd als niet-beveiligingsgerelateerde tekortkomingen. Over het algemeen is de code van het Tor-project als conform de richtlijnen voor veilige programmering beoordeeld.
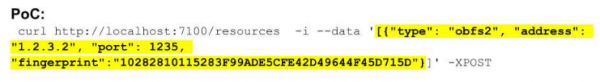
De eerste ernstige kwetsbaarheid bevond zich in de backend van het gedistribueerde systeem rdsys, dat de levering van gecensureerde middelen aan gebruikers, zoals proxy-lijsten en downloadlinks, mogelijk maakt. De kwetsbaarheid werd veroorzaakt door het ontbreken van authenticatie bij het aanspreken van de resource registratie-handler en stelde een aanvaller in staat om zijn eigen kwaadaardige resource te registreren voor levering aan gebruikers. De exploitatie houdt in dat een HTTP-verzoek naar de rdsys-handler wordt verzonden.
De tweede ernstige kwetsbaarheid werd aangetroffen in de Tor Browser en werd veroorzaakt door het ontbreken van een controle van de digitale handtekening bij het ontvangen van de lijst met brug-nodes via rdsys en BridgeDB. Aangezien de lijst in de browser wordt geladen voordat verbinding wordt gemaakt met het anonieme Tor-netwerk, maakte de afwezigheid van controle op de cryptografische digitale handtekening het mogelijk voor een aanvaller om de inhoud van de lijst te vervalsen, bijvoorbeeld via een onderschepping van de verbinding of hack. de serverBij een succesvolle aanval kon de aanvaller gebruikers verbinden via zijn eigen gecompromitteerde brug-node.
Een kwetsbaarheid van gemiddelde ernst was aanwezig in de subsystem rdsys in het script voor het implementeren van builds en stelde een aanvaller in staat om zijn privileges te verhogen van de gebruiker nobody naar de gebruiker rdsys, mits hij toegang had tot server en schrijfrechten in de tijdelijke bestandsdirectory. De exploitatie van de kwetsbaarheid houdt in dat het uitvoerbare bestand dat in de directory /tmp wordt geplaatst, wordt vervangen. Toegang tot de gebruiker rdsys stelt een aanvaller in staat om wijzigingen aan te brengen in de uitvoerbare bestanden die via rdsys worden uitgevoerd.
La kwetsbaarheden van lage impact waren voornamelijk gerelateerd aan het gebruik van verouderde afhankelijkheden die bekende kwetsbaarheden bevatten, of aan de mogelijkheid van een denial-of-service-aanval. Onder de minder belangrijke kwetsbaarheden in de Tor Browser zijn er geconstateerd dat het verbod op het uitvoeren van JavaScript kon worden omzeild bij de hoogste beveiligingsinstelling, dat er geen beperkingen waren voor het uploaden van bestanden en dat er potentiële informatielekken waren via de gebruikershomepage, waardoor gebruikers tussen herstarts konden worden gevolgd.
Op dit moment zijn alle kwetsbaarheden verholpen, waaronder de implementatie van authenticatie voor alle rdsys-verwerkers en de toevoeging van controles voor digitale handtekeningen van de lijsten die in de Tor Browser worden geladen.
Daarnaast kan worden opgemerkt dat de Tor Browser 13.0.1 is uitgebracht. Deze release is gesynchroniseerd met de codebasis van Firefox 115.4.0 ESR, waarin 19 kwetsbaarheden zijn verholpen (13 worden als ernstig beschouwd). De kwetsbaarheden uit de Firefox 119-branch zijn overgenomen in de Tor Browser 13.0.1 voor Android.
Bron: opennet.ru
