

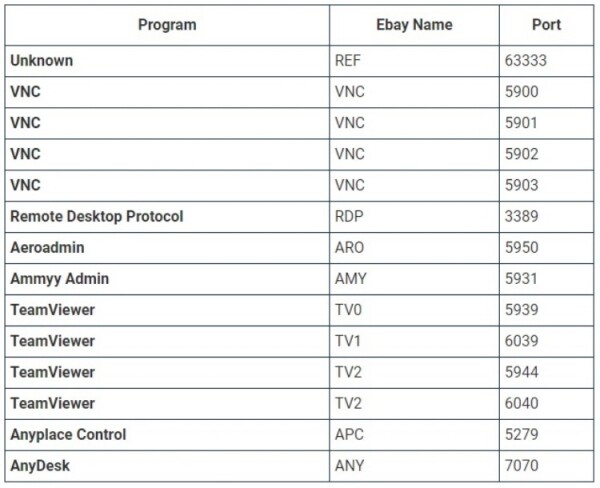
Volgens berichten van netwerkbronnen scant de site eBay.com met behulp van een speciaal script de poorten van de computers van bezoekers om programma's voor externe toegang te detecteren. Veel van de gescande netwerkpoorten worden gebruikt door populaire tools voor externe beheer, zoals Windows Remote Desktop, VNC, TeamViewer, en anderen.
Enthousiastelingen van Bleeping Computer hebben onderzoek gedaan dat bevestigt dat eBay.com inderdaad 14 verschillende poorten scant wanneer een gebruiker de website bezoekt. Dit proces wordt uitgevoerd met behulp van het script check.js en wordt bij elk bezoek aan de site gestart. Het script scant door WebSocket verbinding te maken met 127.0.0.1 via een opgegeven poort.
De bron merkt op dat de poortscanning niet plaatsvindt als de gebruiker een apparaat gebruikt dat draait op Linux bij het bezoeken van de site eBay. Echter, wanneer de webplatform wordt bezocht vanaf een apparaat dat draait op Windows, wordt de scanning gedetecteerd. Er wordt aangenomen dat dit scannen wordt uitgevoerd om gecompromitteerde computers te identificeren die door kwaadwillenden kunnen worden gebruikt voor frauduleuze activiteiten op het eBay-platform.
Ter herinnering, in 2016 verschenen er berichten op het internet dat kwaadwillenden via TeamViewer de controle over de pc's van gebruikers overnamen om frauduleuze aankopen op eBay te doen. Aangezien veel eBay-gebruikers cookies gebruiken voor automatische inlog op de site, konden deze kwaadwillenden op afstand de computers van gebruikers beheren en toegang krijgen tot het platform voor het doen van aankopen. Officiële vertegenwoordigers van eBay onthouden zich van commentaar over deze kwestie.
Bron: 3dnews.ru
