

Onderzoekers van de Technische Universiteit Graz (Oostenrijk) hebben een reeks aanvallen via externe kanalen (PDF) onthuld, die plaatsvinden via mechanismen voor het volgen van wijzigingen in het bestandssysteem. Deze aanvallen maken het mogelijk om de activiteit van andere gebruikers te volgen op basis van de analyse van gebeurtenissen met betrekking tot bestand- en maptoegang via API's zoals inotify in Linux, FileObserver in Android, ReadDirectoryChangesW in Windows en File System Events in macOS. De verkregen informatie kan worden gebruikt om gegevens die door de gebruiker via het toetsenbord zijn ingevoerd te reconstrueren, om de bezochte websites te identificeren of voor het uitvoeren van clickjacking-aanvallen waarbij inhoud op een actief venster wordt overschreven op het moment van klikken. De code met de implementatie van de aanvalsmethoden is gepubliceerd onder de MIT-licentie.
De eerste aanvalsmethode is gedemonstreerd in Linux en is ontstaan door de mogelijkheid om toegang tot bestanden binnen een map te bepalen die rechtstreeks niet leesbaar en te volgen zijn. Met de functie inotifywatch kan men indirect de feiten van wijzigingen in bestanden binnen een map volgen door het monitoren van de map zelf.
Direct heeft een niet-bevoegd gebruiker geen leesrechten op de inhoud en het volgen van de activiteiten van het apparaat /dev/input/event4, dat gebeurtenissen van toetsenbordinvoer weergeeft. Maar de gebeurtenissen die plaatsvinden met het bestand /dev/input/event4 beïnvloeden de status van de bovenliggende map en kunnen worden gevolgd door het monitoren van de wijzigingen in de metadata van de map /dev/input. De status van /dev/input/event4 verandert bij het invoeren van gegevens en de vertragingen tussen de gebeurtenissen die via inotify worden vastgelegd, correleren met de vertragingen tussen de toetsaanslagen op het toetsenbord.
Door gebruik te maken van methoden voor statistische analyse en rekening houdend met het feit dat bij het typen de vertragingen tussen toetsaanslagen afhangen van de positie van de toetsen op het toetsenbord, kunnen we met een bepaalde waarschijnlijkheid de ingevoerde informatie reconstrueren. Bijvoorbeeld, de reactie bij het invoeren van de letter "F" is sneller dan bij het invoeren van "Q" of "X", omdat er minder vingerbewegingen voor nodig zijn. Ook verloopt het herhaaldelijk indrukken van één toets sneller en het indrukken van aangrenzende toetsen ("s" na "a" wordt aanzienlijk sneller ingedrukt dan "g" na "s").
De methode is ook toepasbaar voor het reconstrueren van invoer in SSH-sessies wanneer twee verschillende gebruikers verbinding maken met dezelfde SSH-server. In dit geval kan een van de gebruikers de gebeurtenissen volgen die optreden bij de invoer van gegevens door de andere gebruiker, door het monitoren van het apparaatbestand /dev/pts. Het probleem werd opgelost in de januari-updates van de kernels 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 en 6.18.3 door het genereren van toegang- en wijzigingsgebeurtenissen voor de bovenliggende directory te verbieden bij toegang tot of wijziging van speciale bestanden erin.
De tweede aanvalsmethode maakt het mogelijk om het moment van de weergave van de dialoog voor het opvragen van authenticatieparameters door de Polkit-subsysteem te bepalen, door het monitoren van de aanroep naar het uitvoerbare bestand /usr/bin/pkexec. Op dit moment kan de aanvaller een vervalst venster maken, gestyled als de dialoog voor het invoeren van het wachtwoord, en dit bovenop de echte wachtwoordprompt weergeven. Een gebruiker die de vervangingen niet opmerkt, kan het bevestigingswachtwoord voor de operatie in het venster van de aanvaller invoeren. De mogelijkheid om een dergelijke aanval uit te voeren is aangetoond in distributies met de KDE Plasma desktopomgeving.
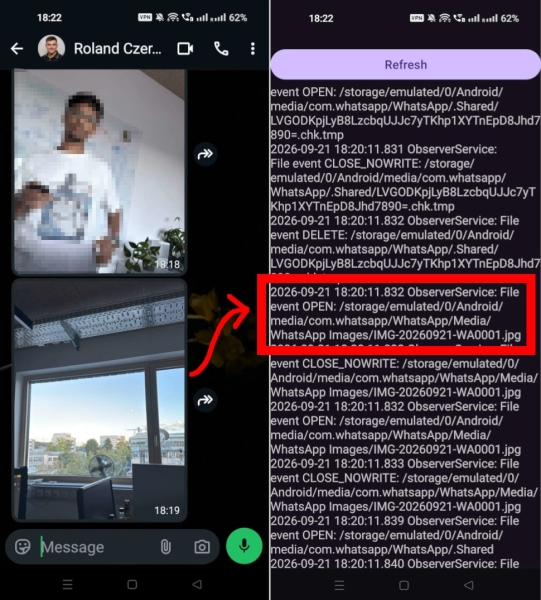
De door het Android-platform aangeboden API FileObserver kan worden gebruikt om de bestandsactiviteit in privédirectories van andere applicaties te volgen. Bijvoorbeeld door de activiteit in de map /sdcard/Android/media/com.whatsapp/WhatsApp te analyseren, kunnen we feiten volgen over het verwijderen, verzenden en ontvangen van bestanden, video's of afbeeldingen in WhatsApp, en ook de namen van verzonden of ontvangen bestanden achterhalen.
In Windows bleek dat het inschakelen van gebeurtenistracking voor de hoofdmap (C:\) informatie doorgeeft, inclusief het volledige bestandspad, over alle gebeurtenissen met alle bestanden in het bestandssysteem, ongeacht de toegangsrechten tot de bestanden. Onderzoekers hebben aangetoond dat deze functie kan worden gebruikt om in realtime bij te houden welke websites gebruikers openen in Firefox (voor elke website wordt een aparte map met de naam van de website gemaakt voor de IndexedDB en cache in Firefox, waarvan de toegang kan worden gevolgd). Microsofts reactie op dit beveiligingsprobleem is voorgedragen voor de Pwnies Award 2026 in de categorie 'de meest inadequate reactie van een fabrikant' (Lamest Vendor Response), omdat vertegenwoordigers van het bedrijf aanvankelijk zeiden dat dit geen kwetsbaarheid was, maar een niet-gedocumenteerde mogelijkheid.
Bron: opennet.ru
