

Positive Technologies over de release van de nieuwe versie van het softwarepakket MaxPatrol SIEM 5.1, dat is ontworpen voor het monitoren van informatiebeveiligingsgebeurtenissen en het identificeren van verschillende incidenten in realtime.
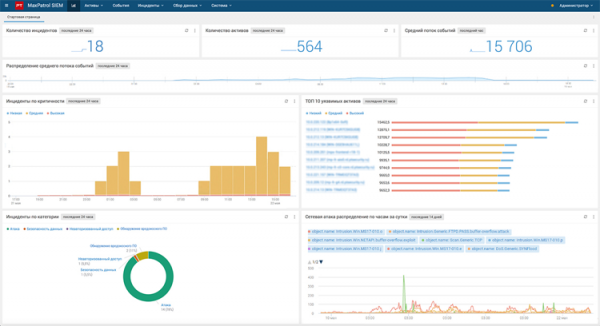
Het MaxPatrol SIEM-platform verzamelt gegevens over actuele gebeurtenissen en detecteert automatisch bedreigingen, waaronder eerder onbekende. Het systeem helpt IT-beveiligingsdiensten om snel te reageren op aanvallen, gedetailleerde onderzoeken uit te voeren en reputatie- en financiële schade voor de organisatie te voorkomen.
In MaxPatrol SIEM versie 5.1 is de overgang naar een nieuwe databaselaag, Elasticsearch, gerealiseerd, wat volgens de ontwikkelaars de snelheid van het product met meer dan een derde heeft verhoogd.
Een andere nieuwe functie van het softwarepakket is het flexibele model voor het beheren van gebruikersrollen. Waar voorheen in het systeem slechts twee rollen konden worden ingesteld - 'Administrator' of 'Operator' - hebben IT-beheerders nu de mogelijkheid om extra rollen te creëren en toegang tot bepaalde secties van het product te verlenen of te beperken.
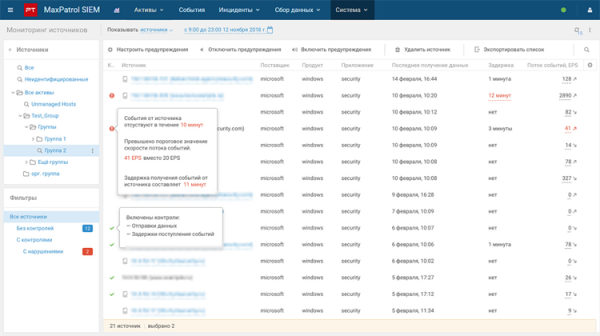
Andere kenmerken van het product zijn onder meer geavanceerde middelen voor het detecteren van aanvallen, een verbeterde gebruikersinterface en aanvullende tools voor analyse en verwerking van informatiebeveiligingsgebeurtenissen.
Gedetailleerde informatie over het MaxPatrol SIEM-systeem is beschikbaar om te bestuderen op de website .
Bron: 3dnews.ru
