

Aanvallers hebben erin weten te slagen de account van de maintainer te kapen en hebben twee kwaadwillige versies van het NPM-pakket axios uitgebracht, dat een HTTP-client implementatie voor browsers en Node.js biedt. Het pakket axios heeft meer dan 100 miljoen downloads per week en wordt als afhankelijkheid gebruikt door 174 duizend andere pakketten. De kwaadwillige wijzigingen werden geïntegreerd in de versies Axios 1.14.1 en 0.30.4 door het vervangen van de fictieve afhankelijkheid plain-crypto-js 4.2.1, die code bevatte voor het downloaden van componenten die commando's van de aanvallers accepteerden. De kwaadwillige versies werden aangeboden voor download op 31 maart gedurende bijna 3 uur — van 03:21 tot 6:15 (MSK).
De kwaadwillige versies werden rechtstreeks in NPM geplaatst met gebruikmaking van de inloggegevens van de hoofdmaintainer van het axios-project (‘jasonsaayman’) om het gebruikelijke mechanisme voor het publiceren van nieuwe releases via GitHub Actions te omzeilen. Men vermoedt dat de aanvallers de NPM toegangstoken van de maintainer hebben weten te kapen, waarna ze in de account zijn ingelogd en de e-mailbinding hebben gewijzigd. Hoe de toegangstoken precies is gekaapt, wordt niet gespecificeerd.
De draaiende kwaadwillige code werd geplaatst in het pakket plain-crypto-js in het bestand setup.js, geactiveerd na het voltooien van de installatie van het NPM-pakket via de postinstall-handler (‘postinstall: «node setup.js»‘) en gebruikt voor het downloaden en installeren van een trojan die systemen met Windows, macOS en Linux aantast. Om zijn aanwezigheid te verbergen, verwijderde het kwaadwillige component het bestand setup.js na activering en verving package.json door een versie zonder postinstall-haak. 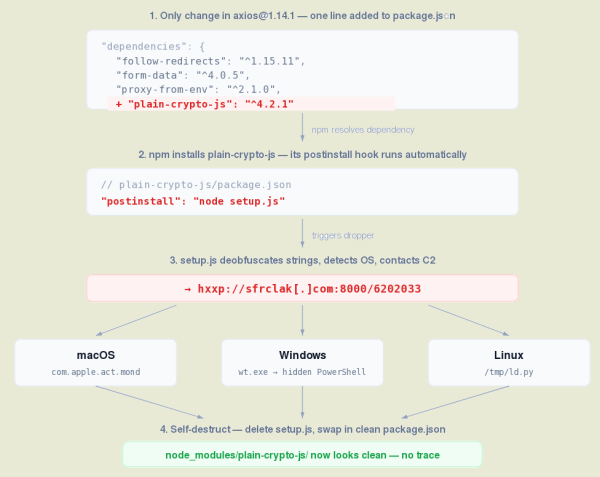
In macOS werd het kwaadwillige uitvoerbare bestand gedownload als ‘/Library/Caches/com.apple.act.mond’, in Windows als ‘%PROGRAMDATA%\wt.exe’, en in Linux als ‘/tmp/ld.py’. Na activering in Linux en macOS werd elke 60 seconden een commando-verzoek naar de aanvallers verzonden voor uitvoering op het aangetaste systeem, dat kon worden gebruikt voor het downloaden van aanvullende kwaadwillige componenten, het uitvoeren van willekeurige shell-opdrachten en het zoeken/verzenden van specifieke bestanden. server De kwaadwillige activiteit in Linux en macOS voorzag niet in het behouden van de aanwezigheid na een herstart en was gericht op het snel verzamelen van gevoelige gegevens, wachtwoorden, tokens en toegangskeys. In Windows werd een bestand ‘%PROGRAMDATA%\system.bat’ aangemaakt dat het kwaadwillige component bij elke inlogpoging van de aanvallers ophaalde.
De kwaadwillige activiteit in Linux en macOS voorzag niet in het behouden van de aanwezigheid na een herstart en was gericht op het snel verzamelen van gevoelige gegevens, wachtwoorden, tokens en toegangskeys. In Windows werd een bestand ‘%PROGRAMDATA%\system.bat’ aangemaakt dat het kwaadwillige component bij elke inlogpoging van de aanvallers ophaalde. de server De kwaadwillige activiteit in Linux en macOS vereiste geen persistentie na een herstart en was ontworpen voor een snelle verzameling van gevoelige gegevens, wachtwoorden, tokens en toegangssleutels. In Windows werd een bestand ‘%PROGRAMDATA%\system.bat’ gemaakt dat het kwaadwillige component met de aanvallers ophaalde bij elke inlog.
Bron: opennet.ru
