

Ontwikkelaars bij Google hebben een nieuwe manier van twee-factor-authenticatie geïntroduceerd waarbij een Android-smartphone als fysiek beveiligingssleutel wordt gebruikt.
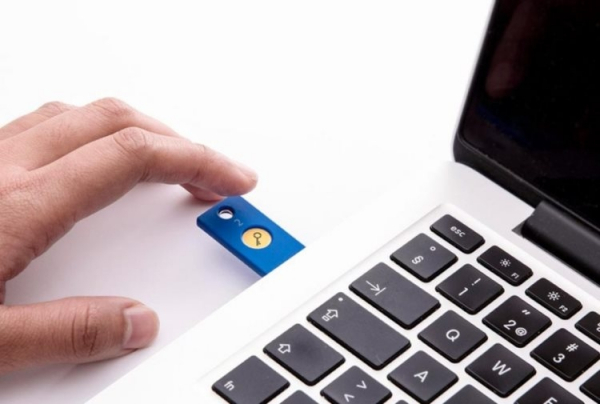
Veel mensen zijn al in aanraking gekomen met twee-factor-authenticatie, waarbij je niet alleen een standaardwachtwoord moet invoeren, maar ook een tweede middel voor identiteit verificatie moet gebruiken. Sommige diensten sturen bijvoorbeeld een sms met een gegenereerde code om toegang te krijgen na invoer van het gebruikerswachtwoord. Er is ook een alternatieve methode voor het implementeren van twee-factor-authenticatie waarbij een fysiek hardware-sleutel, zoals YubiKey, wordt gebruikt. Deze moet op de computer worden aangesloten om geactiveerd te worden.
Google biedt aan om de Android-smartphone als zulk een hardware-sleutel te gebruiken. In plaats van een melding naar het apparaat te sturen, probeert de website toegang te krijgen tot de smartphone via Bluetooth. Opmerkelijk is dat je de smartphone niet fysiek aan de computer hoeft te koppelen, omdat het Bluetooth-werkbereik groot genoeg is. Hierdoor is de kans dat een aanvaller toegang krijgt tot de smartphone binnen het Bluetooth-bereik zeer klein.
Op dit moment ondersteunen slechts enkele Google-diensten, waaronder Gmail en G-Suite, deze nieuwe methode van authenticatie. Voor een correcte werking is een smartphone vereist die draait op Android 7.0 Nougat of een latere versie.
Bron: 3dnews.ru
