

Onderzoekers van SEC Consult hebben een nieuwe spooktechniek gepubliceerd, veroorzaakt door verschillen in de naleving van de specificatie in verschillende implementaties van het SMTP-protocol. De voorgestelde aanvalstechniek maakt het mogelijk om één bericht op te splitsen in verschillende berichten tijdens de overdracht van de oorspronkelijke SMTP-server naar een andere SMTP-server, die de volgorde voor het splitsen van berichten die via dezelfde verbinding worden verzonden anders interpreteert. Deze methode kan worden gebruikt om vervalste berichten te verzenden namens andere afzenders in e-mailservices die de oorspronkelijke afzender verifiëren.
Het probleem wordt veroorzaakt doordat verschillende SMTP-servers de volgorde van gegevensafsluiting anders interpreteren, wat kan leiden tot het splitsen van één e-mail in meerdere in de frames van één sessie naar de SMTP-server. In de specificatie voor het markeren van het einde van de e-mailoverdracht is de volgorde "\r\n.\r\n" (punt omgeven door carriage return- en newline-tekens) gedefinieerd. Na deze volgorde kunnen commando's volgen voor het verzenden van een ander bericht zonder de verbinding te verbreken. Sommige SMTP-servers volgen de voorschriften strikt, maar andere, ter ondersteuning van sommige zeldzame e-mailclients, verwerken ook dergelijke reeksen als scheidingstekens, zoals "\n.\n", "\n.\r\n", "\r\n.\n", "\r.\r", "\r\n\0.\r\n" en "\r\n\0.\r\n".
De aanval draait om het feit dat op de eerste server, die alleen de scheidingslijn "\r\n.\r\n" verwerkt, een e-mail wordt verzonden, waarvan de inhoud een alternatieve scheidingslijn bevat, bijvoorbeeld "\r.\r", gevolgd door commando's om het tweede bericht te verzenden. Aangezien de eerste server strikt de specificatie volgt, verwerkt hij de ontvangen reeks als één bericht. Als het bericht vervolgens naar een transitserver of de ontvangende server wordt gestuurd, die de reeks "\r.\r" ook als scheidingslijn beschouwt, zal het worden verwerkt als twee afzonderlijk verzonden berichten (het tweede bericht kan worden verzonden namens een gebruiker die niet is geverifieerd via "AUTH LOGIN", maar eruitzien als correct aan de kant van de ontvanger).
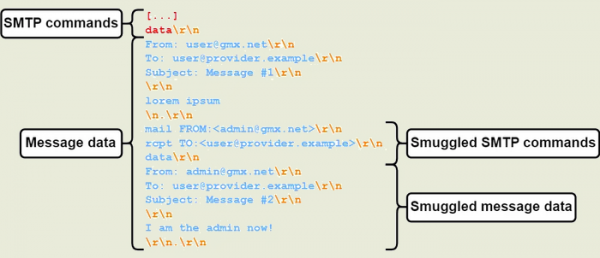
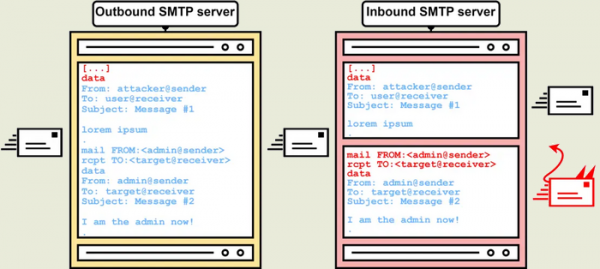
Voorbeelden van SMTP-servers en diensten die alternatieve scheidingstekens toestaan, zijn onder andere Postfix, Sendmail, MS Exchange Online en Cisco Secure Email Gateway. Onder de e-mailservices die onjuiste scheidingstekens uit berichten niet filteren bij interactie met andere servers, vinden we GMX, iCloud en Microsoft Outlook.
Om het probleem in Postfix te blokkeren, is in de versies 3.8.1, 3.7.6, 3.6.10 en 3.5.20 de instelling 'smtpd_forbid_unauth_pipelining' toegevoegd, wat de verbinding verbreekt bij gebruik van scheidingstekens die niet voldoen aan de vereisten van RFC 2920 en RFC 5321. Momenteel is deze instelling standaard uitgeschakeld, maar men is van plan deze standaard in te schakelen in de Postfix 3.9 tak die in het voorjaar van 2024 wordt verwacht. In de tak 3.9 zal ook de instelling smtpd_forbid_bare_newline worden ingeschakeld, die een foutmelding geeft bij gebruik van alleen het nieuwe regelteken ('\n') voor het scheiden van regels, wat in strijd is met RFC 5321.
In de aanstaande release van Sendmail 8.18.0.2 wordt ter bescherming tegen aanvallen in srv_features een optie 'o' voorgesteld, die alleen de sequentie '\r\n.\r\n' verwerkt. Het wordt opgemerkt dat het uitschakelen van de ondersteuning voor alternatieve scheidingstekens de werking van sommige zeldzame e-mailclients die niet volledig aan de SMTP-specificatie voldoen, kan verstoren.
Bron: opennet.ru
