

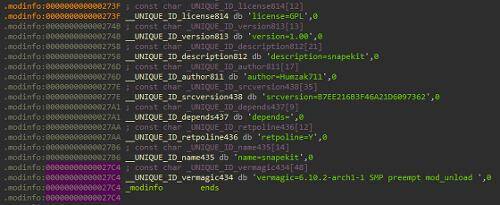
Onderzoekers van Gen Threat Labs hebben een nieuwe complexe rootkit, Snapekit, ontdekt die gericht is op de Arch Linux versie 6.10.2-arch1-1 op de x86_64 architectuur. Snapekit stelt aanvallers in staat om ongeautoriseerde toegang tot het systeem te verkrijgen en het beheer ervan over te nemen, terwijl het onopgemerkt blijft.
De rootkit integreert zich in de werking van het besturingssysteem door 21 systeemaanroepen te onderscheppen en te wijzigen - het mechanisme voor communicatie tussen applicaties en de kernel van het besturingssysteem. Snapekit maakt gebruik van een speciale dropper voor implementatie. De rootkit is in staat om populaire analyse- en debuggingtools, zoals Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra en IDA Pro, te herkennen en te vermijden. Wanneer een van deze tools wordt gedetecteerd, verandert Snapekit zijn gedrag om ontdekking te voorkomen.
De belangrijkste taak van Snapekit is het verbergen van kwaadaardige code en in de gebruikersruimte te blijven, in plaats van in de meer gecontroleerde ruimte van de kernel. Deze aanpak maakt het aanzienlijk moeilijker om de bedreiging te detecteren en te analyseren. Bovendien past de rootkit beschermingsmechanismen zoals PTrace toe om pogingen tot debugging te identificeren, wat het voor analisten en cybersecurity-experts bemoeilijkt.
Snapekit heeft gelaagde omzeiltechnieken die niet alleen geautomatiseerde analyses (sandboxen en virtuele machines), maar ook handmatige analyses bemoeilijken. De maker van de rootkit, bekend onder de naam Humzak711, is van plan om binnenkort het Snapekit-project met open source op GitHub te publiceren.
Bron: linux.org.ru
