

De Linux Foundation heeft samen met het Harvard Lab for Innovation in Science een nieuwe editie van het Census III-onderzoek voorbereid, gericht op het identificeren van de meest gebruikte open-sourceprojecten die dringend een beveiligingsaudit nodig hebben. Tijdens het onderzoek is een analyse uitgevoerd van de gedeelde open code, die impliciet wordt toegepast in verschillende bedrijfsprojecten in de vorm van afhankelijkheden die uit externe repositories worden gedownload. In totaal zijn meer dan 12 miljoen open bibliotheken bestudeerd, die betrokken zijn bij applicaties die door 10.000 verschillende bedrijven worden gebruikt.
Op basis van de verzamelde statistieken zijn er lijsten samengesteld van de 500 meest gebruikte bibliotheken, waarvan de beveiliging en kwaliteit van onderhoud bijzondere aandacht vereisen, aangezien kwetsbaarheden en compromittering van ontwikkelaars van externe afhankelijkheden alle inspanningen ter verbetering van de beveiliging van het hoofdproduct teniet kunnen doen. Er zijn in totaal 8 lijsten voorgesteld, waarvan de inhoud is gerangschikt op basis van verschillende criteria, zoals leveringen in de NPM-repository en de beschikbaarheid van versinformatie bij het bepalen van afhankelijkheden.
Enkele bevindingen:
- 17% van de 50 populairste projecten die niet in de NPM-repository zijn opgenomen, heeft slechts één ontwikkelaar, terwijl 40% één of twee ontwikkelaars heeft die 80% van de commits hebben gemaakt.
- In vergelijking met het vorige rapport van 2022 is het gebruik van pakketten voor interactie met cloudservices onder belangrijke pakketten toegenomen.
- De migratie van projecten van Python 2 naar Python 3 gaat door.
- De populariteit van Maven-pakketten blijft bestaan en het gebruik van pakketten uit de PIP (Python), Cargo (Rust) en NuGet (.NET) repositories groeit.
- Net als voorheen is er een behoefte aan het gebruik van gestandaardiseerde naamgevingsschema's voor softwarecomponenten.
- De urgentie van de bescherming van ontwikkelaarsaccounts is toegenomen. Veel van de meest gevraagde pakketten zijn ondergebracht in accounts van specifieke ontwikkelaars, die minder goed beveiligd zijn dan de accounts die onder organisaties zijn opgezet voor projecten.
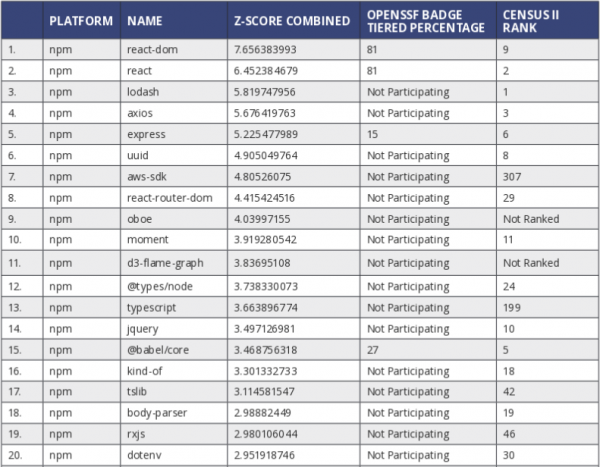
- De 20 meest gebruikte JavaScript-pakketten uit de NPM-repository, die door applicaties worden gedownload zonder versiebinding:

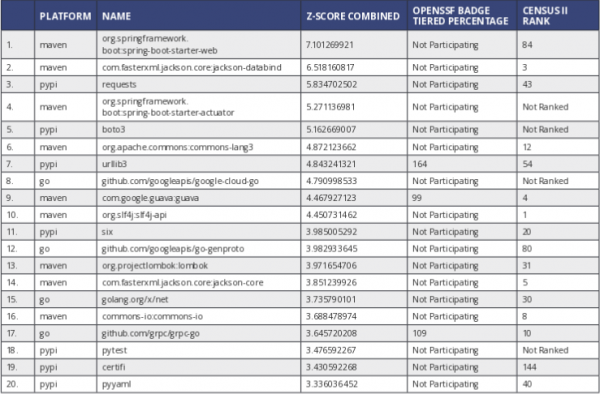
- De 20 meest gebruikte pakketten uit repositories anders dan NPM, die door applicaties worden gedownload zonder versiebinding:

Bron: opennet.ru
