

In dit artikel bekijken we een interessante kwetsbaarheid in het 'binnenlandse' besturingssysteem Astra Linux, laten we beginnen...
Astra Linux is een speciaal besturingssysteem op basis van de Linux-kernel, ontwikkeld voor de uitgebreide bescherming van informatie en de opbouw van beveiligde geautomatiseerde systemen.
De fabrikant ontwikkelt een basisversie van Astra Linux — Common Edition (algemeen gebruik) en de modificatie Special Edition (speciaal gebruik):
- de algemene editie — Common Edition — is bedoeld voor het midden- en kleinbedrijf, onderwijsinstellingen;
- de speciale editie — Special Edition — is bedoeld voor geautomatiseerde systemen in een beveiligde uitvoering die informatie met een geheimheidsniveau 'zeer geheim' of hoger verwerken.
De kwetsbaarheid in de screensaver werd oorspronkelijk ontdekt op het besturingssysteem Astra Linux Common Edition v2.12. Deze doet zich voor wanneer de computer in een vergrendelde toestand verkeert en het schermresolutie op dat moment wordt gewijzigd. In bijvoorbeeld virtuele omgevingen (VMWare, Oracle Virtualbox) wordt de volledige inhoud van het bureaublad zonder verificatie weergegeven.
Deze kwetsbaarheid is ook succesvol op Astra Linux Special Edition v1.5 uitgevoerd. Er is mogelijk ook een manier om informatie van fysieke machines te verkrijgen door gebruik te maken van meerdere monitoren met verschillende resoluties.
Hieronder is een video met een demonstratie op Astra Linux Special Edition v1.5 (de station werd geblokkeerd en de venstergrootte van het station werd veranderd):
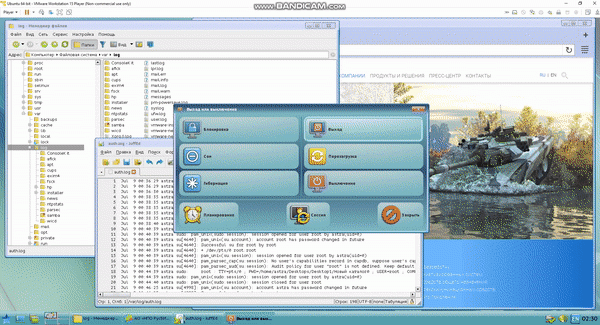
Screenshot uit de video (fragment van gegevens op het bureaublad):
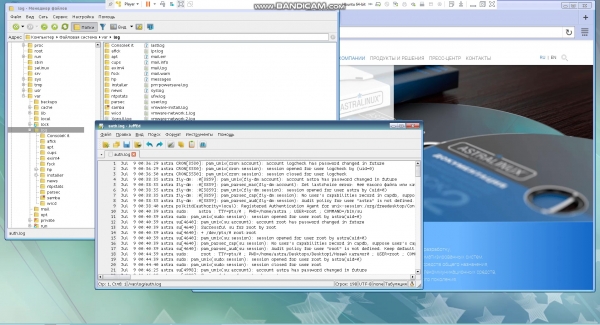
In het algemeen kan worden geconcludeerd dat het gebruik van deze kwetsbaarheid het mogelijk maakt om ongemerkt kennis te nemen van documenten (waaronder documenten met beperkte toegang) die openstaan op het bureaublad van een vergrendeld station met Astra Linux, wat leidt tot het lekken van dit soort informatie.
Bron: habr.com
