

In het ImageMagick-pakket, dat vaak wordt gebruikt door webontwikkelaars voor het converteren van afbeeldingen, is een kwetsbaarheid ontdekt (CVE-2022-44268) die kan leiden tot ongeoorloofde openbaarmaking van bestandinhoud bij conversie met door de aanvaller voorbereide PNG-afbeeldingen. Deze kwetsbaarheid vormt een bedreiging voor systemen die externe afbeeldingen verwerken en de resultaten van de conversie weergeven.
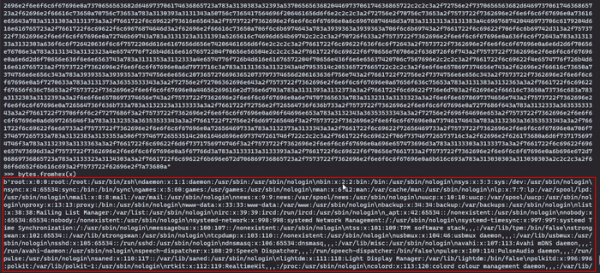
De kwetsbaarheid is veroorzaakt doordat ImageMagick bij het verwerken van een PNG-afbeelding de inhoud van de 'profile'-parameter uit het metadata-blok gebruikt om de bestandsnaam van het profiel te bepalen dat in het resultaatbestand wordt opgenomen. Het is dus voldoende om een 'profile'-parameter met het vereiste bestands pad (bijvoorbeeld '/etc/passwd') aan de PNG-afbeelding toe te voegen; bij het verwerken van een dergelijke afbeelding, bijvoorbeeld bij het wijzigen van de afbeeldingsgrootte, zal de inhoud van het opgegeven bestand in het uitvoerbestand worden opgenomen. Als in plaats van een bestandsnaam '-' wordt opgegeven, zal de verwerker vastlopen in afwachting van invoer vanuit de standaardstroom, wat kan worden gebruikt voor een denial of service-aanval (CVE-2022-44267).
Een update met een fix voor de kwetsbaarheid is nog niet uitgebracht, maar de ontwikkelaars van ImageMagick hebben aanbevolen om als tijdelijke oplossing een regel in de instellingen te creëren die de toegang tot specifieke bestands paden beperkt. Bijvoorbeeld, om toegang via absolute en relatieve paden in policy.xml te weigeren, kan het volgende worden toegevoegd: <policy domain='path' rights='none' pattern='/*'/> <policy domain='path' rights='none' pattern='../*'/>
Er is al een script openbaar gemaakt voor het genereren van exploit PNG-afbeeldingen die gebruik maken van de kwetsbaarheid.
Bron: opennet.ru
