

Een groep onderzoekers van verschillende Amerikaanse universiteiten en de bedrijven Cloudflare en Microsoft heeft een nieuwe aanvalstechniek ontwikkeld tegen het RADIUS-protocol, dat door telecomoperators, cloudservices en VPN-providers wordt gebruikt voor de authenticatie, autorisatie en boekhouding van gebruikers. De aanval, met de codenaam Blast-RADIUS, maakt het mogelijk om een RADIUS-serverrespons te vervalsen tijdens de authenticatie, waardoor een abonnee kan worden aangesloten zonder dat hij het toegangswachtwoord hoeft te weten.
Om de kwetsbaarheid (CVE-2024-3596) te exploiteren, moet de aanvaller in staat zijn om transitverkeer af te luisteren en een volledige MITM-aanval uit te voeren, waarmee hij inkomende en uitgaande transit-UDP-pakketten kan lezen, onderscheppen, blokkeren en wijzigen, die door toegangspunten worden verzonden voor het aanvragen van klantauthenticatie (Access-Request) en die door de RADIUS-server worden teruggestuurd met een goedkeuring of afwijzing van de operatie. Door de authenticatieaanvraag te onderscheppen kan de aanvaller een nepantwoord sturen, waarin een andere resultaattype wordt opgegeven (bijvoorbeeld Access-Accept in plaats van Access-Reject). De aanvaller kan ook potentieel het Access-Challenge antwoord onderscheppen, dat wordt gebruikt bij two-factor authenticatie, en dit vervangen door een Access-Accept antwoord om de extra verificatiestap te omzeilen.
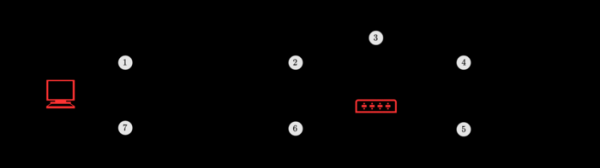
De aanval is gebaseerd op het feit dat het RADIUS-protocol UDP als transport gebruikt en de integriteit van de verzonden berichten verifieert met behulp van het MD5-algoritme. Voor de verificatie van berichten die worden verzonden tussen server de toegangspunten en de RADIUS-server wordt een geheim sleutel gebruikt, die bekend is bij het toegangspunt en de RADIUS-server, maar onbekend is voor de aanvaller. In reactie op een authenticatieaanvraag genereert de RADIUS-server een MD5-hash, waarmee de toegangserver kan verifiëren dat het bericht door een geautoriseerde server is verzonden. De MD5-hash dekt de willekeurige waarde die in de aanvraag is verzonden, de aanroep-ID, de teruggestuurde attributen en de geheime sleutel.
Een aanvaller kan tijdens een MITM-aanval de in het verzoek verzonden identificatie en willekeurige waarde onderscheppen, evenals de bewerkingscode, grootte en attributen voorspellen. De taak is om een correcte verificatiehash te vormen die overeenkomt met het gewijzigde resultaat van de bewerking en door de hashingcontrole met een geheime sleutel komt. Het MD5-algoritme is niet bestand tegen botsingen, waardoor de aanvaller door manipulatie met onbelangrijke aanvullende opvulling een gegevenscombinatie kan vinden met de vereiste parameters, wiens MD5-hash overeenkomt met de MD5-hash van de oorspronkelijke respons, en een valse respons met een code van succesvolle authenticatie (Access-Accept) kan verzenden in plaats van een foutmelding.
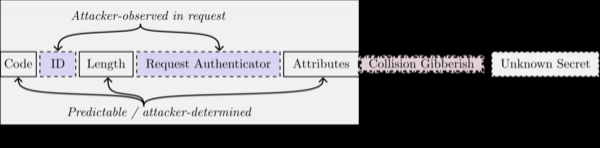
Aangezien bij de verwerking van pakketten met toegang verzoeken (Access-Request) geen authenticatie en integriteitscontrole wordt toegepast, kan de aanvaller in de oorspronkelijke aanvraag van de server de toegang een extra attribuut "Proxy-State" invoegen, dat door de RADIUS-server in zijn antwoord wordt weerspiegeld. De inhoud van "Proxy-State" wordt zodanig geselecteerd dat de waarde van de controle MD5-hash in de echte en valse antwoorden identiek is. Tijdens het experiment kostte de zoektocht naar een botsing in MD5 voor het uitvoeren van de aanval 3-6 minuten, wat meer is dan de typische timeout van 30-60 seconden, maar de zoektijd voor botsingen kan worden verkort door gebruik te maken van krachtiger apparatuur, GPU's te betrekken en operaties te paralleliseren.
Als belangrijkste maatregel ter bescherming tegen de kwetsbaarheid wordt aanbevolen om het EAP-protocol (Extensible Authentication Protocol, RFC 3579) in te schakelen, waarin een attribuut Message-Authenticator wordt gebruikt voor aanvullende verificatie van berichten. Om aanvallen te voorkomen, kunnen ook protocoluitbreidingen (RadSec) worden gebruikt, die de overdracht van RADIUS-berichten via versleutelde kanalen op basis van TLS of DTLS omvatten. Bovendien kan de reactietijd tot een minimum worden verkort en moeten antwoorden met het attribuut Proxy-State worden geblokkeerd. De overdracht van RADIUS-berichten over TCP maakt de aanval moeilijker, maar sluit niet uit dat deze kan worden uitgevoerd.
De code voor het uitvoeren van de aanval is nog niet openbaar gemaakt, maar het project hashclash heeft verbeteringen ontvangen die de collisie-picking in MD5 verbeteren, rekening houdend met de specifics van de aanval. In de RADIUS-server FreeRADIUS is het probleem opgelost in versies 3.0.27 en 3.2.5 door het verplichte gebruik van het attribuut Message-Authenticator in te schakelen en een instelling toe te voegen om de verwerking van pakketten met het attribuut Proxy-State te beperken.
Bron: opennet.ru
