

In het contentblokkingssysteem uBlock Origin is een kwetsbaarheid ontdekt die kan leiden tot een crash of uitputting van het geheugen bij het navigeren naar een speciaal ontworpen URL, mits deze URL onder de strikte blokkering ('strict blocking') valt. De kwetsbaarheid manifesteert zich alleen bij een directe overgang naar de problematische URL, bijvoorbeeld door op een link te klikken.
De kwetsbaarheid is verholpen in de update van uBlock Origin 1.36.2. Een soortgelijk probleem doet zich voor bij de extensie uMatrix, maar de ondersteuning daarvan is stopgezet en er worden geen updates meer uitgegeven. Er zijn geen omweg-beschermingsmethoden in uMatrix beschikbaar (oorspronkelijk werd voorgesteld om alle strikte blokkeringfilters uit te schakelen via het tabblad 'Assets', maar deze aanbeveling werd als onvoldoende en problematisch voor gebruikers met eigen blokkeregels beoordeeld). In ηMatrix, de fork van uMatrix van het Pale Moon-project, is de kwetsbaarheid verholpen in release 4.4.9.
De filter voor strikte blokkering wordt gewoonlijk gedefinieerd op het niveau van domeinen en houdt in dat alle verbindingen verboden zijn, zelfs bij een directe overgang via een link. De kwetsbaarheid wordt veroorzaakt doordat de gebruiker tijdens de overgang naar een pagina die onder de strikte blokkering valt, een waarschuwing te zien krijgt met informatie over de geblokkeerde bron, waaronder de URL en de queryparameters. Het probleem is dat uBlock Origin de queryparameters recursief verwerkt en deze zonder rekening te houden met de diepte in de DOM-boom toevoegt.
Bij het verwerken van een speciaal ontworpen URL in uBlock Origin voor Chrome kan een crash van het proces worden veroorzaakt waarin de browserextensie draait. Na de crash, totdat het proces met de extensie opnieuw wordt gestart, blijft de gebruiker zonder blokkering van ongewenste inhoud. In Firefox is er geheugenuitputting waarneembaar.
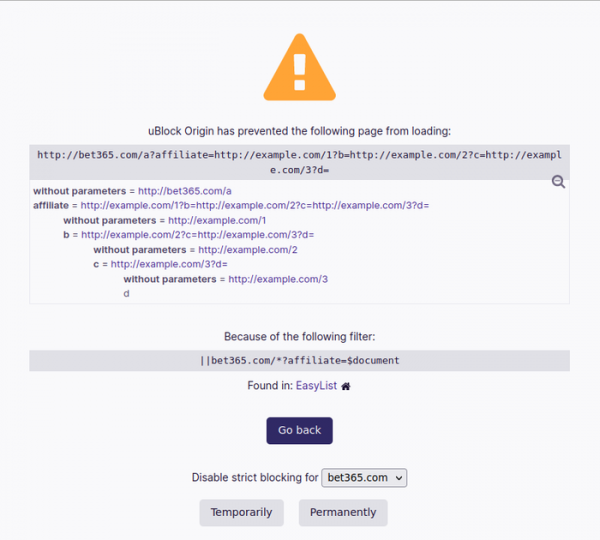
Bron: opennet.ru
