

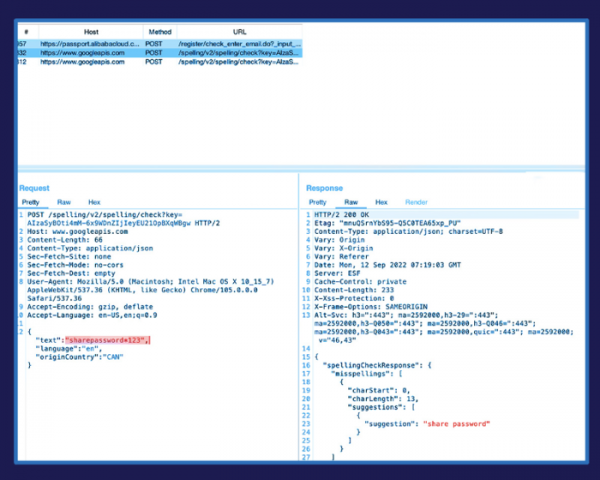
In de Chrome-browser is er een probleem vastgesteld met het verzenden van gevoelige gegevens naar de servers van Google wanneer de geavanceerde spellingscontrole is ingeschakeld, wat inhoudt dat de controle wordt uitgevoerd met behulp van een externe dienst. Het probleem doet zich ook voor in de Edge-browser bij het gebruik van de Microsoft Editor-extensie.
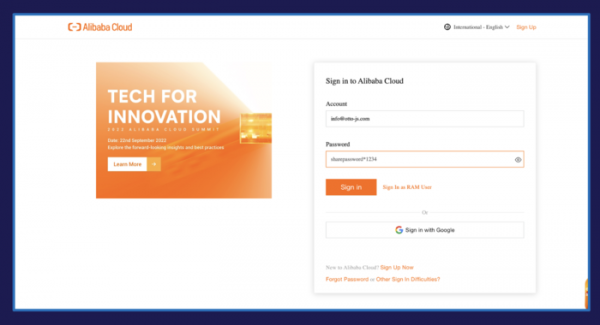
Blijkbaar wordt de tekst voor controle ook verzonden vanuit invoervelden die gevoelige gegevens bevatten, inclusief velden met gebruikersnamen, adressen, e-mail, paspoortgegevens en zelfs wachtwoorden, als de invoervelden voor wachtwoorden niet zijn beperkt tot de standaard tag ''. Bijvoorbeeld, het probleem leidt tot het verzenden naar server www.googleapis.com van wachtwoorden als de optie voor het weergeven van het ingevoerde wachtwoord is ingeschakeld, gerealiseerd in diensten van Google Cloud (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud en LastPass. Van de 30 geteste bekende websites, waaronder sociale netwerken, banken, cloudplatformen en webwinkels, waren er 29 kwetsbaar voor lekken.
In AWS en LastPass is het probleem al snel opgelost door de parameter 'spellcheck=false' toe te voegen aan de 'input'-tag. Om het verzenden van gegevens aan de gebruikerszijde te blokkeren, dienen gebruikers de geavanceerde spellingscontrole in de instellingen uit te schakelen (sectie 'Talen/Spellingscontrole/Geavanceerde spellingscontrole' of 'Languages/Spell check/Enhanced spell check', waarbij de geavanceerde controle standaard is uitgeschakeld).
Bron: opennet.ru
