

Google heeft aangekondigd dat het begint met het gebruik van chips in Chromebook-apparaten die zijn opgebouwd op basis van het open platform OpenTitan. Chromebooks zijn de eerste commercieel beschikbare apparaten die zijn uitgerust met OpenTitan. Dit jaar zullen server systemen met OpenTitan naar verwachting ook in de datacenters van Google worden geïmplementeerd. De massaproductie van de chips is georganiseerd door Nuvoton. Er is ook vermeld dat er aan een tweede versie van de chip wordt gewerkt, die het mogelijk maakt om post-kwantum encryptie-algoritmen ML-DSA en ML-KEM te gebruiken voor veilige opstart en attestatie, die cryptografiemethoden implementeren gebaseerd op het oplossen van problemen uit de rooster theorie.
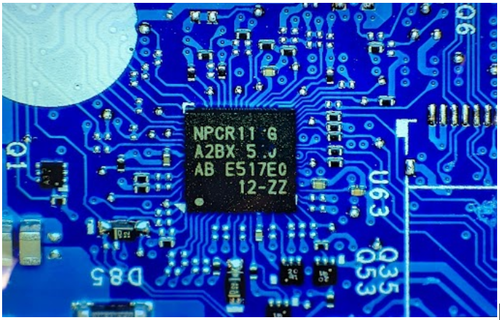
Het OpenTitan-project biedt een platform voor de ontwikkeling van betrouwbare hardwarecomponenten (RoT, Root of Trust), die worden toegepast waar het nodig is om de integriteit van de hardware- en software-elementen van het systeem te waarborgen. OpenTitan is in 2018 opgericht door Google, maar in 2019 werd het overgedragen aan de non-profitorganisatie lowRISC, waarna bedrijven zoals Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC en G+D Mobile Security zich bij de ontwikkeling hebben gevoegd. De code en specificaties van de hardwarecomponenten die met het project zijn verbonden, zijn gepubliceerd onder de Apache 2.0-licentie. De oplossingen die in OpenTitan worden toegepast, zijn gebaseerd op technologieën die al worden gebruikt in de cryptografische USB-tokens van Google Titan en TPM-chips voor verificatie van de opstart, die zijn geïnstalleerd op servers de infrastructuur van Google, evenals op Chromebook- en Pixel-apparaten.
In tegenstelling tot bestaande implementaties van Root of Trust, ontwikkelt OpenTitan zich volgens het concept 'veiligheid door transparantie', wat inhoudt dat de code en schema's toegankelijk zijn en dat er een volledig open ontwikkelingsproces wordt toegepast, dat niet is gebonden aan specifieke leveranciers en chipfabrikanten. OpenTitan is de eerste op de markt uitgerolde open implementatie van Root of Trust, die ondersteuning biedt voor een post-kwantummechanisme voor veilige opstart gebaseerd op het gebruik van het digitale handtekeningalgoritme SLH-DSA (Sphincs+), dat bestand is tegen aanvallen met kwantumcomputers.
OpenTitan-gebaseerde chips kunnen worden gebruikt in servermoederborden, netwerkkaarten, consumentenapparaten, routers en internet of things-apparaten voor het verifiëren van firmware en opstartcomponenten (bescherming tegen wijziging van cruciale systeemonderdelen), voor het genereren van cryptografisch unieke systeemidentificatoren (bescherming tegen hardwarevervanging), voor het aanbieden van beveiligingsgerelateerde diensten, voor het beschermen van cryptografische sleutels (isolatie van sleutels in het geval dat een kwaadwillende fysieke toegang tot de hardware krijgt) en voor het onderhouden van een geïsoleerd auditlogboek dat niet kan worden bewerkt of gewist.
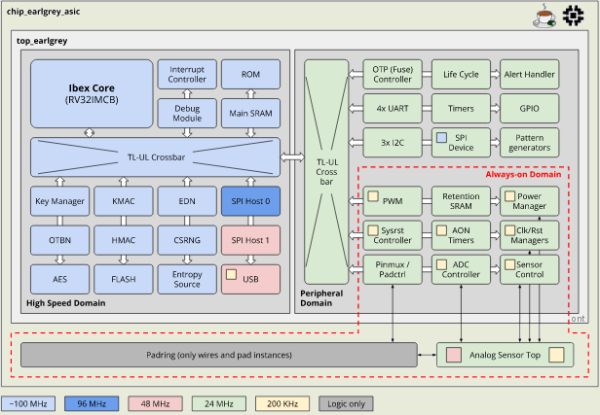
OpenTitan bevat logische blokken die gewild zijn in RoT-chips, zoals een open microprocessor op basis van de RISC-V-architectuur (RV32IMCB Ibex), cryptografische coprocessoren, een hardware random number generator, een sleutelharmonieux die DICE ondersteunt, een mechanisme voor veilige gegevensopslag in zowel vaste als vluchtige geheugen, beschermtechnologieën, invoer-/uitvoerblokken en componenten voor veilige opstart. Het apparaat biedt ook blokken met implementaties van standaardencryptiealgoritmes, zoals AES en HMAC-SHA256, en een versneller voor wiskundige bewerkingen die worden toegepast in algoritmes voor digitale handtekeningen op basis van openbare sleutels.
Bron: opennet.ru
