

De leden van de Kernal-gemeenschap hebben een buitengewoon onzorgvuldige houding ten opzichte van beveiliging ontdekt in de Linuxfx-distributie, die een Ubuntu-bundel aanbiedt met een KDE-werkomgeving, gestileerd naar de interface van Windows 11. Volgens gegevens van de projectwebsite wordt de distributie door meer dan een miljoen gebruikers gebruikt, en deze week zijn er ongeveer 15.000 downloads geregistreerd. De distributie biedt de mogelijkheid om extra betaalde functies te activeren, wat gebeurt door een licentiesleutel in een speciale grafische applicatie in te voeren.
Een onderzoek van de applicatie voor het activeren van licenties (\/usr\/bin\/windowsfx-register) heeft aangetoond dat deze ingebedde gebruikersnaam en wachtwoord bevat voor toegang tot een externe MySQL-database, waarin gegevens over nieuwe gebruikers worden toegevoegd. De gebruikte inloggegevens geven volledige toegang tot de database, inclusief de tabel 'machines', waarin informatie over alle installaties van de distributie is opgenomen, waaronder IP-adressen gebruikers. Ook is de inhoud van de tabel 'fxkeys' beschikbaar met licentiesleutels en e-mailadressen van alle geregistreerde commerciële gebruikers. Opvallend is dat er, in tegenstelling tot de beweringen over een miljoen gebruikers, slechts 20.000 records in de database zijn. De applicatie is geschreven in Visual Basic en wordt uitgevoerd met behulp van de Gambas-interpreter.
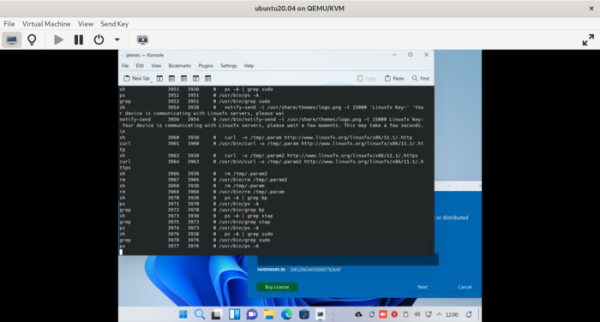
De reactie van de ontwikkelaars van de distributie is ook opmerkelijk. Na de publicatie van informatie over beveiligingsproblemen hebben ze een update uitgebracht waarin ze het probleem zelf niet hebben verholpen, maar alleen de naam van de database, de gebruikersnaam en het wachtwoord hebben gewijzigd, evenals de logica voor het verkrijgen van inloggegevens hebben aangepast en hebben geprobeerd om tracing van het programma te bestrijden. In plaats van de in de applicatie ingebedde inloggegevens, hebben de ontwikkelaars van Linuxfx toegevoegd dat de verbindingsparameters voor de database van een externe de server, met gebruik van de curl-tool, worden geladen. Ter bescherming is na de opstart een zoek- en verwijderfunctie geïmplementeerd voor alle actieve processen 'sudo', 'stapbp' en '*-bpfcc' in het systeem, blijkbaar in de veronderstelling dat ze op deze manier programma's voor tracing kunnen hinderen.
Bron: opennet.ru
