

In de uitgave van Firefox 70, gepland voor 22 oktober, methoden voor het weergeven van HTTPS- en HTTP-protocollen in de adresbalk herzien. Pagina's die via HTTP worden geopend, krijgen een waarschuwing voor onveilige verbindingen, die ook voor HTTPS zal worden weergegeven in geval van problemen met certificaten. De link voor http zal zonder de vermelding van het protocol "http://" worden weergegeven, maar voor HTTPS blijft de weergave van het protocol voorlopig behouden. Ook zal er meer informatie over het bedrijf worden weergegeven bij gebruik van een geverifieerd EV-certificaat op de site.
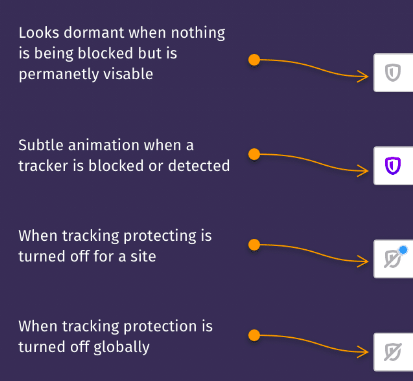
In plaats van de knop "(i)" komt er een indicator voor het beveiligingsniveau van de verbinding, die toestaat de status van blokkeringsmodi voor het volgen van bewegingen te beoordelen. De kleur van het slotpictogram voor HTTPS wordt veranderd van groen naar grijs (de groene kleur kan worden teruggezet via de instelling security.secure_connection_icon_color_gray).
Over het algemeen is er een verschuiving van browsers van positieve beveiligingsindicatoren naar waarschuwingen over beveiligingsproblemen. De betekenis van de afzonderlijke markering van HTTPS vervaagt, aangezien in de huidige realiteit de overweldigende meerderheid van de verzoeken met encryptie wordt verwerkt en als vanzelfsprekend wordt gezien, in plaats van als een extra bescherming.
Volgens Volgens de Firefox Telemetry-service bedraagt het wereldwijde aandeel van pagina-aanvragen via HTTPS 79,27% (een jaar geleden 70,3%, twee jaar geleden 59,7%), en in de VS 87,7%.
Informatie over het EV-certificaat zal in het dropdown-menu verschijnen. Om de weergave van de details van het EV-certificaat in de adresbalk te herstellen, is er een optie "security.identityblock.show_extended_validation" toegevoegd in about:config. De herziening van de adresbalk is in grote lijnen vergelijkbaar met , eerder goedgekeurd voor Chrome, maar in Firefox is dit voorlopig niet gepland. de standaard subdomein "www" en een mechanisme toevoegen (SXG). Ter herinnering, SXG stelt de eigenaar van één site in staat om via een digitale handtekening de publicatie van bepaalde pagina's op een andere site te autoriseren, waarna bij het bezoeken van deze pagina's op de tweede site de browser de gebruiker de URL van de oorspronkelijke site toont, ondanks dat de pagina vanaf een andere host is geladen.
Aanvulling: De informatie in de oorspronkelijke versie van het nieuws over de intentie om "https://" te verbergen is niet bevestigd, maar is met dit voorstel naar de status "taak" overgezet en toegevoegd aan de gecombineerde met betrekking tot de wijziging van de weergave van HTTPS in de adresbalk.
Bron: opennet.ru
