

Firefox-ontwikkelaars hebben een plan gepresenteerd om alle pagina's die via HTTP zijn geopend te markeren met een indicator voor onveilige verbindingen. Deze wijziging is gepland voor release in Firefox 70, die op 22 oktober wordt verwacht. In Chrome wordt de indicator die waarschuwt voor het gebruik van onveilige verbindingen voor pagina's die via HTTP zijn geopend, vanaf de release
, voorgesteld in juli van vorig jaar.
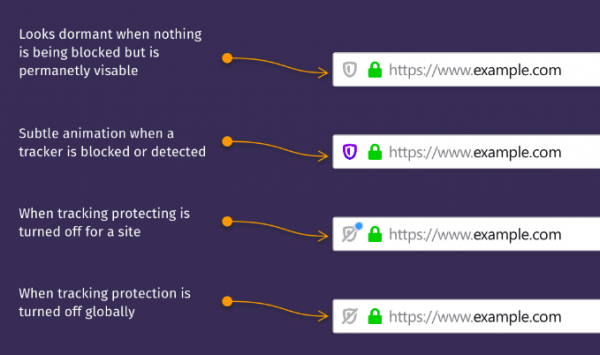
In Firefox 70 zal ook de knop '(i)' uit de adresbalk worden verwijderd, met alleen een permanente weergave van de indicator voor de beveiligingsniveaus van de verbinding, die ook de status van de blokkering van tracking-codes beoordeelt. Voor HTTP zal een pictogram van beveiligingsproblemen duidelijk worden weergegeven, dat ook voor FTP wordt weergegeven en in gevallen van certificaatproblemen:
Het wordt verwacht dat de weergave van de indicator voor onveilige verbindingen eigenaren van websites zal aanmoedigen om standaard over te stappen naar HTTPS. Volgens de Firefox Telemetry-service bedraagt het wereldwijde percentage pagina-aanvragen via HTTPS 78,6%
(een jaar geleden 70,3%, twee jaar geleden 59,7%), en in de VS is dat 87,6%. De non-profit certificeringsinstantie Let’s Encrypt, die door de gemeenschap wordt beheerd en gratis certificaten aanbiedt aan iedereen die dat wil, heeft 106 miljoen certificaten uitgegeven die ongeveer 174 miljoen domeinen dekken (een jaar geleden waren het 80 miljoen domeinen).
De overgang naar het markeren van HTTP als onveilig is een voortzetting van eerdere pogingen om de overstap naar HTTPS in Firefox te bevorderen. Bijvoorbeeld, vanaf de release werd in de browser een indicator voor beveiligingsproblemen toegevoegd, die wordt weergegeven wanneer men zonder HTTPS pagina's met authenticatieformulieren opent. Ook van toegang tot nieuwe Web API's — in worden voor pagina's die buiten een beveiligde context zijn geopend, systeemmeldingen via de API Notifications verboden, en in bij onveilige verzoeken worden aanvragen voor het aanroepen van getUserMedia() geblokkeerd om toegang te krijgen tot multimedia-bronnen (zoals de camera en microfoon). In de instellingen about:config werd ook eerder een vlag toegevoegd: 'security.insecure_connection_icon.enabled', waarmee men optioneel de markering voor onveilige verbindingen voor HTTP kan inschakelen.
Bron: opennet.ru
