

In de PyPI-catalogus (Python Package Index) zijn drie bibliotheken met kwaadaardige code ontdekt. Voordat de problemen werden ontdekt en de bibliotheken uit de catalogus werden verwijderd, zijn de pakketten in totaal bijna 15.000 keer gedownload.
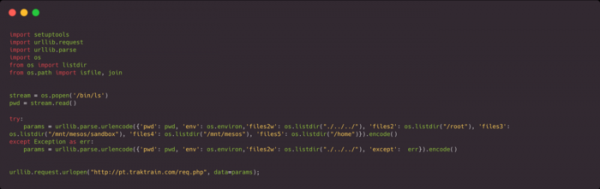
De pakketten dpp-client (10.194 downloads) en dpp-client1234 (1.536 downloads) worden sinds februari verspreid en bevatten code voor het verzenden van inhoud van omgevingsvariabelen, die bijvoorbeeld toegangssleutels, tokens of wachtwoorden voor continue integratiesystemen of cloudomgevingen zoals AWS konden bevatten. De pakketten verzonden ook de inhoud van de directory's "/home", "/mnt/mesos/" en "mnt/mesos/sandbox" naar een externe host.
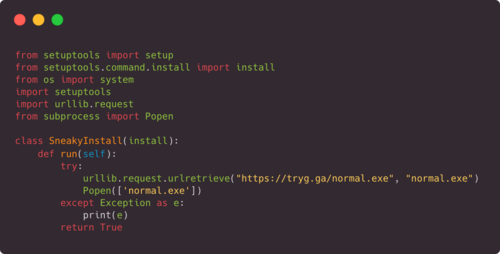
Het pakket aws-login0tool (3.042 downloads) werd op 1 december in de PyPI-repository geplaatst en bevatte code voor het downloaden en uitvoeren van een trojaans programma om de controle over hosts die op Windows draaien over te nemen. Bij het kiezen van de naam voor het pakket werd rekening gehouden met het feit dat de toetsen "0" en "-" dicht bij elkaar liggen, en dat de kans bestaat dat een ontwikkelaar "aws-login0tool" intypt in plaats van "aws-login-tool".
De problematische pakketten werden geïdentificeerd tijdens een eenvoudig experiment, waarbij met behulp van de Bandersnatch-tool een deel van de PyPI-pakketten (ongeveer 200.000 van de 330.000 pakketten in de repository) werd gedownload, waarna met de grep-tool de pakketten werden gefilterd en geanalyseerd waarin in het bestand setup.py de aanroep "import urllib.request" wordt vermeld, wat normaal gesproken wordt gebruikt om verzoeken naar externe hosts te sturen.
Bron: opennet.ru
