

Er is een aanval geregistreerd op gebruikers van de NPM-catalogus, waarbij op 20 februari meer dan 15.000 pakketten in de NPM-repository zijn geplaatst, in de README-bestanden waarvan links naar phishingwebsites of affiliate-links aanwezig waren, waarvoor een vergoeding wordt betaald bij klikken. Tijdens de analyse zijn er 190 unieke phishing- of reclame-links ontdekt, die 31 domeinen dekken.
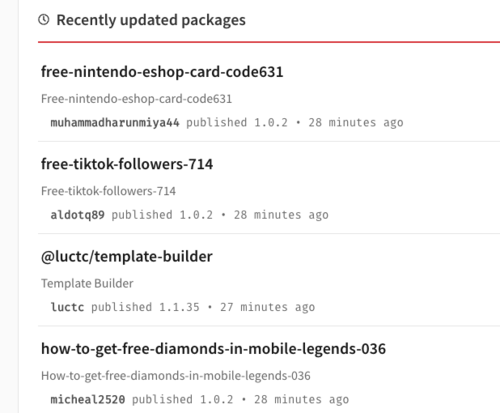
De namen van de pakketten werden gekozen om de interesse van mensen te wekken, bijvoorbeeld "free-tiktok-followers", "free-xbox-codes", "instagram-followers-free" enzovoort. Het was de bedoeling om de lijst met recente updates op de homepage van NPM te vullen met spam pakketten. In de beschrijvingen van de pakketten stonden links die gratis weggeefacties, geschenken, game cheats en gratis diensten voor het verhogen van volgers en likes op sociale media, zoals TikTok en Instagram, beloofden. Dit is niet de eerste soortgelijke aanval; in december werden in de catalogi NuGet, NPM en PyPi 144.000 spampakketten gepubliceerd.
De inhoud van de pakketten was automatisch gegenereerd met behulp van een python-script, dat blijkbaar per ongeluk in de pakketten was achtergelaten en werkende inloggegevens bevatte die tijdens de aanval werden gebruikt. De pakketten werden gepubliceerd onder verschillende accounts met methoden die het ingewikkeld maken om de sporen te volgen en de probleem-pakketten snel te identificeren.
Naast de frauduleuze activiteiten zijn er ook verschillende pogingen tot publicatie van schadelijke pakketten in de NPM- en PyPi-repositories vastgesteld:
- In de PyPI-repository zijn 451 kwaadaardige pakketten gevonden die zich verhuld hebben als populaire bibliotheken door middel van typosquatting (het gebruik van vergelijkbare namen die verschillen door afzonderlijke symbolen, zoals vper in plaats van vyper, bitcoinnlib in plaats van bitcoinlib, ccryptofeed in plaats van cryptofeed, ccxtt in plaats van ccxt, cryptocommpare in plaats van cryptocompare, seleium in plaats van selenium, pinstaller in plaats van pyinstaller, enzovoort). De pakketten bevatten obfuscated code voor het stelen van cryptocurrency, die de aanwezigheid van cryptocurrency-wallet-ID's in het klembord determineerde en deze verving door de wallet van de aanvaller (vermoedelijk merkt het slachtoffer niet dat het overgedragen wallet-nummer verschilt tijdens een betaling). De vervangingen werden uitgevoerd door een browserextensie die werkte in de context van elke bezochte webpagina.
- In de PyPI-repository is een reeks kwaadaardige HTTP-bibliotheken ontdekt. Kwaadaardige activiteiten werden aangetroffen in 41 pakketten, waarvan de namen zijn gekozen met behulp van typosquattingstechnieken en doen denken aan populaire bibliotheken (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2, enzovoort). De inhoud was gestileerd als werkende HTTP-bibliotheken of kopieerde de code van bestaande bibliotheken, en de beschrijving bevatte claims over voordelen en vergelijkingen met legitieme HTTP-bibliotheken. De kwaadaardige activiteiten bestonden uit het ofwel downloaden van malware naar het systeem of het verzamelen en verzenden van vertrouwelijke gegevens.
- In NPM zijn 16 JavaScript-pakketten (speedte*, trova*, lagra) ontdekt die, naast de geclaimde functionaliteit (bandbreedtetests), ook code bevatten voor het minen van cryptocurrency zonder medeweten van de gebruiker.
- In NPM is 691 kwaadaardige pakketten ontdekt. Het grootste deel van de problematische pakketten deed zich voor als projecten van Yandex (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms, enzovoort) en bevatte code voor het verzenden van vertrouwelijke informatie naar externe bronnen. serversVermoedelijk probeerden de distributeurs van de pakketten hun eigen afhankelijkheid te laten passen tijdens het bouwen van projecten in Yandex (de methodiek van het vervangen van interne afhankelijkheden). In de PyPI-repository zijn door dezelfde onderzoekers 49 pakketten (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp, enzovoort) gevonden met obfuscated kwaadaardige code, die een uitvoerbaar bestand van een externe locatie downloadt en uitvoert. de server.
Bron: opennet.ru
