De release van het besturingssysteem Chrome OS 121 is beschikbaar, gebaseerd op de Linux-kernel, het systeembeheer upstart, de build-toolset ebuild/portage, open componenten en de webbrowser Chrome 121. De gebruikersomgeving van Chrome OS is beperkt tot de webbrowser en in plaats van standaardprogramma's worden webapplicaties gebruikt. Desondanks bevat Chrome OS een volledig multi-window interface, bureaublad en taakbalk. De bronbestanden worden verspreid onder de vrije licentie Apache 2.0. De build van Chrome OS 120 is beschikbaar voor de meeste actuele modellen van Chromebook. Voor gebruik op gewone computers wordt de editie Chrome OS Flex aangeboden.
Belangrijkste wijzigingen in Chrome OS 121:
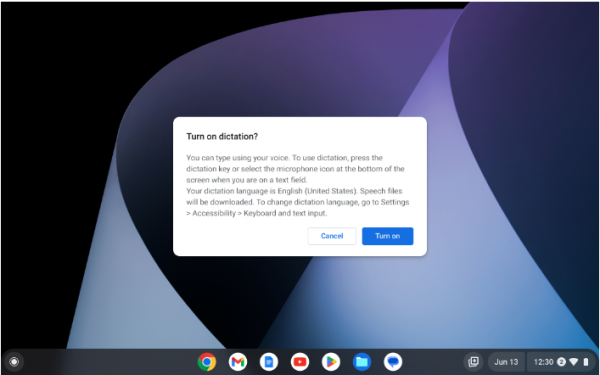
- De ondersteuning voor spraakactivatie is toegevoegd via de toetsencombinatie Search + D of een aparte knop die op sommige Logitech-toetsenborden aanwezig is.

- Er is de mogelijkheid toegevoegd om de schermlezer ChromeVox te gebruiken voor interactie met applicaties die in de App Streaming-modus draaien (maakt het mogelijk om op afstand met externe Android-applicaties te werken waarvan de interface in een apart venster wordt weergegeven).
- Bij de eerste opstart van Google Assistant is het tonen van welkomstberichten aan de gebruiker stopgezet.
- Een nieuwe gebaar is toegevoegd waarmee gebruikers pop-upmeldingen met het touchpad kunnen sluiten.
- Er is ondersteuning toegevoegd voor een randloze afdrukmodus, die bijvoorbeeld kan worden gebruikt om foto's af te drukken die de hele fotopapier vullen.
- In ChromeOS Flex is de ondersteuning voor de apparaten HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 en Dell Optiplex 980 stopgezet.
- Er zijn 7 kwetsbaarheden verholpen, waarvan 6 een gemiddeld gevaarlijkheidsniveau hebben:
- De kwetsbaarheden CVE-2024-25556, CVE-2024-1280 en CVE-2024-1281 leiden tot gegevensschrijfacties buiten de toegewezen buffer en betreft de CAMX-driver, de functie cam_lrme_mgr_hw_prepare_update en de functie PhysmemCreateNewDmaBufBackedPMR.
- De kwetsbaarheid CVE-2024-25557 is veroorzaakt door toegang tot reeds vrijgegeven fysieke geheugenpagina's (Physical Pages use-after-free) aan de kant van de GPU PowerVR en maakt het mogelijk om te lezen en schrijven in fysiek geheugen vanuit de gebruikersruimte.
- De kwetsbaarheid CVE-2024-25558 is veroorzaakt door een integer overflow in de GPU PowerVR-driver en maakt het mogelijk om gegevens buiten de grenzen van de buffer te schrijven.
- CVE-2023-6817 en CVE-2023-6932 zijn kwetsbaarheden in de Linux-kernel.
- Een kwetsbaarheid (nog geen CVE, hoog gevaarlijkheidsniveau) in de windowmanager Ash, veroorzaakt door toegang tot geheugen na vrijgave.
Bron: opennet.ru