

De release van de Kali Linux 2022.1-distributie is gepresenteerd, die bedoeld is voor het testen van systemen op kwetsbaarheden, het uitvoeren van audits, het analyseren van restinformatie en het identificeren van de gevolgen van aanvallen door kwaadwillenden. Alle originele ontwikkelingen die binnen het distributieproject zijn gemaakt, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Er zijn verschillende versies van ISO-images voorbereid, met een grootte van 471 MB, 2.8 GB, 3.5 GB en 9.4 GB. De builds zijn beschikbaar voor de architecturen i386, x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standaard wordt de Xfce-desktop aangeboden, maar KDE, GNOME, MATE, LXDE en Enlightenment e17 worden optioneel ondersteund.
Kali bevat een van de meest uitgebreide selecties van tools voor specialisten op het gebied van computerbeveiliging: van middelen voor het testen van webapplicaties en het inbreken op draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. Het pakket bevat een collectie exploits en meer dan 300 gespecialiseerde hulpprogramma's voor beveiligingscontrole, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast zijn er hulpmiddelen opgenomen voor het versnellen van het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit) door gebruik te maken van CUDA- en AMD Stream-technologieën, waardoor GPU's van NVIDIA en AMD voor rekenkundige bewerkingen kunnen worden gebruikt.
In de nieuwe release:
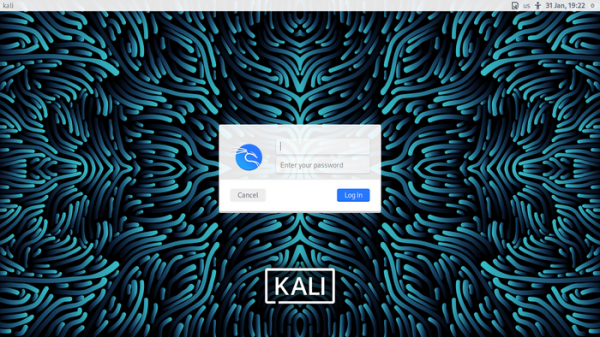
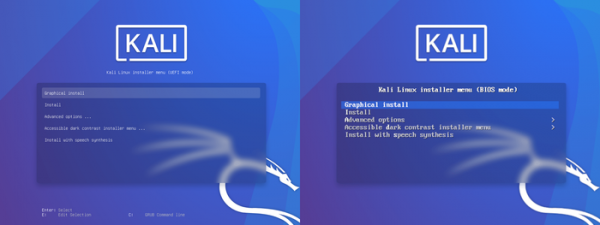
- De opmaak van het opstartproces, het inlogscherm en de installer is bijgewerkt.

- Het opstartmenu is herzien. De opties voor het opstartmenu zijn gestandaardiseerd voor systemen met UEFI en BIOS, evenals voor verschillende versies van ISO-images (installer, live en netinstall).

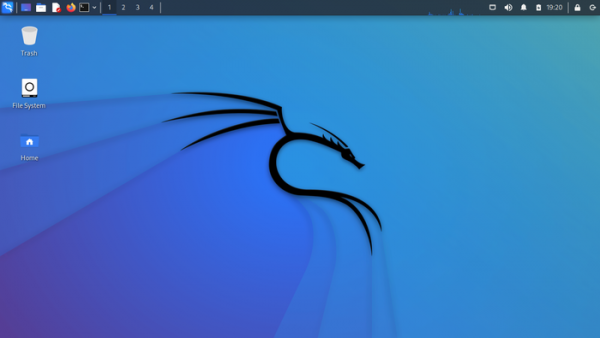
- Er zijn nieuwe achtergrondafbeeldingen voor het bureaublad gepresenteerd met de symboliek van de distributie.

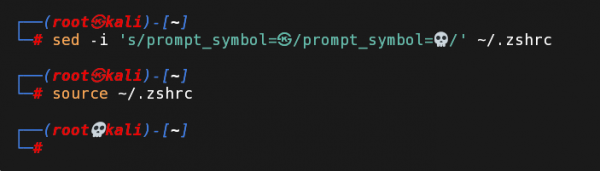
- De uitnodiging voor de zsh-opdrachtregel is gemoderniseerd. Standaard zijn de aanvullende gegevens over terugkeerwaarden en het aantal achtergrondprocessen verborgen, die mogelijk in de weg zaten tijdens het werken. Bij gebruik van root-rechten wordt in plaats van 💀 het pictogram ㉿ gebruikt.

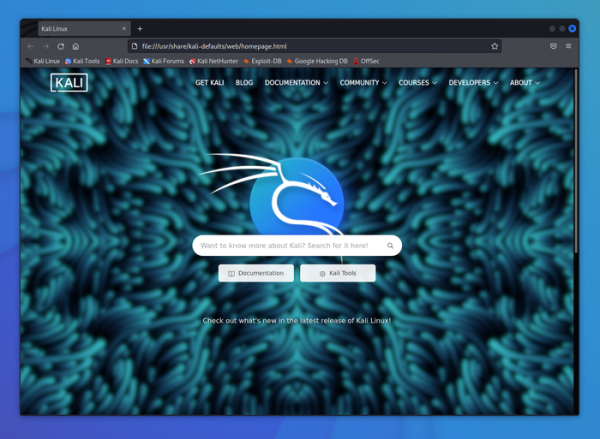
- De standaardpagina die in de browser wordt weergegeven, is opnieuw ontworpen en bevat links naar documentatie en hulpprogramma's, evenals een zoekfunctie.

- Een volledige build van 'kali-linux-everything' is toegevoegd, met alle beschikbare pakketten (behalve Kaboxer) voor een zelfstandige installatie op systemen zonder internetverbinding. De grootte van de build is 9.4 GB en is alleen via BitTorrent beschikbaar voor download.
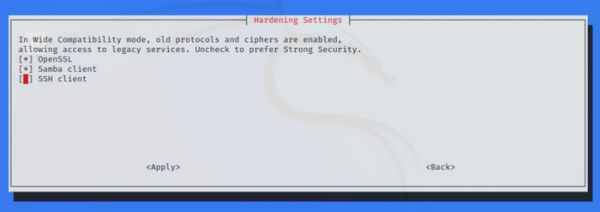
- In het hulpprogramma kali-tweaks is een nieuwe sectie 'Hardening' toegevoegd, waarmee de SSH-clientinstellingen kunnen worden gewijzigd om de compatibiliteit met oudere systemen te verbeteren (oude algoritmen en encrypties ondersteunen).

- De compatibiliteit met virtualisatieplatformen VMware is verbeterd bij het uitvoeren van Kali in een gasten systeem met een op i3-gebaseerde desktop (kali-desktop-i3). In dergelijke omgevingen is ondersteuning voor het klembord en drag & drop-interface standaard ingeschakeld.
- De spraaksynthetizer voor de ondersteuning van blinden is terug in de hoofdset geïntegreerd.
- Nieuwe utilities zijn toegevoegd:
- dnsx is een toolkit voor het werken met DNS, waarmee je in één keer verzoeken naar meerdere DNS-servers kunt sturen.
- email2phonenumber — OSINT-tool voor het bepalen van een telefoonnummer via e-mail door informatie over de gebruiker te analyseren die beschikbaar is in openbare bronnen.
- naabu — een eenvoudige tool voor het scannen van poorten.
- nuclei — een scansysteem voor netwerken dat sjablonen ondersteunt.
- PoshC2 — een framework voor het organiseren van Command & Control (C2) beheer, met ondersteuning voor proxygebruik. servers proxify — een proxy voor HTTP/HTTPS, waarmee verkeer kan worden onderschept en gemanipuleerd.
- In de builds voor de ARM-architectuur zijn de pakketten feroxbuster en ghidra toegevoegd. Problemen met Bluetooth op Raspberry Pi-borden zijn opgelost.
- Tegelijkertijd is de release van NetHunter 2022.1 voorbereid, een omgeving voor mobiele apparaten op basis van het Android-platform met een verzameling tools voor het testen van systemen op kwetsbaarheden. Met NetHunter kunnen aanvallen specifiek voor mobiele apparaten worden gecontroleerd, bijvoorbeeld door de emulatie van USB-apparaten (BadUSB en HID Keyboard — emulatie van een netwerk USB-adapter, die kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat karaktervervanging uitvoert) en het creëren van valse toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait.
- De release van de Kali Linux 2022.1 distributie, bedoeld voor het testen van systemen op kwetsbaarheden, het uitvoeren van audits, het analyseren van restinformatie en het vaststellen van de gevolgen van aanvallen door kwaadwillenden, is gepresenteerd.
Bron: opennet.ru
