

De release van de Kali Linux 2022.2-distributie is gepresenteerd, bedoeld voor het testen van systemen op kwetsbaarheden, auditing, analyse van resterende informatie en het identificeren van de gevolgen van aanvallen door kwaadwillenden. Alle originele bijdragen, gemaakt in het kader van de distributie, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Voor download zijn verschillende varianten van iso-images voorbereid, met een grootte van 471 MB, 2.8 GB, 3.5 GB en 9.4 GB. De builds zijn beschikbaar voor de architecturen i386, x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standaard wordt de Xfce-desktop aangeboden, maar optioneel worden KDE, GNOME, MATE, LXDE en Enlightenment e17 ondersteund.
Kali bevat een van de meest uitgebreide selecties van tools voor specialisten op het gebied van computerbeveiliging: van middelen voor het testen van webapplicaties en het inbreken op draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. Het pakket bevat een collectie exploits en meer dan 300 gespecialiseerde hulpprogramma's voor beveiligingscontrole, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast zijn er hulpmiddelen opgenomen voor het versnellen van het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit) door gebruik te maken van CUDA- en AMD Stream-technologieën, waardoor GPU's van NVIDIA en AMD voor rekenkundige bewerkingen kunnen worden gebruikt.
In de nieuwe release:
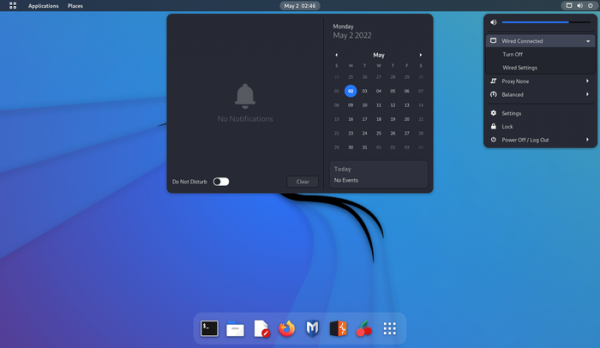
- De GNOME-omgeving is bijgewerkt naar release 42. De nieuwe release van het dash-to-dock-paneel is ingezet. De lichte en donkere thema's zijn geüpdatet.

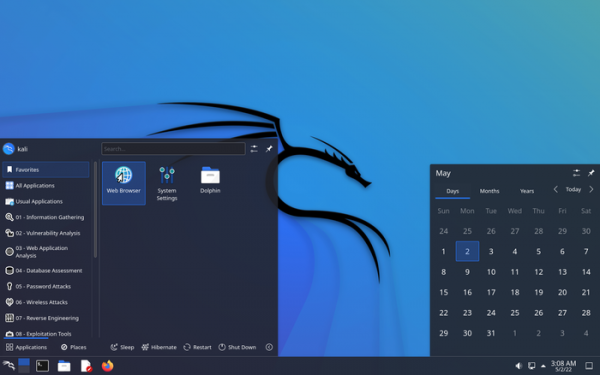
- De KDE Plasma-desktop is bijgewerkt naar versie 5.24.

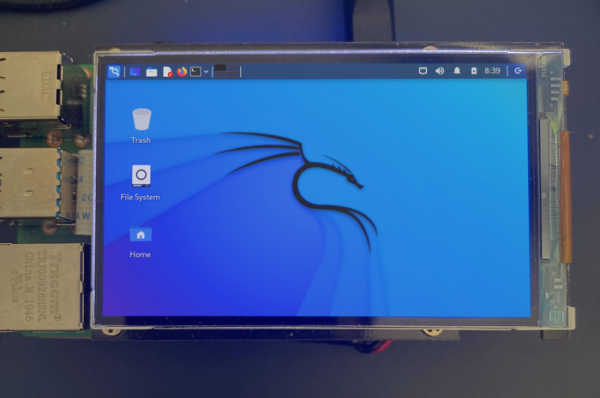
- In de Xfce Tweaks-tool is de mogelijkheid toegevoegd om een nieuwe vereenvoudigde panel voor ARM-apparaten in te schakelen, die in tegenstelling tot het standaard Xfce-paneel geschikt is voor kleine schermen met een lage resolutie (bijvoorbeeld 800×480).

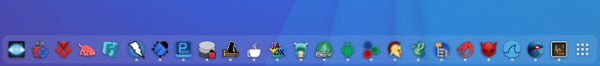
- Nieuwe pictogrammen zijn toegevoegd voor de programma's evil-winrm en bloodhound, en de pictogrammen voor nmap, ffuf en edb-debugger zijn bijgewerkt. In KDE en GNOME zijn er speciale pictogrammen beschikbaar voor gespecialiseerde applicaties met een grafische interface.

- Er is automatische kopieerfunctionaliteit voor basisconfiguratiebestanden vanuit de map /etc/skel naar de thuismap, maar zonder bestaande bestanden te vervangen.
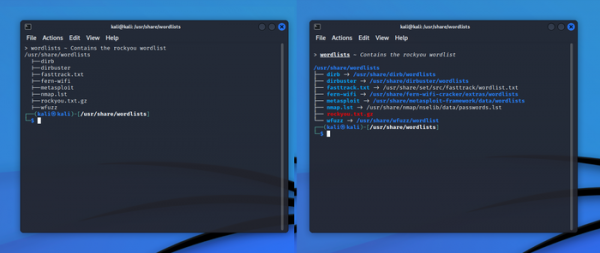
- De mogelijkheden met betrekking tot het werken in de console zijn uitgebreid. Pakketten python3-pip en python3-virtualenv zijn opgenomen. De syntaxismarkup voor zsh is iets gewijzigd. Autofill van opties voor John The Ripper is toegevoegd. Typemarkering voor bestanden in pakketten met resources (wordlists, windows-resources, powersploit) is geïmplementeerd.

- Er zijn tools toegevoegd voor het werken met snapshots in het Btrfs-bestandssysteem. Het is mogelijk om opstartbare snapshots te maken, verschillen tussen snapshots te beoordelen, de inhoud van snapshots te bekijken en snapshots automatisch te maken.
- Nieuwe utilities zijn toegevoegd:
- BruteShark is een programma voor het inspecteren van netwerkverkeer en het extraheren van vertrouwelijke gegevens zoals wachtwoorden.
- Evil-WinRM is een WinRM-shell.
- Hakrawler is een zoekbot voor het identificeren van ingangen en bronnen.
- Httpx is een toolkit voor HTTP.
- LAPSDumper slaat LAPS-wachtwoorden (Local Administrator Password Solution) op.
- PhpSploit is een framework voor het organiseren van externe toegang.
- PEDump — het maken van een dump van Win32 uitvoerbare bestanden.
- SentryPeer — honeypot voor VoIP.
- Sparrow-wifi — Wi-Fi analyser.
- wifipumpkin3 — framework voor het creëren van nep-toegangspunten.
- De Win-Kex build (Windows + Kali Desktop EXperience) is bijgewerkt, bedoeld om te draaien op Windows in de WSL2 (Windows Subsystem for Linux) omgeving. Er is nu een mogelijkheid om GUI-toepassingen met rootrechten uit te voeren met behulp van sudo.
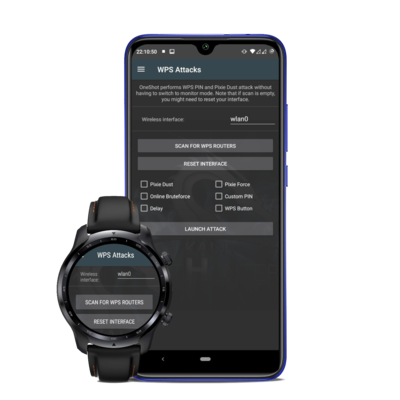
- Tegelijkertijd is release 2022.2 van NetHunter, de omgeving voor mobiele apparaten op basis van het Android-platform met een verzameling tools voor het testen van systemen op kwetsbaarheden, voorbereid. Met NetHunter kunnen aanvallen die specifiek zijn voor mobiele apparaten worden gecontroleerd, bijvoorbeeld door de werking van USB-apparaten te emuleren (BadUSB en HID Keyboard — emulatie van een netwerk USB-adapter, die kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat karakters vervangt) en het creëren van nep-toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarop een speciaal aangepaste versie van Kali Linux draait. In de nieuwe versie is er een nieuw tabblad WPS Attacks toegevoegd, waarmee de OneShot-script kan worden gebruikt voor het uitvoeren van verschillende aanvallen op WPS.

Bron: opennet.ru
