

De release van de distributie Kali Linux 2023.2 is gepresenteerd, gebaseerd op het Debian-pakket en bedoeld voor het testen van systemen op kwetsbaarheden, het uitvoeren van audits, het analyseren van resterende informatie en het identificeren van de gevolgen van aanvallen door kwaadwillenden. Alle originele bijdragen die zijn gemaakt binnen de distributie worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Er zijn verschillende ISO-afbeeldingen beschikbaar voor download, met een grootte van 443 MB, 2,8 GB en 3,7 GB. De builds zijn beschikbaar voor de architecturen i386, x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standaard wordt de Xfce-desktop aangeboden, maar optioneel worden KDE, GNOME, MATE, LXDE en Enlightenment e17 ondersteund.
Kali bevat een van de meest uitgebreide selecties van tools voor specialisten op het gebied van computerbeveiliging: van middelen voor het testen van webapplicaties en het inbreken op draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. Het pakket bevat een collectie exploits en meer dan 300 gespecialiseerde hulpprogramma's voor beveiligingscontrole, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast zijn er hulpmiddelen opgenomen voor het versnellen van het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit) door gebruik te maken van CUDA- en AMD Stream-technologieën, waardoor GPU's van NVIDIA en AMD voor rekenkundige bewerkingen kunnen worden gebruikt.
In de nieuwe release:
- Er is een aparte afbeelding van de virtuele machine voorbereid voor de Hyper-V hypervisor, vooraf ingesteld voor gebruik met de ESM-modus (Enhanced Session Mode, xRDP boven HvSocket) en in staat om direct te functioneren zonder aanvullende instellingen.
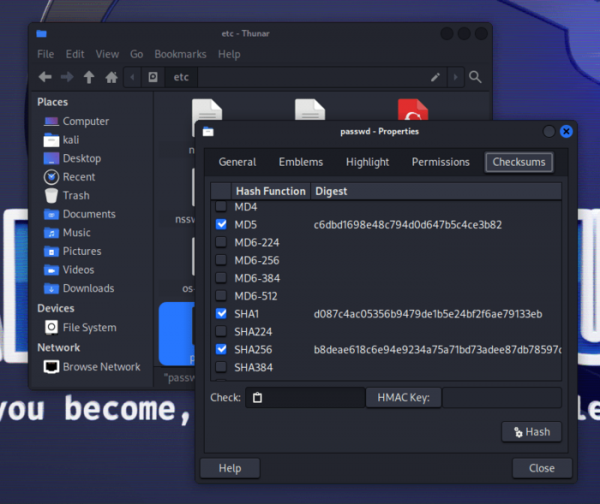
- In de standaardversie met de Xfce-desktop is de overgang gemaakt van geluidsserver PulseAudio naar multimedia server PipeWire (de versie met GNOME was eerder overgestapt op PipeWire). de server In de basisversie met Xfce is de GtkHash-extensie in de bestandsbeheerder voorgeïnstalleerd, waarmee snel controlesommen kunnen worden berekend in het eigenschappendialoogvenster van bestanden.
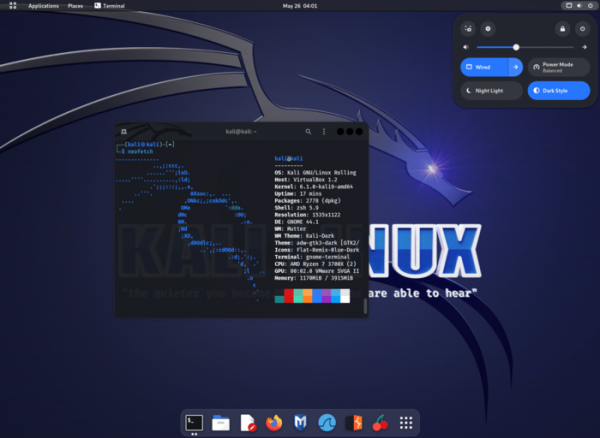
- De GNOME-gebaseerde omgeving is bijgewerkt naar release 44, waarin de vertaling van applicaties naar het gebruik van GTK 4 en de libadwaita-bibliotheek is voortgezet (onder andere is de gebruikersshell GNOME Shell en de compositormanagementer Mutter naar GTK4 overgezet). In het dialoogvenster voor bestandsselectie is een weergavemodus toegevoegd om inhoud in de vorm van een raster van pictogrammen weer te geven. Er zijn talrijke wijzigingen aangebracht in de configurator. In het snelinstellingsmenu is een sectie toegevoegd voor het beheren van Bluetooth.

- De GNOME-gebaseerde variant heeft het Tiling Assistant-extensie gekregen voor het werken met vensters in tegelmodus.

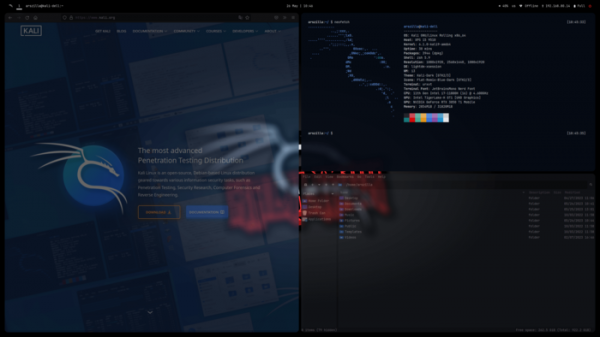
- De variant met een desktop op basis van de tegelvenstermanager i3 (meta-pakket kali-desktop-i3) is volledig herontworpen en heeft het uiterlijk van een volwaardig gebruikersomgeving aangenomen.
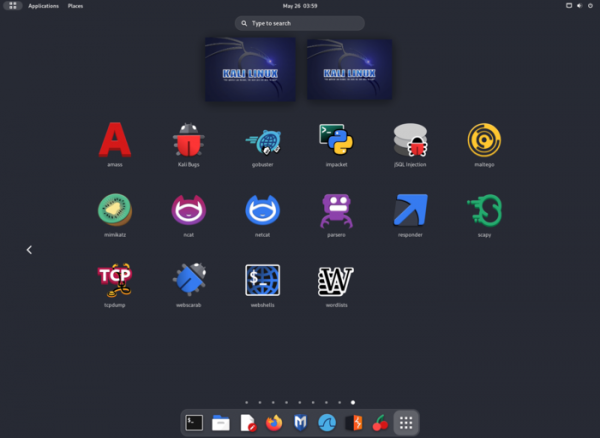
- De pictogrammen zijn bijgewerkt en het applicatiemenu is herstructurering ondergaan.

- Nieuwe hulpprogramma's zijn toegevoegd:
- Cilium-cli - beheer van Kubernetes-clusters.
- Cosign - het genereren van digitale handtekeningen voor containers.
- Eksctl - de opdrachtregelinterface voor Amazon EKS.
- Eksctl — de commandoregelinterface voor Amazon EKS.
- Evilginx — een MITM-aanval framework voor het verzamelen van inloggegevens, sessiecookies en het omzeilen van twee-factor-authenticatie.
- GoPhish — een phishing toolkit.
- Humble — een HTTP header analyzer.
- Slim — een container image bundler.
- Syft — een SBoM-generator (Firmware Software Bill of Materials) die de samenstelling van softwarecomponenten in container images of op het bestandssysteem bepaalt.
- Terraform — een platform. infrastructuurmanagement.
- Tetragon — een analyzer gebaseerd op eBPF.
- TheHive — een platform voor incidentrespons.
- Trivy — een tool voor het opsporen van kwetsbaarheden en configuratieproblemen in containers, repositories en cloudomgevingen.
- Wsgidav — een WebDAV-server die WSGI gebruikt.
- De omgeving voor mobiele apparaten op basis van het Android-platform is bijgewerkt — NetHunter, met een selectie van tools voor het testen van systemen op kwetsbaarheden. Met NetHunter kunnen aanvallen worden getest die specifiek zijn voor mobiele apparaten, bijvoorbeeld door de emulatie van USB-apparaten (BadUSB en HID Keyboard — emulatie van een netwerkgemodel USB-adapter dat kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat tekeninvoegingen uitvoert) en het creëren van valse toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait.
Bron: opennet.ru
