

De release van de distributie Kali Linux 2025.2 is gepresenteerd, gebaseerd op de pakketbasis van Debian en bedoeld voor het testen van systemen op kwetsbaarheden, het uitvoeren van beveiligingsaudits, het analyseren van resterende informatie en het identificeren van de gevolgen van aanvallen. Alle originele ontwikkelingen, gemaakt voor de distributie, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Voor download zijn iso-images van 646 MB en 4,2 GB voorbereid. De builds zijn beschikbaar voor de architecturen x86_64 en ARM64. Er zijn desktops beschikbaar in Xfce, KDE en GNOME.
Kali biedt een verzameling tools voor specialisten op het gebied van computerbeveiliging, variërend van middelen voor het testen van webapplicaties en het binnendringen in draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. De set bevat een collectie exploits en ongeveer 400 gespecialiseerde hulpprogramma's voor beveiligingsbeoordeling, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast bevat de distributie hulpmiddelen voor het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit), die GPU's van NVIDIA en AMD gebruiken voor versnelling.
In de nieuwe release:
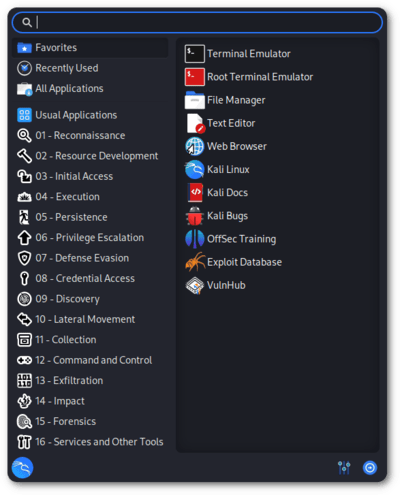
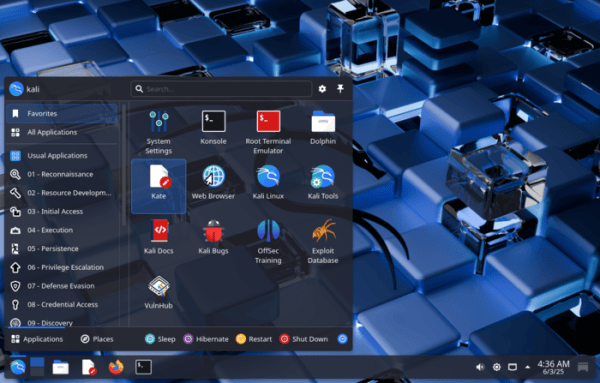
- Het applicatiemenu is volledig herontworpen, met een structuur die dichter bij de classifier van de MITRE ATT&CK-database ligt.

- De GNOME-werkplek is geüpdatet naar versie 48.

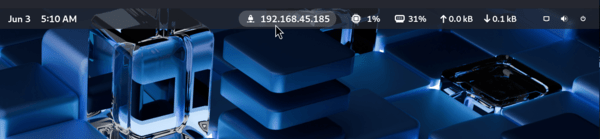
- Er is een indicator toegevoegd aan de GNOME-sessie die het IP-adres van de huidige -verbinding toont, wat eerder in de sessie op basis van Xfce beschikbaar was. VPNDe KDE-werkplek is geüpdatet naar versie Plasma 6.3.

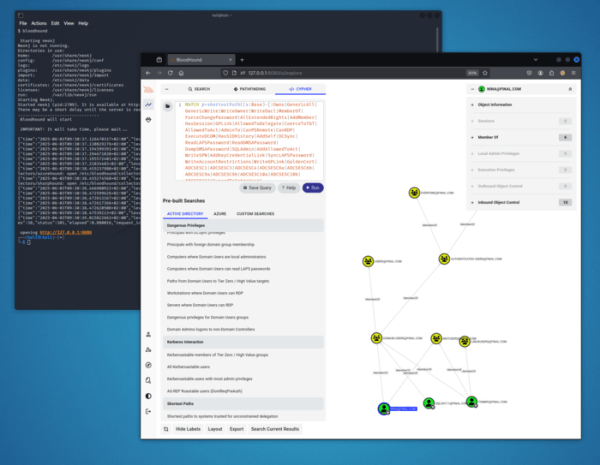
- De overstap is gemaakt van de BloodHound Legacy-toolkit, die sinds 2023 niet is bijgewerkt, naar de BloodHound Community Edition, die wordt gebruikt voor het opbouwen van een relatiekaart in netwerken met een Active Directory- of Azure-controller.

- De set bevat de volgende utilitaires: domein azurehound — gegevensverzamelaar in de Microsoft Azure-omgeving voor visualisatie met behulp van het BloodHound-pakket.

binwalk3 — toolkit voor het analyseren van firmware.
- bloodhound-ce-python — Python-gegevensverzamelaar voor BloodHound.
- bopscrk — generator voor wachtwoordwoordenboeken.
- chisel-common-binaries — kant-en-klare binaire versies van chisel.
- crlfuzz — hulpprogramma voor het testen op kwetsbaarheden gerelateerd aan het inbrengen van nieuwe regels of carriage returns in HTTP-headers en aanvraagparameters.
- donut-shellcode — generatie van universele shellcode uit inhoud in het geheugen.
- gitxray — het verzamelen van gegevens over repositories op GitHub en hun ontwikkelaars.
- gitxray — verzameling van gegevens over repositories op GitHub en hun bijdragers.
- gitxray — het verzamelen van gegevens over repositories op GitHub en de deelnemers aan hun ontwikkeling.
- ldeep — een tool voor het doorzoeken van inhoud via LDAP.
- ligolo-ng-common-binaries — kant-en-klare binaire assemblages van ligolo-ng.
- rubeus — een tool voor laag-niveau interactie met Kerberos.
- sharphound — datacollector voor BloodHound CE.
- tinja — een tool voor het testen van webpagina's op sjablooninjectie.
- In alle grafische sessies is de tool Xclip toegevoegd, waarmee je snel gegevens vanuit de terminal naar het klembord kunt plaatsen.
- De omgeving voor mobiele apparaten op basis van het Android-platform is bijgewerkt — NetHunter, met een selectie van tools voor het testen van systemen op kwetsbaarheden. Met NetHunter kunnen aanvallen worden getest die specifiek zijn voor mobiele apparaten, bijvoorbeeld door de emulatie van USB-apparaten (BadUSB en HID Keyboard — emulatie van een netwerkgemodel USB-adapter dat kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat tekeninvoegingen uitvoert) en het creëren van valse toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait.
In de nieuwe versie is de mogelijkheid toegevoegd om aanvallen op Wi-Fi uit te voeren, frames in te voegen en de parameters van de WPA2-verbindingsovereenstemming vast te leggen, met behulp van smartwatches op basis van bcm43436b0-chips, zoals de TicWatch Pro 3. Het CARsenal-hulpmiddel (voorheen CAN Arsenal) is bijgewerkt voor het uitvoeren van aanvallen op voertuig informatiesystemen. Kernopties zijn bijgewerkt voor smartphones zoals Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14, A15/exynos9820) en Samsung Galaxy S9.
- De versies voor Raspberry Pi zijn gestandaardiseerd en overgezet naar de Linux-kernel 6.12.
Bron: opennet.ru
