

De release van de OPNsense 21.7 distributie voor het creëren van firewalls is uitgebracht. Deze versie is een afgeleide van het pfSense project en is bedoeld om een volledig open distributie te vormen die functionaliteit biedt op het niveau van commerciële oplossingen voor het implementeren van firewalls en netwerken. In tegenstelling tot pfSense, wordt dit project gepositioneerd als niet onder controle van één bedrijf, ontwikkeld met directe betrokkenheid van de gemeenschap, en heeft het een volledig transparant ontwikkelingsproces. Het biedt ook de mogelijkheid om alle ontwikkelresultaten in derden producten, inclusief commerciële, te gebruiken. De bronbestanden van de distributiecomponenten en de tools die voor de bouw worden gebruikt, worden verspreid onder de BSD-licentie. De builds zijn beschikbaar in de vorm van een LiveCD en een systeembestandsafbeelding voor opname op Flash-drives (422 MB).
De basis van de distributie is gebaseerd op de HardenedBSD code, die een gesynchroniseerde fork van FreeBSD ondersteunt, waarin aanvullende beveiligingsmechanismen en technieken tegen exploitatie van kwetsbaarheden zijn geïntegreerd. Tot de mogelijkheden van OPNsense behoren een volledig open bouwtoolset, de mogelijkheid om pakketten bovenop reguliere FreeBSD te installeren, middelen voor lastbalancering, een webinterface voor het verbinden van gebruikers met het netwerk (Captive portal), en mechanismen voor het volgen van de status van verbindingen (stateful firewall op basis van pf), capaciteitsbeperkingen, en traffic filtering. VPN op basis van IPsec, OpenVPN en PPTP, integratie met LDAP en RADIUS, ondersteuning voor DDNS (Dynamic DNS), een systeem van visuele rapporten en grafieken.
In de distributie zijn er middelen beschikbaar om configuraties voor hoge beschikbaarheid op te zetten, gebaseerd op het gebruik van het CARP-protocol, waardoor een secundaire node naast de hoofd firewall kan worden gestart, die automatisch op configuratieniveau wordt gesynchroniseerd en de last overneemt in het geval van een storing van de primaire node. Voor de beheerder is er een moderne en eenvoudige interface voor de configuratie van de firewall, opgebouwd met behulp van het webframework Bootstrap.
Onder de wijzigingen:
- De distributie is gebaseerd op de ontwikkelingen van HardenedBSD 12.1. In de volgende release, 22.1, is het de bedoeling om over te stappen naar FreeBSD 13.
- Een nieuwe installatieprogramma is voorgesteld die ingebouwde ondersteuning biedt voor installatie op partities met het ZFS-bestandssysteem en geschikt is voor gebruik in virtuele machines, waar UEFI wordt gebruikt.
- De interface voor firmware-updates is herontworpen.
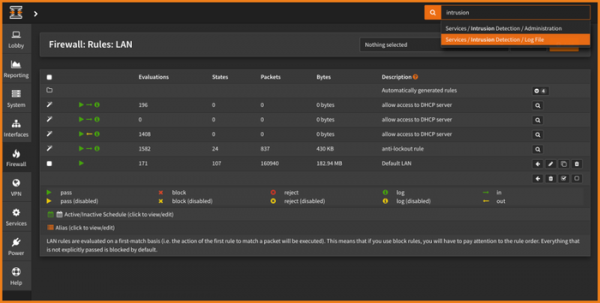
- In het logboek dat de activiteiten van traffic filtering weergeeft, zijn actuele regelidentificaties zichtbaar gemaakt om misinterpretatie na wijziging van de regels te voorkomen.
- In de sjablonen die het mogelijk maken om een set van netwerken, hosts en poorten aan een bepaald symbolisch naam in firewall regels (aliases) te associëren, is de mogelijkheid om wildcard masks in netmaskers aan te geven toegevoegd.
Bron: opennet.ru
