

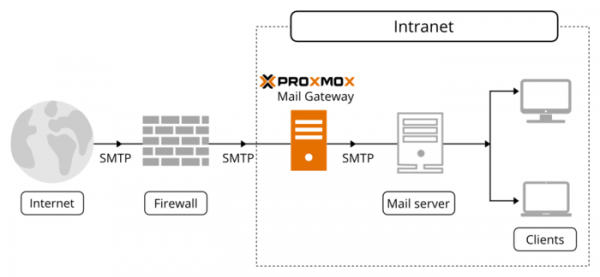
Proxmox, een bekend bedrijf dat de Proxmox Virtual Environment-distributie ontwikkelt voor het implementeren van infrastructuren voor virtuele servers, heeft de release van de Proxmox Mail Gateway 8.1 aangekondigd. Deze wordt gepresenteerd als een kant-en-klaar oplossing voor het snel opzetten van een systeem voor het bewaken van mailverkeer en het beschermen van de interne mailserver.
Het installailles ISO-image is beschikbaar voor vrije download. Distributie-specifieke componenten zijn open source onder de AGPLv3-licentie. Voor het installeren van updates zijn zowel een betaalde Enterprise-repository als twee gratis repositories beschikbaar, die verschillen in de stabiliteitsniveaus van de updates. De systeemcomponent van de distributie is gebaseerd op de Debian-pakketbasis. Het is mogelijk om Proxmox Mail Gateway-componenten te installeren bovenop al werkende systemen. servers op basis van Debian.
Proxmox Mail Gateway functioneert als een proxyserver die optreedt als een gateway tussen het externe netwerk en de interne mailserver. server op basis van MS Exchange, Lotus Domino of Postfix. Het biedt de mogelijkheid om al het inkomende en uitgaande e-mailverkeer te beheren. Alle e-mailgeschiedenis wordt geanalyseerd en is toegankelijk voor analyse via een webinterface. Zowel grafieken voor een algemeen overzicht van de dynamiek als verschillende rapporten en formulieren voor het verkrijgen van informatie over specifieke e-mails en leveringsstatus zijn beschikbaar. Het ondersteunt de creatie van clusterconfiguraties voor hoge beschikbaarheid (met een gesynchroniseerde back-upserver, gegevens worden gesynchroniseerd via een SSH-tunnel) of load balancing.
Er wordt een complete set van middelen aangeboden voor bescherming, spamfiltering, phishing en virussen. Voor het blokkeren van schadelijke bijlagen wordt ClamAV en de Google Safe Browsing-database gebruikt, terwijl voor spam een reeks maatregelen wordt aangeboden op basis van SpamAssassin, inclusief ondersteuning voor reverse sender checks, SPF, DNSBL, grijze lijsten, een systeem voor Bayesiaanse classificatie en blokkering op basis van spam-URI's. Voor legitieme communicatie is er een flexibel filtersysteem beschikbaar waarmee regels voor de e-mailverwerking kunnen worden gedefinieerd op basis van domein, ontvanger/afzender, ontvangsttijd en inhoudstype.
Belangrijkste vernieuwingen:
- Synchronisatie met de Debian 12.5 pakketbasis is uitgevoerd. De Linux-kernel is bijgewerkt naar versie 6.5. De implementatie van het bestandssysteem ZFS is bijgewerkt naar OpenZFS 2.2.2.
- De versies van het spamfilteringssysteem SpamAssassin 4.0.0, de antivirussoftware ClamAV 1.0.3 en de database PostgreSQL 15.6 zijn bijgewerkt.
- Het regelsysteem is uitgebreid met de mogelijkheid om match-if-mode controles op objecten en groepen toe te passen. Dit maakt het mogelijk om gelaagde voorwaarden op te stellen die records in objecten (Wat/Wie/Wanneer) beoordelen, en die meerdere objecten omvatten tijdens de controle. Deze wijziging stelt gebruikers in staat om complexe regels te maken, bijvoorbeeld die bepaalde ontvangers uitsluiten, flexibel te beoordelen op bijlagen waarvan de bestandsextensie niet overeenkomt met het MIME-type, e-mails te selecteren die zijn verzonden vanuit een bepaald adres en bepaalde tekst in de onderwerpregel bevatten, en selectief e-mails te verwerken met bepaalde bijlagen waarvoor de spam- of viruscontrole is geactiveerd.
- In de webinterface is het beheer van grote systemen vereenvoudigd: filtering en zoeken in lijsten van domeinen, transporten, netwerken en objecten in het regelsysteem is nu mogelijk.
- Het is nu toegestaan om gebruikersnamen te creëren die minder dan 4 tekens bevatten.
- Ondersteuning voor optionele DKIM-handtekeningen is geïmplementeerd, afhankelijk van de inhoud van de 'From'-header, en niet de verzendergegevens die tijdens de SMTP-sessie (MAIL FROM) worden verzonden.
- Ondersteuning voor geverifieerde opstart in de UEFI Secure Boot-modus is toegevoegd, wat garandeert dat alleen geverifieerde componenten met geldige digitale handtekeningen worden gebruikt tijdens het opstarten. Voor UEFI Secure Boot wordt een shim-booter aangeboden, gecertificeerd met een digitale handtekening die door de meeste hardwareapparaten met UEFI wordt herkend.
- De instellingen van Postfix zijn gewijzigd ter bescherming tegen SMTP Smuggling-aanvallen, in overeenstemming met de aanbevelingen van de ontwikkelaars van Postfix.
- Het tijdformaat in de logboeken is gewijzigd om te voldoen aan de eisen van RFC-3339.
Bron: opennet.ru
