

Stamus Networks heeft een gespecialiseerde release van de SELKS 7.0-distributie gepubliceerd, bedoeld voor de implementatie van systemen voor het detecteren en voorkomen van netwerkp-loegen, evenals voor het reageren op ontdekte bedreigingen en het monitoren van netbeveiliging. Gebruikers krijgen een volledig kant-en-klaar oplossing voor netwerkbeveiligingsbeheer, die direct na het downloaden kan worden gebruikt. De distributie ondersteunt het draaien in Live-modus en kan worden opgestart in virtualisatie-omgevingen of containers. De projectontwikkelingen worden verspreid onder de GPLv3-licentie. De grootte van de opstartimage is 3 GB.
Het systeem is gebouwd op de Debian-pakketbasis en het open-source IDS-platform Suricata. Gegevens worden verwerkt met Logstash en opgeslagen in een ElasticSearch-opslag. Voor het volgen van de huidige status en ontdekte incidenten is er een webinterface, geïmplementeerd bovenop Kibana. Voor het beheren van regels en het visualiseren van gerelateerde activiteiten wordt een webinterface Scirius CE gebruikt. De set bevat ook het pakketcapture-systeem Arkime, een interface voor het evalueren van gebeurtenissen, EveBox, en de datanalysator CyberChef.
Naast de update van de pakketbasis worden in de nieuwe versie de volgende verbeteringen benadrukt:
- Vorming van een pakket voor implementatie in containerisolatiesystemen die Docker ondersteunen.
- Een volledig geautomatiseerd systeem voor het opnieuw reproduceren van activiteiten op basis van opgeslagen logs in PCAP-formaat, dat kan worden gebruikt voor het testen van de effectiviteit van ingevoerde beschermingsmaatregelen, het analyseren van incidenten of in het kader van opleidingen.
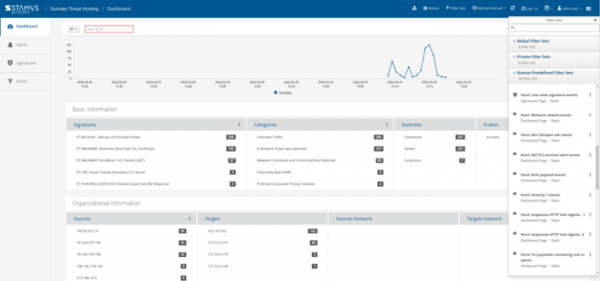
- De set filters voor het opsporen van cyberbedreigingen (threat hunting) is uitgebreid en verbeterd, waardoor vervelende activiteiten en toegangsschendingen snel kunnen worden gedetecteerd door te zoeken in de logs van Suricata en NSM (Network Security Monitor).
- Het CyberChef-pakket is geïntegreerd, waarmee gegevens die verband houden met gebeurtenissen, protocolactiviteit en de door Suricata gemaakte logs kunnen worden gecodeerd, gedecodeerd en geanalyseerd.
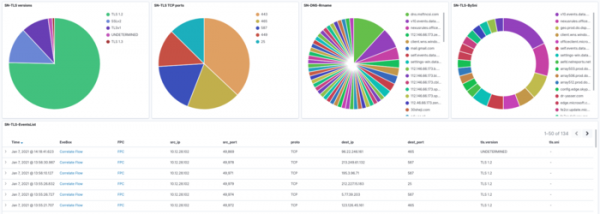
- Aan de Kibana-interface zijn 6 nieuwe secties toegevoegd voor het visualiseren en monitoren van activiteiten gerelateerd aan de protocollen SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT en DCERPC.
Bron: opennet.ru
