

De release van het Mitmproxy-project 11 is gepresenteerd, dat de toolsets voor het onderscheppen van verkeer binnen verbindingen via HTTPS ontwikkelt, met mogelijkheden voor inspectie, modificatie en herhaling van verkeer. De belangrijkste functie van Mitmproxy is het organiseren van het volgen van verkeer in bedrijfssystemen en het diagnosticeren van problemen, zoals het ontdekken van verborgen netwerkactiviteit van applicaties. De broncode van het project is geschreven in Python en wordt verspreid onder de MIT-licentie.
Voor het analyseren van HTTPS-verkeer wordt Mitmproxy geplaatst op een transitnode, waar het de verzoeken van de klant onderschept en deze omzet in verzoeken die het zelf naar het doel verzendt. server. Tijdens de klantensessie maakt Mitmproxy een gebruikelijke HTTPS-verbinding met de opgevraagde server, en met de klant wordt er een valse verbinding met een vervalst SSL-certificaat tot stand gebracht, dat on-the-fly voor de klant wordt gegenereerd. Het door de klant geaccepteerde verkeer wordt doorgestuurd naar de doelserver, terwijl de ontvangen antwoorden weer naar de klant worden verzonden.
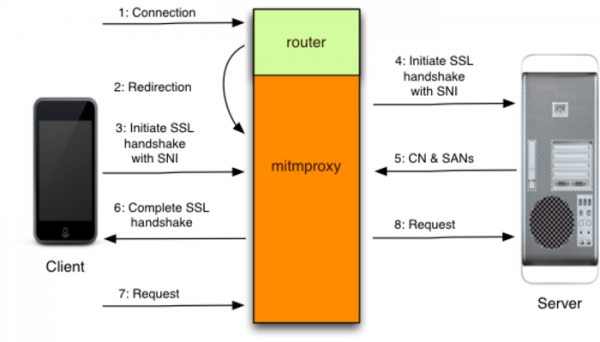
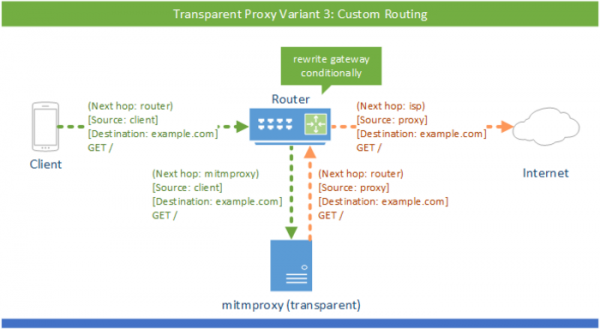
Om verkeer via mitmproxy om te leiden, zijn er verschillende methoden beschikbaar, zoals het opgeven van het adres van mitmproxy als HTTP-proxy in de browserinstellingen, werken als SOCKS5-proxy, fungeren als een reverse proxy voor de HTTP-server en het organiseren van transparante doorvoer via pakketfilterregels of routing-inpakken. Om ervoor te zorgen dat het vervalste certificaat dat bij de verbinding met de klant wordt gebruikt geen waarschuwingen over beveiligingsproblemen in de browser oproept, wordt de gebruiker aangeraden de mitmproxy rootcertificaat te installeren, wat handmatig kan worden gedaan of door een speciale host mitm.it in de browser te openen.
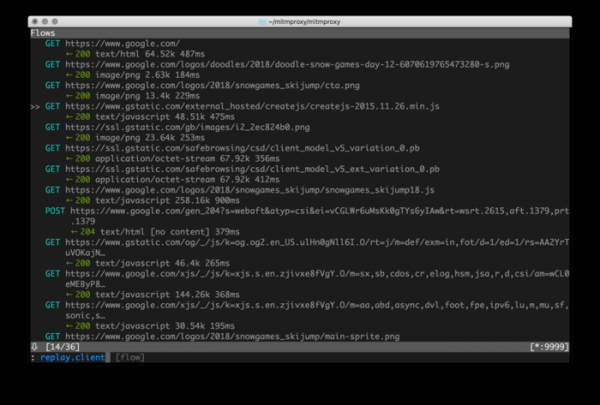
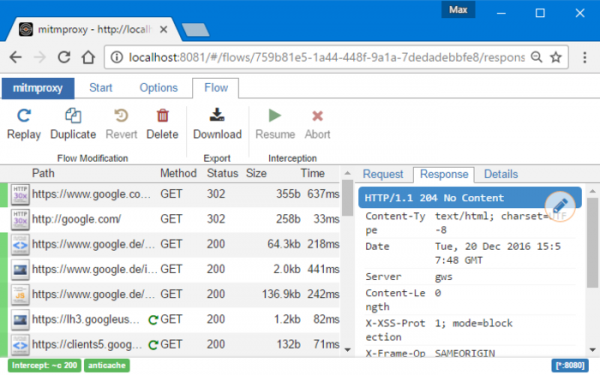
Mitmproxy ondersteunt HTTP/2, HTTP/3, Websockets, normalisatie van de volgorde van pakketten in de stroom, het aansluiten van handler-scripts voor het on-the-fly modificeren van verkeer, het opslaan van verzoeken voor verdere herhaling, en het genereren TLS-certificaten voor opgevangen sessies, het schoonmaken van de tijdsmodificatieheaders om caching aan de clientzijde uit te schakelen, reverse proxy modus voor het omleiden van verkeer naar de server, bloklijsten voor het filteren van specifieke verzoeken, selectieve omleiding van verzoeken (inclusief voor het teruggeven van lokale bestanden als antwoord), en het wijzigen van inhoud en headers op basis van reguliere expressies. Voor verkeersanalyse is er een command-line tool vergelijkbaar met tcpdump, mitmdump, en een webinterface, mitmweb.
Een belangrijke verbetering in de nieuwe versie is de volledige ondersteuning van het HTTP/3 protocol, waarin het QUIC (Quick UDP Internet Connections) protocol wordt gebruikt als transport voor HTTP/2 (QUIC is een bovenlaag van het UDP protocol dat multiplexing van meerdere verbindingen ondersteunt en versleuteling biedt die gelijkwaardig is aan TLS/SSL). Met Mitmproxy kan voor HTTP/3 zowel transparante verkeersopname als reverse proxy functionaliteit worden gebruikt. Het werkt bij de opname van HTTP/3 is getest in Firefox, Chrome en verschillende versies van cURL.
Andere opmerkelijke wijzigingen in de nieuwe release zijn gerelateerd aan verbeterde DNS-ondersteuning in de context van het hosten van DNS-records voor HTTPS en ECH (Encrypted Client Hello). In de nieuwe versie is ondersteuning toegevoegd voor het aanvragen van DNS-records die verschillen van A/AAAA (bijvoorbeeld, in ECH wordt informatie over de publieke encryptiesleutel in HTTPSSVC DNS-records doorgestuurd). Een schoonmaakinstelling voor ECH-sleutels is toegevoegd in HTTPS-records in DNS. Voor het werken met DNS is er een overstap gemaakt naar de Hickory-bibliotheek, geschreven in Rust en ontwikkeld door het Let’s Encrypt project. Ondersteuning voor DNS-over-TCP is toegevoegd. Er is een optie geïmplementeerd om de verwerking van instellingen uit /etc/hosts uit te schakelen.
Bron: opennet.ru
