

De uitgave van het Kata Containers-project 3.4 is gepubliceerd, dat een stack ontwikkelt voor het uitvoeren van containers met gebruik van isolatie op basis van volledige virtualisatie-mechanismen. Het project is opgericht door Intel en Hyper door de technologieën Clear Containers en runV te combineren. De code van het project is geschreven in de programmeertalen Go en Rust en wordt verspreid onder de Apache 2.0-licentie. De ontwikkeling van het project wordt begeleid door een werkgroep, opgericht onder de auspiciën van de onafhankelijke organisatie OpenInfra Foundation, die deelnames omvat van bedrijven zoals Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE en ZTE.
De basis van Kata bestaat uit een runtime die het mogelijk maakt om compacte virtuele machines te creëren, uitgevoerd met behulp van een hypervisor, in plaats van gebruik te maken van traditionele containers die een gedeelde Linux-kernel gebruiken en geïsoleerd zijn door middel van namespaces en cgroups. Het gebruik van virtuele machines maakt het mogelijk om een hoger niveau van beveiliging te bereiken, dat bescherming biedt tegen aanvallen die het gevolg zijn van het uitbuiten van kwetsbaarheden in de Linux-kernel.
Kata Containers is gericht op integratie in bestaande containerisolatiestructuren met de mogelijkheid om dergelijke virtuele machines te gebruiken om de bescherming van traditionele containers te versterken. Het project biedt mechanismen om de compatibiliteit van lichte virtuele machines met verschillende containerisolatiestructuren, containerorkestratie platforms en specificaties zoals OCI (Open Container Initiative), CRI (Container Runtime Interface) en CNI (Container Networking Interface) te waarborgen. Er zijn middelen beschikbaar voor integratie met Docker, Kubernetes, QEMU en OpenStack.
Integratie met containerbeheersystemen wordt bereikt via een laag die het containerbeheer simuleert, welke via een gRPC-interface en een speciale proxy communiceert met de beheersagent in de virtuele machine. Binnen de virtuele omgeving, die door de hypervisor wordt opgestart, wordt een speciaal geoptimaliseerde Linux-kernel gebruikt, die alleen de minimale noodzakelijke mogelijkheden bevat.
Als hypervisor wordt Dragonball Sandbox ondersteund (KVM-editie, geoptimaliseerd voor containers) met QEMU-tools, evenals Firecracker en Cloud Hypervisor. De systeemomgeving omvat een initialisatie-daemon en een agent (Agent). De agent zorgt voor het uitvoeren van door de gebruiker opgegeven container-images in OCI-formaat voor Docker en CRI voor Kubernetes. Bij gebruik in combinatie met Docker wordt voor elke container een aparte virtuele machine, d.w.z. de boven de hypervisor draaiende omgeving wordt gebruikt voor het genest starten van containers.
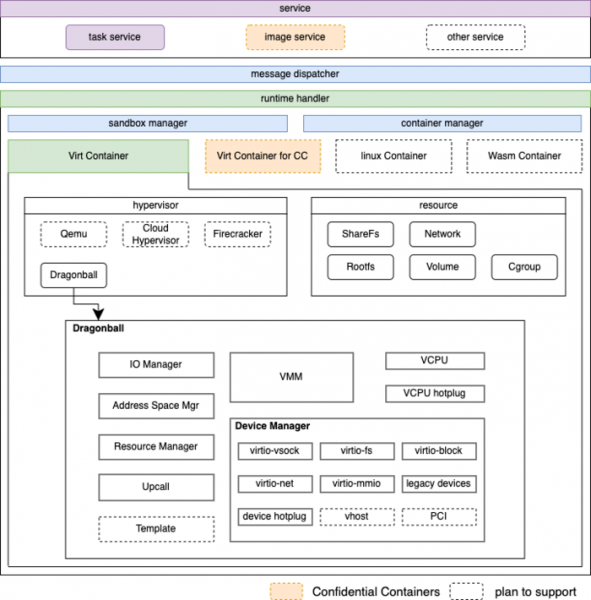
Om het geheugengebruik te verminderen, wordt het DAX-mechanisme (Direct Access to FS, omzeilt paginacache zonder gebruik van blokapparatenniveau) toegepast, en voor deduplicatie van identieke geheugengebieden wordt de KSM-technologie (Kernel Samepage Merging) gebruikt, wat het delen van resources van het host-systeem mogelijk maakt en het verbinding maken van verschillende gastsystemen met een gemeenschappelijk systeemomgevingssjabloon.
Voor toegang tot container-images wordt het Nydus-bestandssysteem gebruikt, waarin inhoudsgebaseerde adressering wordt gebruikt voor een efficiënte samenwerking met standaard images. Nydus ondersteunt on-the-fly image-laadprocessen (laadt alleen wanneer nodig), biedt deduplicatie van herhalende gegevens en kan verschillende backends gebruiken voor de feitelijke opslag. Compatibiliteit met POSIX wordt geboden (vergelijkbaar met Composefs, de implementatie van Nydus combineert de mogelijkheden van OverlayFS met EROFS of een FUSE-module).
In de nieuwe versie:
- In de Dragonball virtuele machinebeheerder is ondersteuning voor hot-plugging van GPU's toegevoegd, evenals de mogelijkheid om MTRR-registraties (Memory-Type Range Registers) te gebruiken voor toegang tot gebieden van fysiek geheugen.
- In runtime-rs, de implementatie van runtime in de programmeertaal Rust, is volledige verwerking van threads, pid en tid gegarandeerd, en is de qemu-driver herzien, die wordt gebruikt op systemen met de s390-architectuur (IBM Z).
- De service voor het maken van snapshots met behulp van het Nydus-bestandssysteem is bijgewerkt.
- In de container-image-beheerservice is de efficiëntie van geheugentoegang verhoogd.
- De standaardmontage van de cgroups-v2-hiërarchie tijdens het opstarten met behulp van systemd is ingeschakeld.
- De mogelijkheid om een time-out in te stellen voor het beperken van de tijd voor het verkrijgen van zeer grote images in gasten systemen is toegevoegd.
- Ondersteuning voor de OPA-agent (Open Policy Agent) is toegevoegd voor de architecturen ppc64le en s390x.
Bron: opennet.ru
