

De release van de Netflow/IPFIX/sFlow-collector Xenoeye 25.02 is gepubliceerd. De collector maakt het mogelijk om statistieken over dataverkeer van verschillende netwerkapparaten te verzamelen, verzonden via de protocollen Netflow v5, v9, IPFIX en sFlow, de gegevens te verwerken, rapporten te genereren en grafieken te maken. De kern van het project is geschreven in C, de code wordt verspreid onder de ISC-licentie.
De collector aggregeert netwerkverkeer op geselecteerde velden en exporteert gegevens naar PostgreSQL. Met deze gegevens kunnen rapporten en grafieken worden gemaakt (met behulp van gnuplot, scripts in Python + Matplotlib) of dashboards in Grafana. Daarnaast kan de collector gebruikersscripts starten wanneer drempels worden overschreden of wanneer het verkeer onder drempels daalt.
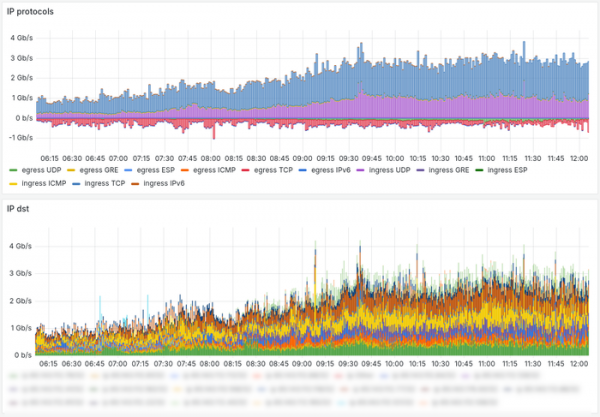
Voor het berekenen van de huidige verkeerssnelheid worden voortschrijdende gemiddelden gebruikt. Het mechanisme dat drempeloverschrijdingen opvolgt, is bedoeld voor waarschuwingen over DoS/DDoS-aanvallen en het activeren van onderdrukking via BGP-aankondigingen (Flowspec of Blackhole). Bij de collector wordt een voorbeeldscript van een Telegram-bot geleverd, die meldingen kan sturen over afwijkingen naar de messenger. De collector is niet veeleisend qua middelen en kan verkeer van kleine netwerken verwerken op een Raspberry/Orange Pi of in een virtuele machine met 2-4 GB RAM.
Wijzigingen in de nieuwe versie:
- Ondersteuning voor het sFlow-protocol is toegevoegd, waarmee de mogelijkheid is gerealiseerd om de payload van netwerkpakketten te parseren en informatie over DNS en TLS (HTTPS) SNI daaruit te extraheren. Hostingproviders en datacenter-eigenaren kunnen deze mogelijkheid gebruiken voor de bestrijding van phishing en om te evalueren welke domeinen en websites gehost worden in het netwerk.
- Ondersteuning voor geneste/hiërarchische monitoringsobjecten is toegevoegd, waardoor sommige configuraties met veel objecten vereenvoudigd worden en de verwerkingsprestaties verbeterd worden in vergelijking met een 'platte' lijst van monitoringsobjecten.
- Er is een mogelijkheid toegevoegd om interfaces te classificeren — het verkeer van geselecteerde netwerkinterfaces van routers of switches kan genegeerd of op een speciale manier worden verwerkt.
- Er is een mogelijkheid toegevoegd om niet alleen naar verkeerpieken te kijken, maar ook naar dalingen onder drempels, wat nuttig kan zijn voor indirecte monitoring van afzonderlijke servers of diensten.
- De mogelijkheid om verkeersdrempels te wijzigen zonder de collector opnieuw op te starten, is toegevoegd. Het mechanisme is bedoeld voor situaties waarin gebruikers drempels automatisch berekenen op basis van statistieken van voorgaande periodes en deze regelmatig in de collector bijwerken.
- Een LXC-container is toegevoegd voor snelle implementatie en testen van de collector. De container bevat de collector met vooraf geïnstalleerde monitoringobjecten, PostgreSQL en Grafana.
Bron: opennet.ru
