

De release van de outline-ss-server 1.4 is gepubliceerd, die gebruikmaakt van het Shadowsocks-protocol om het karakter van verkeer te verbergen, firewall-bypass te ondersteunen en systemen voor pakketinspectie te misleiden. De server wordt ontwikkeld door het Outline-project, dat bovendien een wrapper biedt voor clientapplicaties en een beheerdersinterface, waarmee meerdere gebruikers-Shadowsocks-servers op basis van outline-ss-server snel kunnen worden ingezet in openbare cloudomgevingen of op eigen hardware, beheerd kan worden via een webinterface en de toegang van gebruikers op sleutels georganiseerd kan worden. De ontwikkeling en ondersteuning van de code wordt gedaan door Jigsaw, een divisie van Google, opgericht om middelen voor het omzeilen van censuur en het faciliteren van vrije informatie-uitwisseling te ontwikkelen.
Outline-ss-server is geschreven in de programmeertaal Go en wordt verspreid onder de Apache 2.0-licentie. De basis is de code van de proxy-de server go-shadowsocks2, ontwikkeld door de gemeenschap van Shadowsocks-ontwikkelaars. Onlangs is de belangrijkste activiteit van het Shadowsocks-project gericht op de ontwikkeling van een nieuwe server in de programmeertaal Rust, terwijl de implementatie in Go al meer dan een jaar niet is bijgewerkt en merkbaar achterloopt in functionaliteit.
De verschillen tussen outline-ss-server en go-shadowsocks2 zijn dat de eerste ondersteuning biedt voor het verbinden van meerdere gebruikers via één netwerkpoort, de mogelijkheid om meerdere netwerkpoorten te openen voor het ontvangen van verbindingen, ondersteuning van hot-restart en configuratiewijzigingen zonder de verbinding te verbreken, en ingebouwde monitoring- en verkeerwijzigingsmiddelen op basis van het platform prometheus.io.
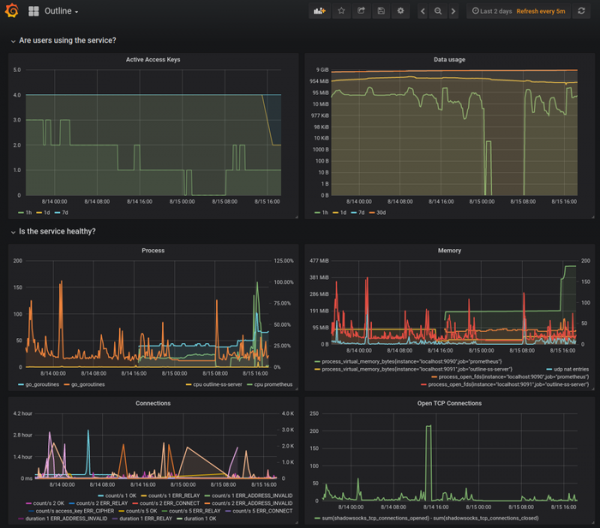
In de outline-ss-server is ook bescherming toegevoegd tegen aanvallen die verband houden met het verzenden van verificatieverzoeken en het replayen van verkeer. De aanval via verificatieverzoeken is gericht op het bepalen van de aanwezigheid van een proxy, bijvoorbeeld, de aanvaller kan verschillende datasets naar de doel-Shadowsocks-server sturen en analyseren hoeveel gegevens de server leest voordat deze een fout detecteert en de verbinding sluit. De replay-aanval is gebaseerd op het onderscheppen van de sessie tussen de client en server met de daaropvolgende poging om de onderschepte gegevens opnieuw te verzenden om de aanwezigheid van een proxy vast te stellen.
Om aanvallen via verificatieverzoeken te voorkomen, onderbreekt de outline-ss-server de verbinding niet en geeft geen foutmelding wanneer er onjuiste gegevens binnenkomen; in plaats daarvan blijft hij informatie ontvangen en fungeert hij als een soort zwarte gat. Om herhaling van binnenkomende gegevens van de client te voorkomen, worden deze extra gecontroleerd op herhalingen met behulp van controlegetallen die zijn opgeslagen voor de laatste paar duizend handshake-sequenties (tot maximaal 40.000, de grootte wordt ingesteld bij het starten van de server en verbruikt 20 bytes geheugen per sequentie). Authentificatiecodes HMAC met 32-bits tags worden toegepast op alle server-handshake-sequenties om herhaalde antwoorden van de server te blokkeren.
Wat betreft de mate van verberging van het verkeer, is het Shadowsocks-protocol in de implementatie van outline-ss-server vergelijkbaar met de verbindingstransport Obfs4 in het anonieme netwerk Tor. Het protocol is ontworpen om het censuurmechanisme voor verkeer in China ('De Grote Chinese Firewall') te omzeilen en maakt het vrij effectief mogelijk om verkeer dat via een andere server wordt geleid, te verbergen (het is problematisch om het verkeer te identificeren door de toevoeging van willekeurige triggers en simulatie van een continue stroom).
Voor het proxy'en van verzoeken wordt SOCKS5 als protocol gebruikt — op het lokale systeem wordt een proxy met SOCKS5-ondersteuning gestart, die verkeer tunnelt naar een externe server, van waaruit de verzoeken daadwerkelijk worden uitgevoerd. Het verkeer tussen de client en de server wordt in een versleutelde tunnel geplaatst (geauthenticeerde versleuteling AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM en AEAD_AES_256_GCM wordt ondersteund), waarbij het verbergen van het feit dat deze is opgezet de primaire taak van Shadowsocks is. TCP- en UDP-tunnels worden ondersteund, evenals de creatie van willekeurige tunnels die niet beperkt zijn tot SOCKS5 door het gebruik van plugins die lijken op verbindingstransporten in Tor.
Bron: opennet.ru
