

Na een jaar van ontwikkeling is de nieuwe stabiele tak van de netwerk analyzer Wireshark 4.6 vrijgegeven. Het programma ondersteunt meer dan duizend netwerkspecifieke protocollen en tientallen formaten voor het vastleggen van verkeer. Een grafische interface wordt aangeboden voor het maken van filters, het vastleggen van verkeer, het analyseren van opgeslagen dumps en het inspecteren van pakketten. Geavanceerde mogelijkheden zijn beschikbaar, zoals het opnieuw samenstellen van de volgorde van pakketten, het extraheren en opslaan van bestanden die via verschillende protocollen worden verzonden, het afspelen van VoIP- en RTP-stromen en het ontcijferen van IPsec, ISAKMP, Kerberos, SNMPv3, SSL/TLS, WEP en WPA/WPA2. De code van het project wordt verspreid onder de GPLv2-licentie.
Belangrijkste vernieuwingen in Wireshark 4.6.0:
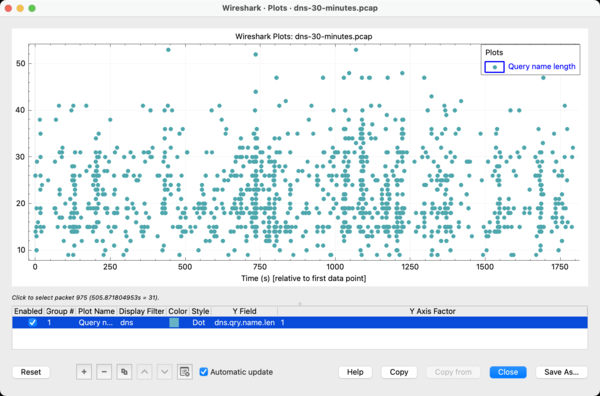
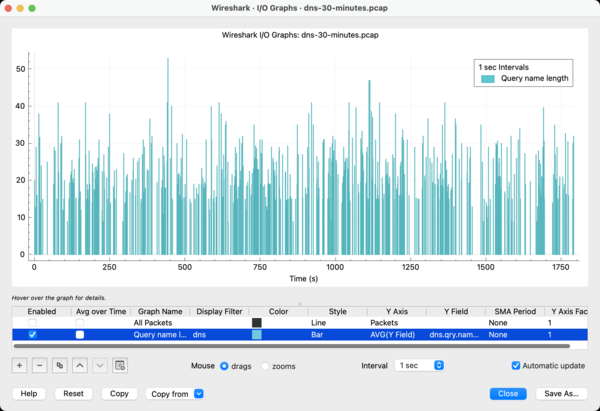
- In het menu 'Statistieken' is een nieuwe modus 'Plots' toegevoegd aan de grafieksectie. In tegenstelling tot de eerder beschikbare modus 'I/O Grafieken', die histogrammen toonde van gemiddelde gegevens in de tijd, visualiseert de modus 'Plots' de verdeling van werkelijke waarden, waardoor herhalende patronen beter zichtbaar worden.

- De 'I/O Grafieken' zijn geoptimaliseerd voor weergave op schermen met een laag resolutie.

- Ondersteuning voor het comprimeren van vastgelegde verkeersstromen tijdens opname is toegevoegd, in plaats van tijdens rotatie van het al vastgelegde bestand. Voor het werken met on-the-fly gecomprimeerde stromen in TShark kan de optie '--compress' worden gebruikt.
- De mogelijkheid om de lijst van pakketten in HTML-formaat te kopiëren is toegevoegd (er is een optie 'Bewerken > Kopiëren > als HTML' in het menu toegevoegd).
- In het menu 'Weergave' is een optie toegevoegd voor handmatige heranalyzing van pakketten (Pakketten opnieuw analyseren), die kan worden gebruikt in het geval van een wijziging in de encryptiesleutel of DNS-host gerelateerd aan IP-adres.
- De mogelijkheid tot exporteren van X.509-certificaten is geïmplementeerd via het menu 'Bestand > Exporteren Objecten' in Wireshark en de optie '--export-objects' in TShark.
- Ondersteuning voor het ontcijferen van NTP-pakketten die via het NTS (Network Time Security) protocol worden verzonden, is toegevoegd.
- Bij het decoderen van MACsec-pakketten is de mogelijkheid toegevoegd om de MKA-dissector te gebruiken.
- In de disssecties van HTTP- en HTTP/2-verkeer is ondersteuning toegevoegd voor inhoud die is gecomprimeerd met het Zstandard-algoritme.
- In de 'Volg Stroom'-dialoog is de mogelijkheid toegevoegd om identificaties van MPEG 2-stromen (Transport Stream PID) te volgen voor het extraheren van geluid en video voor latere afspelen.
- In de dialogs "Conversations" en "Endpoints table" is ondersteuning voor het DNP 3-protocol (Distributed Network Protocol 3) toegevoegd.
- Ondersteuning voor het markeren van HTTP2-stromen die worden verzonden in 3GPP-sessies over 5G-netwerkinterfaces is toegevoegd.
- Op het Linux-platform is de mogelijkheid toegevoegd om BPF-uitbreidingen "inbound", "outbound" en "ifindex" te gebruiken, gecodeerd via de dialog "Compiled Filter".
- Ondersteuning voor Libgcrypt-functies voor symmetrische encryptie is toegevoegd aan de Lua API.
- Ondersteuning voor het decoderen van RIFF (Resource Interchange File Format) en TTL-bestandsformaten is toegevoegd.
- Ondersteuning voor protocollen en formaten:
- Asymmetrische Sleutel Pakketten (AKP),
- Binaire HTTP,
- BIST TotalView-ITCH (BIST-ITCH),
- BIST TotalView-OUCH (BIST-OUCH),
- Bluetooth Android HCI (HCI ANDROID),
- Bluetooth Intel HCI (HCI INTEL),
- BPSec COSE Context,
- BPSec Standaard SC,
- Commsignia Capture Protocol (C2P),
- DECT NR+ (DECT-2020 New Radio),
- DLMS/COSEM,
- Ephemeral Diffie-Hellman Over COSE,
- Identifier-Locator Network Protocol (ILNP),
- LDA Neo Device trailer (LDA_NEO_TRAILER),
- Lenbrook Service Discovery Protocol (LSDP),
- LLC V1,
- Navitrol (messenger),
- Network Time Security Key Establishment Protocol (NTS-KE),
- Ouster VLP-16,
- Private Line Emulation (PLE),
- RC V3,
- RCG,
- Roughtime,
- SBAS L5 Navigatiemelding,
- SGP.22 GSMA Remote SIM Provisioning (SGP.22),
- SGP.32 GSMA Remote SIM Provisioning (SGP.32),
- SICK CoLA,
- Silabs Debug Channel,
- Universele Meet- en Kalibratieprotocol (XCP),
- USB Picture Transfer Protocol (USB-PTP),
- VLP-16,
- vSomeIP Intern Protocol (vSomeIP).
- Voor macOS zijn in plaats van aparte pakketten voor de Architecturen Arm en Intel universele builds voorbereid.
- In de builds voor macOS en Windows is de mogelijkheid toegevoegd om de donkere of lichte modus handmatig in te schakelen, ongeacht de systeeminstellingen. De Qt-bibliotheek in de builds voor Windows en macOS is geüpdatet naar versie 6.9.3 (eerder werd versie 6.5.3 geleverd). Ondersteuning voor AirPcap en WinPcap is stopgezet, en in plaats daarvan moet Npcap worden gebruikt.
- De library libxml2 is toegevoegd aan de verplichte afhankelijkheden.
Bron: opennet.ru
