

De release van de gespecialiseerde browser Tor Browser 11.0.2 is gepresenteerd, die zich richt op anonimiteit, veiligheid en privacy. Bij het gebruik van Tor Browser wordt al het verkeer alleen via het Tor-netwerk omgeleid, en directe toegang via de standaard netwerkverbinding van het huidige systeem is niet mogelijk, wat het onmogelijk maakt om het echte IP-adres van de gebruiker te traceren (in het geval van een hack van de browser kunnen aanvallers toegang krijgen tot de systeemparameters van het netwerk, daarom is het voor een volledige blokkering van mogelijke lekken aan te raden producten zoals Whonix te gebruiken). De Tor Browser-builds zijn voorbereid voor Linux, Windows en macOS.
Terwijl voor extra bescherming de Tor Browser de extensie HTTPS Everywhere bevat, die het mogelijk maakt om verkeersversleuteling op alle websites te gebruiken waar mogelijk. Om de bedreiging van aanvallen met JavaScript te verminderen en plugins standaard te blokkeren, wordt de extensie NoScript meegeleverd. Voor het bestrijden van blokkering en inspectie van verkeer worden alternatieve transporten toegepast. Om bescherming te bieden tegen het benadrukken van bezoekerspecifieke kenmerken zijn API's zoals WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices en screen.orientation uitgeschakeld of beperkt, evenals telemetrie-verzendfuncties, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" en is libmdns aangepast.
In de nieuwe versie is synchronisatie met de codebasis van Firefox 91.4.0 uitgevoerd, waarin 15 kwetsbaarheden zijn verholpen, waarvan er 10 als ernstig zijn gemarkeerd. 7 kwetsbaarheden zijn veroorzaakt door geheugenproblemen, zoals bufferoverlopen en toegang tot al vrijgegeven geheugengebieden, en zouden potentieel kunnen leiden tot de uitvoering van kwaadaardige code bij het openen van speciaal opgemaakte pagina's. Bepaalde ttf-lettertypen die de weergave van tekst in de interface-elementen in Fedora Linux veroorzaakten, zijn uitgesloten van de build voor het Linux-platform. De instelling "network.proxy.allow_bypass", die de activiteitscontrole van bescherming tegen ongepast gebruik van de Proxy API in extensies beheert, is uitgeschakeld. Voor het obfs4-transport is standaard een nieuwe gateway "deusexmachina" ingeschakeld.
Ondertussen gaat het verhaal van de blokkering van Tor in de Russische Federatie verder. Roskomnadzor heeft de blokkering in het register van verboden websites gewijzigd. domeinen Van "www.torproject.org" naar "*.torproject.org" en breidde de lijst met IP-adressen die geblokkeerd moeten worden uit. Door deze wijziging zijn de meeste subdomeinen van het Tor-project geblokkeerd, waaronder blog.torproject.org, gettor.torproject.org en support.torproject.org. Het forum.torproject.net, dat is ondergebracht in de Discourse-infrastructuur, blijft bereikbaar. Gitlab.torproject.org en lists.torproject.org zijn gedeeltelijk toegankelijk. Aanvankelijk was er geen toegang tot deze diensten, maar deze is hersteld, vermoedelijk na een wijziging van IP-adressen (gitlab verwijst nu naar de host gitlab-02.torproject.org).
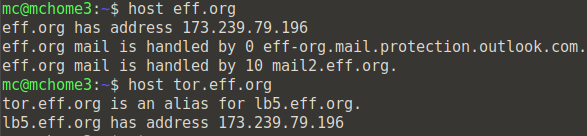
Tevens werden blokkades van gateways en knooppunten in het Tor-netwerk niet meer geregistreerd, evenals van de host ajax.aspnetcdn.com (Microsoft CDN), die wordt gebruikt in het meek-asure transport. Het lijkt erop dat de experimenten met het blokkeren van knooppunten in het Tor-netwerk zijn gestopt na de blokkering van de Tor-website. De situatie is gecompliceerd voor de spiegel tor.eff.org, die blijft functioneren. Het probleem is dat de spiegel tor.eff.org is gekoppeld aan dezelfde het IP-adres, die wordt gebruikt voor de domeinnaam eff.org van de EFF (Electronic Frontier Foundation), en daarom zou het blokkeren van tor.eff.org leiden tot een gedeeltelijke blokkering van de website van deze bekende mensenrechtenorganisatie.
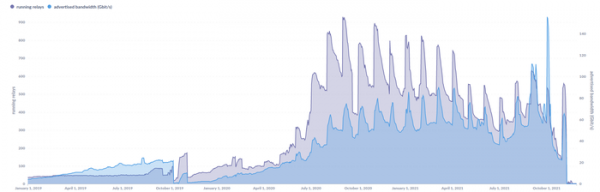
Daarnaast kan de publicatie van een nieuw rapport over mogelijke pogingen tot deanonymisatie van Tor-gebruikers, die worden geassocieerd met de groep KAX17, worden opgemerkt. Deze groep is te herkennen aan specifieke fictieve contact-e-mail in de knooppuntparameters. In de maanden september en oktober heeft het Tor-project 570 potentieel kwaadwillige knooppunten geblokkeerd. Op het hoogtepunt slaagde de groep KAX17 erin om het aantal gecontroleerde knooppunten in het Tor-netwerk te verhogen tot 900, verspreid over 50 verschillende providers, wat overeenkomt met ongeveer 14% van het totale aantal relais (ter vergelijking, in 2014 slaagden aanvallers erin om controle te krijgen over bijna de helft van de Tor-relays, en in 2020 over 23,95% van de exit nodes).
Het hosten van een groot aantal knooppunten die onder controle staan van één operator, maakt het mogelijk om gebruikers te de-anonimiseren via een Sybil-aanval, die kan worden uitgevoerd wanneer aanvallers controle hebben over het eerste en het laatste knooppunt in de anonimiseringsketen. Het eerste knooppunt in de Tor-keten kent het IP-adres van de gebruiker, terwijl het laatste het IP-adres van de opgevraagde bron kent, wat het mogelijk maakt om het verzoek te de-anonimiseren door aan de zijde van het ingangsknooppunt een bepaalde verborgen tag aan de pakketheaders toe te voegen, die gedurende de hele anonimiseringsketen onveranderd blijven, en deze tag aan de zijde van het uitgangsknooppunt te analyseren. Wanneer er gecontroleerde uitgangsknooppunten zijn, kunnen aanvallers ook wijzigingen aanbrengen in niet-versleuteld verkeer, zoals het verwijderen van omleidingen naar HTTPS-versies van websites en het onderscheppen van niet-versleutelde inhoud.
Volgens vertegenwoordigers van het Tor-netwerk werden de meeste van de in de herfst verwijderde knooppunten alleen gebruikt als tussenknooppunten, die niet werden gebruikt voor het verwerken van inkomende en uitgaande verzoeken. Sommige onderzoekers merken op dat de knooppunten tot alle categorieën behoorden en de kans dat een gebruiker verbonden werd met een gecontroleerd ingangsknooppunt van de groep KAX17 16% was, en met een uitgangsknooppunt 5%. Maar zelfs als dit zo is, wordt de totale kans dat een gebruiker tegelijkertijd verbonden raakt met zowel een ingangsknooppunt als een uitgangsknooppunt van de groep van 900 gecontroleerde knooppunten van KAX17 geschat op 0,8%. Er is geen direct bewijs van het gebruik van KAX17-knooppunten voor het uitvoeren van aanvallen, maar dergelijke aanvallen zijn potentieel niet uitgesloten.
Bron: opennet.ru
