

Google heeft de release van webbrowser Chrome 123 gepubliceerd. Tegelijkertijd is er een stabiele uitgave van het vrije project Chromium beschikbaar, dat de basis vormt voor Chrome. De Chrome-browser verschilt van Chromium door het gebruik van Google-logo's, een systeem voor het versturen van meldingen in geval van een crash, modules voor het afspelen van auteursrechtelijk beschermd videoinhoud (DRM), een systeem voor automatische updates, voortdurende inschakeling van Sandbox-isolatie, de levering van sleutels voor Google API en de overdracht van RLZ-parameters tijdens zoekopdrachten. Voor degenen die meer tijd nodig hebben om te upgraden, wordt een aparte Extended Stable-tak ondersteund, die 8 weken lang wordt bijgehouden. De volgende uitgave van Chrome 124 is gepland voor 16 april.
Belangrijkste wijzigingen in Chrome 123:
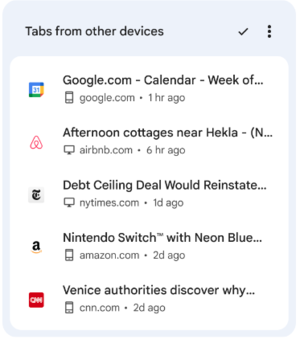
- Op de pagina die wordt weergegeven bij het openen van een nieuw tabblad, is er een nieuwe sectie aangeboden waarin links worden weergegeven van tabbladen die onlangs zijn geopend op andere apparaten die aan hetzelfde Google-account zijn gekoppeld.

- Er is ondersteuning toegevoegd voor het coderen van inhoud met behulp van het compressie-algoritme Zstandard (zstd), naast de eerder ondersteunde algoritmen gzip, brotli en deflate.
- De implementatie van de vrijgegeven videocodec Theora, ontwikkeld door de Xiph.org Foundation op basis van de VP3-codec en ondersteund in Firefox en Chrome sinds 2009, is verwijderd, maar wordt niet ondersteund in Chrome voor Android en in browsers gebaseerd op WebKit, zoals Safari. Als reden voor het stoppen van de ondersteuning voor Theora worden zorgen genoemd dat er in de implementatie van Theora, waar een vrij complexe logica voor het parseren van binaire gegevens en het decoderen van streams aanwezig is, kwetsbaarheden zouden kunnen bestaan die vergelijkbaar zijn met recente kritieke problemen met de VP8-encoders. Volgens de ontwikkelaars wegen de toenemende 0-day-aanvallen op mediacodecs, die beveiligingsrisico's met zich meebrengen, zwaarder dan de vraag naar de Theora-codec, die bijna niet in de praktijk wordt gebruikt, maar nog steeds een significante doelwit is voor potentiële aanvallen.
- De geleidelijke toename van het percentage gebruikers voor wie ondersteuning voor third-party cookies is uitgeschakeld, die worden ingesteld bij het bezoeken van websites anders dan het domein van de huidige pagina, is voortgezet. Dergelijke cookies worden gebruikt om de bewegingen van de gebruiker tussen websites te volgen in de code van reclame-netwerken, sociale media-widgets en webanalysesystemen. De wijzigingen worden doorgevoerd in het kader van het Privacy Sandbox-initiatief, dat gericht is op het bereiken van een compromis tussen de behoefte van gebruikers aan privacy en de wens van reclame-netwerken en websites om de voorkeuren van bezoekers te volgen. Het uitschakelen van third-party cookies is gepland om geleidelijk uit te breiden en zal naar verwachting in het derde kwartaal van 2024 tot 100% komen. Voor het uitschakelen is er een instelling voorzien zonder te wachten op externe wijzigingen: 'chrome://flags/#test-third-party-cookie-phaseout'.
- Voor een klein percentage gebruikers in de VS is ondersteuning ingeschakeld voor functies die gebruikmaken van machine learning — de slimme tabbladen-groepeeringsmodus, de themagenerator en de interactieve assistent die werden besproken in de aankondiging van Chrome 121. Voor systemen met gecentraliseerd configuratiebeheer kan de administrator AI-tools inschakelen op beleidsniveau, zonder de noodzaak om de experimentele modus in te schakelen.
- In de synchronisatieservice voor instellingen, geschiedenis en bladwijzers (Chrome Sync) is de ondersteuning voor versies vóór Chrome 82 stopgezet.
- Bij het inschakelen van de verbeterde browserbescherming (Safe Browsing > Enhanced protection) wordt informatie verzonden naar Google over de verzoeken voor uitgebreide bevoegdheden die door websites zijn gedaan (dergelijke pagina's worden gecontroleerd op basis van een externe database van schadelijke inhoud en in geval van overeenkomsten wordt de gebruiker onmiddellijk gewaarschuwd). Ook is de verzending van telemetrie over het annuleren van de waarschuwingen door de gebruiker ingeschakeld, die worden weergegeven voordat pagina's worden geopend die door Google op de zwarte lijst zijn geplaatst.
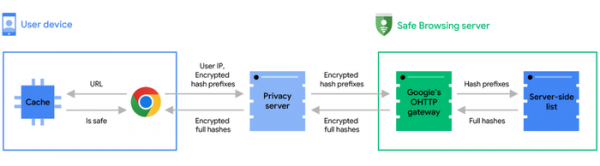
- Google heeft een artikel gepubliceerd met een uitleg over de methoden die worden gebruikt om de veiligheid van de door de gebruiker geopende pagina's te controleren op basis van schadelijke inhoud die op externe bronnen is opgeslagen. de serverOm de privacy te waarborgen, worden bij de controle van de door de gebruiker geopende URL's naar Google geen volledige hashes van de URL's verzonden, maar alleen de prefix met de eerste 4 bytes van de hash. de server Deze prefix wordt gecontroleerd in de database van kwaadaardige pagina's en in het geval van een match worden de bij de prefix behorende volledige hashes teruggestuurd naar de browser van de gebruiker, waar de definitieve controle met de volledige 32-bits hash van de URL al plaatsvindt. Om een koppeling van het verzoek aan het IP-adres van de gebruiker uit te sluiten, wordt de hash-prefix eerst naar een tussenliggende proxy gestuurd, die het verzoek namens zichzelf naar de server van het Safe Browsing-systeem doorstuurt.

- Waarschuwingen worden in de console van de webontwikkelaarstools weergegeven wanneer een pagina een verzoek naar een intern netwerk (192.168.x.x, 10.x.x.x enz.) verzendt, als dergelijke verzoeken buiten een veilige context zijn uitgevoerd en niet vooraf zijn gecontroleerd. Voordat het verzoek dat door de site is geïnitieerd naar een bron in het interne netwerk wordt verzonden, zal de browser eerst een voorafgaand testverzoek verzenden en controleren of de server de HTTP-header "Access-Control-Allow-Private-Network: true" heeft geretourneerd, die toegang tot het intranet toestaat. Als de toegang niet is toegestaan, is er sprake van een poging tot ongeoorloofde toegang tot een interne service, wat kan wijzen op een poging tot een aanval via de browser op bronnen in het lokale netwerk (bijvoorbeeld kan de aanvaller in een iframe een verzoek naar de webinterface van de thuisrouter invoegen, zoals ""). In release Chrome 130 is het plan om de waarschuwing te vervangen door een foutmelding en niet-gecontroleerde verzoeken te blokkeren.
- In Chrome voor Android en iOS is de mogelijkheid toegevoegd om verder te gaan met het bekijken van websites die eerder op andere apparaten zijn geopend, gekoppeld aan hetzelfde Google-account.
- In Chrome voor Android is de methode voor het opslaan van lokale wachtwoorden gewijzigd, die niet met andere apparaten worden gesynchroniseerd. Voorheen werden lokale wachtwoorden opgeslagen in het Chrome-profiel, maar ze worden nu verplaatst naar de wachtwoordenopslag die wordt aangeboden door de Google Play-services, die al wordt gebruikt voor het opslaan van het wachtwoord van het Google-account. In Chrome 123 wordt de nieuwe opslagmodus toegepast op gebruikers zonder lokale wachtwoorden, en in Chrome 124 zal het worden toegepast op gebruikers met lokale wachtwoorden.
- Een API voor statische routering van ServiceWorkers (Service Worker Static Routing) is toegevoegd, die het uitvoeren van JavaScript en het onderscheppen door ServiceWorkers bij het aanvragen van bronnen die aan bepaalde voorwaarden voldoen, mogelijk maakt. Met andere woorden, de API stelt in staat om te bepalen hoe bepaalde bronnen moeten worden geladen en om de aanroep van de ServiceWorker uit te schakelen voor bronnen die uit de cache kunnen worden gehaald of rechtstreeks kunnen worden geladen. Als kenmerken voor het nemen van beslissingen kunnen URL-patronen, aanvraagmethoden, het type inhoud (document, embed, lettertype, video, enz.) en de status van uitvoering (“running”, “not-running”) worden gebruikt. Bijvoorbeeld, om een post-verzoek met gegevens van een webformulier rechtstreeks te verzenden zonder de aanroep van de ServiceWorker, kan het volgende worden opgegeven: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- In CSS is de functie light-dark() toegevoegd voor het aanpassen van het kleurenschema aan de instellingen van de lichte of donkere modus. In de functie kunnen twee waarden worden opgegeven die worden gekozen op basis van de lichte of donkere modus. Bijvoorbeeld 'background-color: light-dark(lime, green);'.
- De Long Animation Frames API is toegevoegd voor het diagnosticeren van de responsiviteit van de website-interface en het identificeren van knelpunten tijdens de rendering.
- In de mediaquery 'display-mode' is ondersteuning voor de waarde 'picture-in-picture' toegevoegd, waarmee CSS-regels kunnen worden gemaakt die alleen van toepassing zijn wanneer de webapplicatie in de modus 'picture-in-picture' wordt weergegeven. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- In de CSS-eigenschap 'align-content' is de mogelijkheid geïmplementeerd om te werken met blockcontainers en tabelcellen. Bijvoorbeeld 'display: block', 'display: list-item', 'display: table-cell' kunnen nu worden uitgelijnd met behulp van 'align-content'.
- De CSS-eigenschap 'field-sizing' is toegevoegd, waarmee de grootte van formulierelementen afhankelijk kan worden gemaakt van hun inhoud, bijvoorbeeld voor het automatisch vergroten van de grootte van een tekstvak naarmate er gegevens worden ingevoerd.
- In de JavaScript-interface NavigationActivation is een parameter navigation.activation toegevoegd, die de activatiestatus van het document weerspiegelt (bijvoorbeeld, het is mogelijk te bepalen dat het document uit de cache is hersteld na het klikken op de navigatieknoppen 'vooruit' of 'achteruit'). De parameter kan worden gebruikt om de inhoud van de pagina aan te passen, afhankelijk van waar de gebruiker is binnengekomen, bijvoorbeeld, er kan een andere animatie worden weergegeven als de gebruiker vanuit de startpagina komt.
- Er zijn verbeteringen aangebracht aan de tools voor webontwikkelaars.
Naast nieuwe functies en bugfixes zijn in de nieuwe versie 12 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Er zijn geen kritieke problemen gevonden die het mogelijk maken om alle beveiligingslagen van de browser te omzeilen en code buiten de sandbox-omgeving uit te voeren. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google voor deze release 7 premies uitbetaald ter waarde van 22.000 dollar (waaronder één premie van $10000, $4000, $3000 en $1000, en twee premies van $2000). De hoogte van één van deze beloningen is nog niet bepaald.
Bron: opennet.ru
