

Google heeft een release van webbrowser Chrome 127 uitgebracht. Tegelijkertijd is er een stabiele versie beschikbaar van het vrije project Chromium, dat de basis vormt voor Chrome. De browser Chrome verschilt van Chromium doordat het Google-logo's gebruikt, een systeem voor het verzenden van meldingen bij crashes heeft, modules voor het afspelen van beschermde video-inhoud (DRM) bevat, automatische updates installeert, altijd Sandbox-isolatie inschakelt, sleutels voor Google API's levert en RLZ-parameters bij het zoeken doorgeeft. Voor degenen die meer tijd nodig hebben om te updaten, is er een aparte Extended Stable-tak die gedurende 8 weken wordt ondersteund. De volgende versie van Chrome, 128, is gepland voor 20 augustus.
Belangrijkste wijzigingen in Chrome 127:
- In de incognitomodus is de functie 'HTTPS-First' standaard ingeschakeld, waardoor HTTP-verzoeken automatisch worden omgeleid naar HTTPS. Om ervoor te zorgen dat websites die geen HTTPS ondersteunen nog steeds functioneren, is er een terugval naar HTTP als een verzoek via HTTPS niet kan worden uitgevoerd of als er problemen zijn met certificaten. Bij het openen van een website via HTTP verschijnt er een speciale waarschuwing.
- In de ingebouwde opslag voor rootcertificaten (Chrome Root Store) is besloten het vertrouwen in de certificeringsautoriteit Entrust stop te zetten vanwege herhaaldelijke schendingen van de eisen aan certificeringsautoriteiten, het niet naleven van reactietijden op problematische certificaten, vertragingen bij het intrekken van certificaten, onjuiste verslaglegging van incidenten en het niet naleven van de regels voor de uitgifte TLS-certificaten van EV-niveau (Extended Validation), waarvoor verificatie van documentatie over de domeineigendom en bevestiging van de eigenaar van de resource vereist zijn. Vanwege het gebrek aan actie om de geconstateerde tekortkomingen te verhelpen, zullen TLS-certificaten die na 31 oktober 2024 door Entrust zijn uitgegeven, in Chrome als niet-vertrouwenswaardig worden beschouwd. Certificaten die vóór 31 oktober zijn uitgegeven, blijven als normaal erkend.
- Het proces van gefaseerde beëindiging van de ondersteuning voor de tweede versie van het Chrome-manifest, dat de mogelijkheden en bronnen definieert die beschikbaar zijn voor extensies die zijn geschreven met behulp van de WebExtensions-API, is begonnen. Het uitschakelen van extensies die de tweede versie van het manifest gebruiken, heeft momenteel alleen invloed op een deel van de gebruikers van testversies van Chrome (geen releases). De volledige migratie naar de derde versie van het manifest is gepland voor juni 2025.
- Bij het inschakelen van de uitgebreide browserbescherming (Veilig Browsen > Uitgebreide bescherming) is de verzending naar servers Google van aanvullende telemetrie met informatie over de bezochte pagina's geïmplementeerd, als op deze pagina's API's worden gebruikt voor het initiëren van trillingen (Vibratie) of volledige controle over de muis (PointerLock) en het toetsenbord (Toetsenbord). Als de geopende pagina op de zwarte lijst staat, wordt er een bijbehorende waarschuwing aan de gebruiker getoond en worden de acties van de aangegeven API's uitgeschakeld.
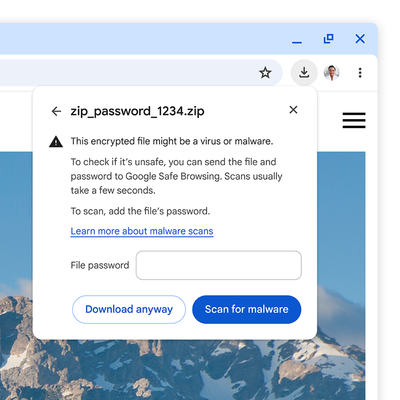
- De resultaten van de modernisering van de controle van geüploade bestanden in de modus voor uitgebreide browserbescherming (Veilig Browsen > Uitgebreide bescherming) zijn samengevat, waarbij de verzending van uitvoerbare bestanden en verdachte archieven naar Google-servers voor virus- en malwarecontrole is ingeschakeld. Voor de veiligheidscontrole van geëncrypteerde archieven (.zip, .7z en .rar) zal de browser de gebruiker om het wachtwoord voor het decoderen van het archief vragen. De gebruiker kan ervoor kiezen om de controle te weigeren of het wachtwoord in te voeren, waarna de browser het bestand met het wachtwoord naar de Google-servers voor controle zal verzenden. In de standaardmodus (niet-uitgebreid) van Veilig Browsen zal ook een wachtwoordprompt worden weergegeven, maar in plaats van de inhoud van het archief naar Google-servers te verzenden voor controle, zullen alleen de metadata en hashes van de bestanden in het archief worden verzonden. Er zijn opvallender waarschuwingen geïmplementeerd voor het downloaden van gevaarlijke bestanden, die niet in de onderste balk worden weergegeven, maar onder de bovenste balk.

- Een eerste implementatie van de specificatie voor Private Network Access is voorgesteld, die het downloaden van resources van een publiek toegankelijke website beperkt die verwijzen naar hosts in een intern netwerk (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, enz.). Het downloaden van dergelijke resources is nu alleen toegestaan bij het openen van de pagina in een veilige context (via HTTPS). In de toekomst is het de bedoeling om de mogelijkheid van ongecontroleerde toegang tot interne intranet-subnetten van pagina's die vanaf publieke sites worden geopend volledig te beperken, aangezien dergelijke verzoeken door kwaadwillenden worden gebruikt voor CSRF-aanvallen op routers, toegangspunten, printers, bedrijfs-webinterfaces en andere apparaten en services die verzoeken alleen vanuit het lokale netwerk accepteren. Experimenten met blokkering werden al in 2022 gestart in Chrome 98, maar vanwege het ontdekken van een lek werd de blokkering uitgesteld.
- In de ‘Origin trials’-modus is een experimentele blokkering van toegang tot IP 0.0.0.0 geïmplementeerd, aangezien dit IP kan worden gebruikt om de blokkering van verzoeken naar IP 127.0.0.1 (localhost) op Linux- en macOS-platforms te omzeilen.
- In de versie voor het Android-platform is de interface voor het koppelen aan een Google-account en het synchroniseren van gegevens, zoals opgeslagen wachtwoorden en bladwijzers, vereenvoudigd. Synchronisatie is nu geïntegreerd met het inloggen op het account en wordt niet meer gepresenteerd als een aparte mogelijkheid in de instellingen.
- In de versie voor het Android-platform is de interface voor wachtwoordbeheer vernieuwd. Gebruikers die zijn aangemeld bij hun Google-account maar de synchronisatie niet hebben geactiveerd, krijgen de mogelijkheid om wachtwoorden op te slaan en te gebruiken in combinatie met hun Google-account.
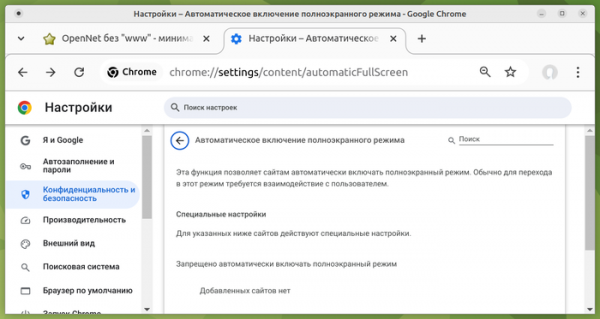
- Een instelling voor 'Automatisch fullscreen' is toegevoegd (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), waarmee websites automatisch de fullscreen-modus kunnen inschakelen via de methode Element.requestFullscreen() zonder bevestiging van de gebruiker, en waarmee browserdialoogvensters kunnen worden weergegeven zonder de fullscreen-modus te verlaten. Standaard is de instelling uitgeschakeld en kan deze afzonderlijk voor verschillende websites en webapplicaties worden geactiveerd. In combinatie met de API voor Window Management en de instellingen voor pop-upmeldingen (chrome://settings/content/popups) vereenvoudigt de nieuwe functie het gebruik van mogelijkheden zoals het openen van een pop-upvenster op het volledige scherm van een andere monitor, het weergeven van fullscreen-inhoud op alle schermen of op een extra scherm, en het wisselen van fullscreen-inhoud van de ene naar de andere display.

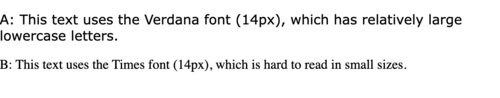
- De CSS-eigenschap font-size-adjust is toegevoegd, waarmee de grootte van kleine letters kan worden veranderd ten opzichte van de grootte van hoofdletters, zoals opgegeven met de eigenschap 'font-size'. Dit kan nuttig zijn om het leesniveau van tekst te behouden wanneer een reservelettertype wordt ingeschakeld als het hoofdlettertype niet beschikbaar is. Voor lettertypes met verschillende verhoudingen van de hoogte van kleine letters tot de lettergrootte, verschilt de lettergrootte aanzienlijk, wat bijvoorbeeld kan leiden tot slecht leesbare tekst bij het vervangen van het lettertype Verdana door Times.

- In de API voor de statische routering van Service Workers (Service Worker Static Routing), die bepaalt hoe bepaalde bronnen moeten worden geladen en de aanroep van de Service Worker voor bronnen die uit de cache kunnen worden gehaald of rechtstreeks kunnen worden geladen, is een logische 'not'-operatie toegevoegd voor het inversiëren van de voorwaarden voor verzoeken.
- Er is een overdracht van activeringsgebeurtenissen mogelijk gemaakt, die zijn gegenereerd door de interactie van de gebruiker met inhoud in een venster dat is geopend in de 'picture-in-picture'-modus, naar het bovenliggende venster voor deze modus. Deze wijziging maakt het op de hoofdpagina, van waaruit het 'picture-in-picture'-venster is geopend, mogelijk om de API voor gebruikersactivatie (navigator.userActivation) te gebruiken om de interactie van de gebruiker met dit venster te bepalen (bijvoorbeeld of de gebruiker op het 'picture-in-picture'-venster heeft geklikt of dat de pagina eenvoudigweg is geladen en onbeweeglijk blijft).
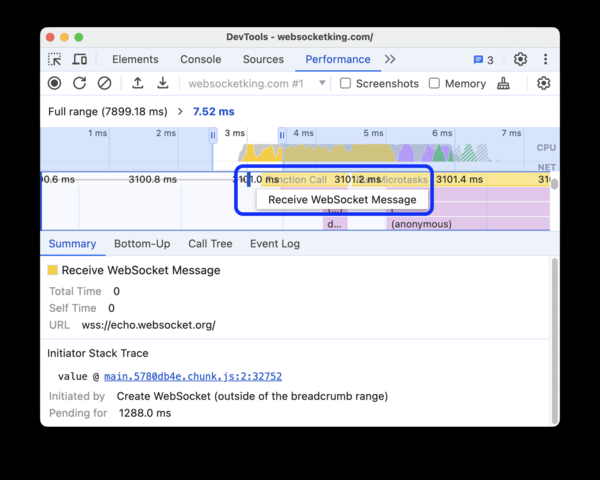
- Er zijn verbeteringen aangebracht in de tools voor webontwikkelaars. Bij het bekijken van CSS-stijlen zijn er links toegevoegd naar de relevante posities in het document, waarnaar de CSS-eigenschappen verwijzen die de weergave van elementen regelen die zijn gekoppeld aan de locaties van andere elementen (CSS Anchor Positioning). Bij het bekijken van de HTML-code zijn er links toegevoegd die door de 'popovertarget'-attribuut worden aangeduid. In het paneel voor netwerkanalyse is een nieuwe sneltoets voor de simulatiewijze van toegangssnelheid 'Fast 4G' toegevoegd (de sneltoets 'Fast 3G' is omgedoopt tot 'Slow 4G', en 'Slow 3G' naar '3G'). In het paneel voor prestatieanalyse is er informatie over de verzending en ontvangst van berichten via WebSocket beschikbaar gesteld tijdens het traceren.

Naast nieuwe functies en bugfixes zijn er in de nieuwe versie 24 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Vijf problemen zijn geclassificeerd als een hoog beveiligingsrisico. Er zijn geen kritieke problemen gevonden die alle beveiligingslagen van de browser kunnen omzeilen en code buiten de sandbox-omgeving kunnen uitvoeren. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google 16 beloningen uitbetaald ter waarde van in totaal 47.5 duizend dollar (één beloning van $11000, $5000, $3000 en $500, twee beloningen van $8000, drie beloningen van $2000). De hoogte van zes beloningen is nog niet vastgesteld.

Bron: opennet.ru
