

In het proces van de eerste vijf stappen, beschreven in het artikel hebben we drie geografisch verspreide knooppunten via een virtueel netwerk samengebracht. Eén daarvan bevindt zich in een fysiek netwerk, de andere twee in twee gescheiden datacenters.
Dit kostte niet veel tijd, hoewel elk van deze knooppunten één voor één aan het netwerk werd toegevoegd. Maar wat als je niet één, maar alle knooppunten die zich in het fysieke netwerk bevinden, moet aansluiten op het virtuele netwerk van ZeroTier? Deze vraag deed zich ooit voor toen ik me afvroeg hoe ik toegang kon krijgen vanuit het virtuele netwerk tot de netwerkprinter en de router.
Ik probeerde de hierboven beschreven methode te gebruiken — het ging echter niet snel en was niet overal eenvoudig. Bijvoorbeeld, een netwerkprinter kan je niet zomaar aansluiten. Mikrotik wordt niet ondersteund door ZeroTier. Wat te doen? Na veel gegoogeld te hebben en de materie te analyseren, kwam ik tot de conclusie dat ik een netwerkbrug moest opzetten.
Netwerkbrug (ook brug uit het Engels bridge) — een netwerkapparaat van de tweede laag van het OSI-model, bedoeld om segmenten (subnetten) van een computernetwerk te combineren tot één netwerk.
In dit artikel wil ik het verhaal delen over hoe ik dit deed.
Wat kost het ons om een brug te bouwen...
Eerst moest ik als systeembeheerder bepalen welke knooppunt in het netwerk als brug zou functioneren. Na het bestuderen van de opties realiseerde ik me dat elk computerapparaat dat de mogelijkheid heeft om een brug te organiseren, dit kan zijn. Het kan zowel een router zijn — een apparaat of , als een gewone server of computer.
In het begin overwoog ik natuurlijk de mogelijkheid om een router met OpenWRT aan boord te gebruiken. Maar gezien het feit dat de huidige Mikrotik me volledig bevalt, ook al ondersteunt het geen integratie met ZeroTier, en ik heb absoluut geen zin om het moeilijk te maken en ‘te dansen met een trommel’, besloot ik, als netwerkbrug, een computer te gebruiken. Namelijk, een Raspberry Pi 3 Model B die voortdurend is verbonden met het fysieke netwerk en draait op de nieuwste versie van Raspbian — een op Debian Buster gebaseerde OS.
Om een bridge te kunnen organiseren, moet er op het apparaat een ongebruikt netwerkinterface beschikbaar zijn dat niet door andere diensten wordt gebruikt. In mijn geval was de hoofd-Ethernet al in gebruik, dus heb ik een tweede georganiseerd. Ik gebruikte hiervoor een USB-Ethernet adapter met het RTL8152 chipset van Realtek.
Na het aansluiten van de adapter op een vrije USB-poort, updates en herstart van het systeem:
sudo apt update && sudo apt upgrade -y
sudo reboot
Controleerde ik of het systeem de USB Ethernet adapter herkent:
sudo lsusbNa het analyseren van de verkregen gegevens
Bus 001 Device 004: ID 0bda:8152 Realtek Semiconductor Corp. RTL8152 Fast Ethernet Adapter
Bus 001 Device 003: ID 0424:ec00 Standard Microsystems Corp. SMSC9512/9514 Fast Ethernet Adapter
Bus 001 Device 002: ID 0424:9514 Standard Microsystems Corp. SMC9514 Hub
Bus 001 Device 001: ID 1d6b:0002 Linux Foundation 2.0 root hub
Vroeg ik met tevredenheid op dat Device 004 precies mijn adapter was.
Vervolgens controleerde ik welke netwerkinterface aan deze adapter was toegewezen:
dmesg | grep 8152[ 2.400424] usb 1-1.3: Nieuwe USB-apparaat gevonden, idVendor=0bda, idProduct=8152, bcdDevice=20.00
[ 6.363837] usbcore: geregistreerde nieuwe interface driver r8152
[ 6.669986] r8152 1-1.3:1.0 eth1: v1.09.9
[ 8.808282] r8152 1-1.3:1.0 eth1: carrier onHet bleek eth1 🙂 En ik kan het nu al configureren en het netwerkbridge instellen.
Dat is precies wat ik deed volgens het onderstaande algoritme:
- Installeerde de pakketten voor het beheren van netwerkbridges:
sudo apt-get install bridge-utils - ZeroTier ONE:
curl -s https://install.zerotier.com | sudo bash - het met het bestaande ZeroTier-netwerk:
sudo zerotier-cli join - Voerde de opdracht uit om het beheer van IP-adressen en routes via ZeroTier uit te schakelen:
sudo zerotier-cli set allowManaged=0
Vervolgens op mijn netwerkcontroller:
In Netwerken klikte ik op detail, vond en ging naar de link v4AssignMode en schakelde het automatisch toewijzen van IP-adressen uit door het vinkje bij het selectievakje te verwijderen Auto-assign from IP Assignment Pool
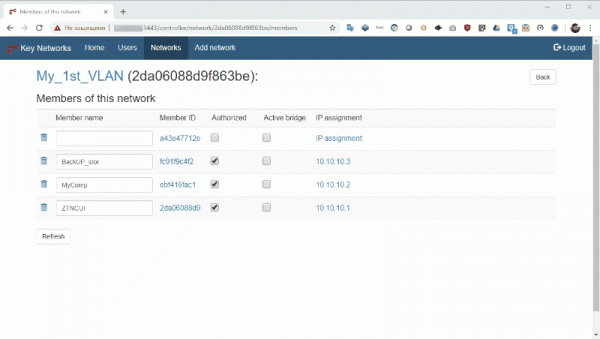
Daarna autoriseerde ik het aan te sluiten knooppunt door een naam in te voeren en de selectievakjes aan te vinken Geautoriseerd en Actieve Bridge. Ik heb geen IP-adres toegewezen.
Daarna keerde ik terug naar de configuratie van de netwerkbridge op het knooppunt, waarvoor ik het configuratiebestand van de netwerkinterfaces via de terminal bewerkte:
sudo nano /etc/network/interfacesWaar ik de volgende regels toevoegde
auto eth1
allow-hotplug eth1
iface eth1 inet manual

auto br0
allow-hotplug br0
iface br0 inet static
        address 192.168.0.10
        netmask 255.255.255.0
        gateway 192.168.0.1
        network 192.168.0.0
        broadcast 192.168.0.255
        dns-nameservers 127.0.0.1
        bridge_ports eth1 ztXXXXXXXX
        bridge_fd 0
        bridge_maxage 0
Waarbij eth1 — de aangesloten USB Ethernet adapter waaraan ik geen IP-adres heb toegewezen.
br0 — een netwerkbrug met een vast IP-adres uit het bereik van mijn fysieke netwerk.
ztXXXXXXXX — de naam van de virtuele interface ZeroTier, die ik ontdekte met het commando:
sudo ifconfigNa het invoeren van de informatie heb ik het configuratiebestand opgeslagen en de netwerkservices herstart met het commando:
sudo /etc/init.d/networking restartOm de werking van de brug te controleren, voerde ik het commando uit:
sudo brctl show Volgens de ontvangen gegevens is de brug actief.
bridge name	bridge id		STP enabled	interfaces
br0		8000.00e04c360769	nee		eth1
							ztXXXXXXXX
Daarna ging ik naar de netwerkcontroller om een route in te stellen.
Hiervoor klikte ik in de lijst met netwerkknopen op de link IP-toewijzing netwerkbrug. Daarna klikte ik in het geopende venster op Beheerde routes. Ik ging naar de nieuwe pagina, waar ik als Target vermeldde 0.0.0.0/0, en als Gateway — IP-adres van de netwerkbrug uit het bereik van het organisatienetwerk, dat eerder was ingesteld. In mijn geval 192.168.0.10
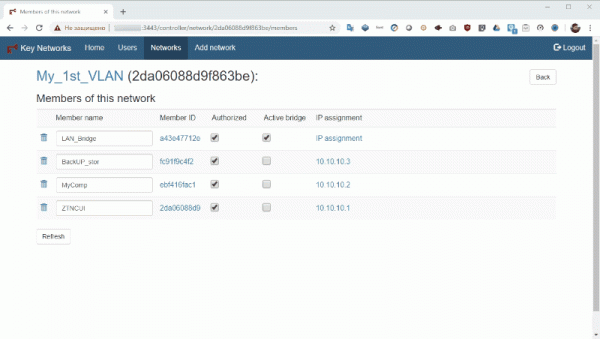
Ik bevestigde de ingevoerde gegevens en begon de netwerkverbinding tussen de knopen te controleren, door vanuit de knoop van het fysieke netwerk de knoop in het virtuele netwerk te pingen en vice versa.
Dat is het eigenlijk!
Bij mij, in tegenstelling tot de prototype waarvan de screenshots zijn gemaakt, zijn de IP-adressen van de knopen in het virtuele netwerk uit hetzelfde bereik als de IP-adressen van de knopen in het fysieke netwerk. Bij een brugverbinding tussen netwerken is dit model mogelijk, zolang ze niet overlappen met de adressen die door de DHCP-server worden uitgegeven.
Ik zal de configuratie van de netwerkbrug aan de zijde van de knoop die draait op MS Windows en andere Linux-distributies niet apart in dit artikel bespreken — er zijn veel materialen online over dit onderwerp. Wat betreft de configuratie aan de kant van de netwerkcontroller — deze is identiek aan de hierboven beschreven.
Ik wil alleen opmerken dat de Raspberry PI een budgetvriendelijk en handig hulpmiddel is bij het samenvoegen van netwerken met ZeroTier, en niet alleen als vaste oplossing. Bijvoorbeeld, uitbestede partijen kunnen een vooraf ingestelde netwerkbrug op basis van Raspberry PI gebruiken voor een snelle samenvoeging van het fysieke netwerk van de klant met virtuele netwerken op basis van ZeroTier.
Met dit laat ik dit deel van het verhaal eindigen. Ik wacht op vragen, reacties en opmerkingen — omdat ik op basis daarvan de inhoud van het volgende artikel zal opbouwen. Intussen nodig ik jullie uit om je eigen virtuele netwerk op te zetten met behulp van een privé netwerkcontroller met GUI op basis van VDS uit de marketplace. RUVDS. Bovendien geldt voor alle nieuwe klanten een gratis proefperiode van 3 dagen!
->
->
->
Bron: habr.com
