

Een paar dagen geleden besloot ik de firmware van mijn router te reverse-engineeren met behulp van binwalk.
Ik heb voor mezelf gekocht . Geen toprouter, maar voor mijn behoeften is hij meer dan voldoende.
Elke keer als ik een nieuwe router koop, installeer ik . Waarom? Fabrikanten zijn doorgaans niet echt geïnteresseerd in de ondersteuning van hun routers en na verloop van tijd veroudert de software, ontstaan er kwetsbaarheden, enzovoort, je begrijpt het wel. Daarom geef ik de voorkeur aan goed ondersteunde open-source firmware zoals OpenWRT.
Na het downloaden van OpenWRT heb ik ook voor mijn nieuwe Archer C7 van de officiële website gedownload en besloot deze te analyseren. Gewoon voor de lol en om over binwalk te vertellen.
Wat is binwalk?
is een open-source tool voor het analyseren, reverse-engineeren en extraheren van firmware-images.
Gecreëerd in 2010 door Craig Heffner, kan binwalk firmware-images scannen en bestanden vinden, bestandssystemen identificeren en extraheren, uitvoerbare code, gecomprimeerde archieven, bootloaders en kernels, bestandsformaten zoals JPEG en PDF, en nog veel meer.
Je kunt binwalk gebruiken voor reverse-engineering van firmware om te begrijpen hoe deze is opgebouwd. Zoeken naar kwetsbaarheden in binaire bestanden, bestanden extraheren en backdoors of digitale certificaten zoeken. Je kunt ook opcodes voor allerlei verschillende CPU's vinden.
Je kunt bestandssysteem-images uitpakken om specifieke wachtwoordbestanden (passwd, shadow, enz.) te zoeken en proberen om wachtwoordhashes te kraken. Je kunt binaire analyses uitvoeren tussen twee of meer bestanden. Je kunt een entropie-analyse van gegevens uitvoeren om gecomprimeerde gegevens of gecodeerde encryptiesleutels te vinden. Dit alles zonder toegang tot de broncode.
Kortom, alles wat je nodig hebt is er 🙂
Hoe werkt binwalk?
De belangrijkste functie van binwalk is de handtekening scanning. Binwalk kan een firmware-image scannen op zoek naar verschillende ingebouwde bestandstypen en bestandssystemen.
Ken je de commandoregeltool file?
file /bin/bash
/bin/bash: ELF 64-bit LSB shared object, x86-64, versie 1 (SYSV), dynamisch gelinkt, interpreter /lib64/l, voor GNU/Linux 3.2.0, BuildID[sha1]=12f73d7a8e226c663034529c8dd20efec22dde54, gestript
Opdracht filekijkt naar de header van het bestand en zoekt naar een handtekening (magisch nummer) om het bestandstype te bepalen. Bijvoorbeeld, als een bestand begint met de bytevolgorde 0x89 0x50 0x4E 0x47 0x0D 0x0A 0x1A 0x0A, ze weet dat dit een PNG-bestand is. Bij is er een lijst van veelvoorkomende bestandskenmerken.
Binwalk werkt op dezelfde manier. Maar in plaats van alleen naar kenmerken aan het begin van het bestand te zoeken, scant binwalk het gehele bestand. Bovendien kan binwalk bestanden extraheren die in de afbeelding zijn gevonden.
Hulpmiddelen file en binwalk maakt gebruik van de bibliotheek libmagic voor het identificeren van bestandskenmerken. Maar binwalk ondersteunt ook een lijst van aangepaste magische kenmerken voor het zoeken naar gecomprimeerde/ingepakte bestanden, firmware headers, Linux-kernels, bootloaders, bestandssystemen, enzovoort.
Laten we ons vermaken?
Installatie van binwalk
Binwalk wordt ondersteund op verschillende platforms, waaronder Linux, OSX, FreeBSD en Windows.
Om de laatste versie van binwalk te installeren, kunt u en de of , beschikbaar op de projectwebsite.
Binwalk heeft veel verschillende opties:
$ binwalk

Binwalk v2.2.0
Craig Heffner, ReFirmLabs
https://github.com/ReFirmLabs/binwalk

Gebruik: binwalk [OPTIES] [BESTAND1] [BESTAND2] [BESTAND3] ...

Opties voor handtekening scannen:
    -B, --handtekening              Scan doelbestand(en) op veelvoorkomende bestands-handtekeningen
    -R, --raw=              Scan doelbestand(en) op de opgegeven bytevolgorde
    -A, --opcodes                Scan doelbestand(en) op veelvoorkomende uitvoerbare opcode-handtekeningen
    -m, --magic=           Specificeer een aangepast magic-bestand om te gebruiken
    -b, --dumb                   Schakel slimme handtekening keywords uit
    -I, --invalid                Toon resultaten gemarkeerd als ongeldig
    -x, --exclude=          Excludeer resultaten die overeenkomen met
    -y, --include=          Toon alleen resultaten die overeenkomen met

Opties voor extractie:
    -e, --extract                Extraheer automatisch bekende bestands-types
    -D, --dd=      Extraheer  handtekeningen, geef de bestanden een extensie van , en voer  uit
    -M, --matryoshka             Scan geëxtraheerde bestanden recursief
    -d, --depth=            Beperk de recursiediepte van matryoshka (standaard: 8 niveaus diep)
    -C, --directory=        Extraheer bestanden/mappen naar een aangepast directory (standaard: huidige werkdirectory)
    -j, --size=             Beperk de grootte van elk geëxtraheerd bestand
    -n, --count=            Beperk het aantal geëxtraheerde bestanden
    -r, --rm                     Verwijder gegraven bestanden na extractie
    -z, --carve                  Snijd gegevens uit bestanden, maar voer geen extractie-tools uit
    -V, --subdirs                Extraheer in subdirectories genaamd naar het offset

Opties voor entropie:
    -E, --entropy                Bereken bestandsentropie
    -F, --fast                   Gebruik snellere, maar minder gedetailleerde, entropie-analyse
    -J, --save                   Sla plot op als een PNG
    -Q, --nlegend                Laat de legende weg uit de entropie plotgrafiek
    -N, --nplot                  Genereer geen entropie plotgrafiek
    -H, --high=           Stel de drempel voor het oplopende entropietrigger in (standaard: 0.95)
    -L, --low=            Stel de drempel voor het aflopende entropietrigger in (standaard: 0.85)

Opties voor binaire verschillen:
    -W, --hexdump                Voer een hexdump/diff uit van een bestand of bestanden
    -G, --green                  Toon alleen regels met bytes die hetzelfde zijn in alle bestanden
    -i, --red                    Toon alleen regels met bytes die verschillend zijn in alle bestanden
    -U, --blue                   Toon alleen regels met bytes die verschillend zijn in sommige bestanden
    -u, --similar                Toon alleen regels die hetzelfde zijn tussen alle bestanden
    -w, --terse                  Diff alle bestanden, maar toon alleen een hex dump van het eerste bestand

Opties voor ruwe compressie:
    -X, --deflate                Scan naar ruwe deflate compressiestromen
    -Z, --lzma                   Scan naar ruwe LZMA compressiestromen
    -P, --partial                Voer een oppervlakkige, maar snellere scan uit
    -S, --stop                   Stop na de eerste resultaat

Algemene opties:
    -l, --length=           Aantal bytes om te scannen
    -o, --offset=           Begin scan op deze bestandsoffset
    -O, --base=             Voeg een basisadres toe aan alle afgedrukte offsets
    -K, --block=            Stel de bestandblokgrootte in
    -g, --swap=             Keer elke n bytes om voor het scannen
    -f, --log=             Log resultaten naar bestand
    -c, --csv                    Log resultaten naar bestand in CSV-indeling
    -t, --term                   Formateer uitvoer om in het terminalvenster te passen
    -q, --quiet                  Onderdruk uitvoer naar stdout
    -v, --verbose                Schakel gedetailleerde uitvoer in
    -h, --help                   Toon help-uitvoer
    -a, --finclude=         Scan alleen bestanden waarvan de namen overeenkomen met deze regex
    -p, --fexclude=         Scan geen bestanden waarvan de namen overeenkomen met deze regex
    -s, --status=           Schakel de statusserver in op de opgegeven poort
Afbeeldingsscanning
Laten we beginnen met het zoeken naar bestandsignaturen binnen het beeld (beeld van de site ).
Start binwalk met de parameter —signature:
$ binwalk --signature --term archer-c7.bin

DECIMAAL       HEXADECIMAAL     BESCHRIJVING
------------------------------------------------------------------------------------------
21876         0x5574          U-Boot versie string, "U-Boot 1.1.4-g4480d5f9-dirty (20 mei
                              2019 - 18:45:16)"
21940         0x55B4          CRC32 polynoom tabel, grote endian
23232         0x5AC0          uImage header, headergrootte: 64 bytes, header CRC:
                              0x386C2BD5, gemaakt: 2019-05-20 10:45:17, afbeeldingsgrootte:
                              41162 bytes, Gegevensadres: 0x80010000, Toegangspunt:
                              0x80010000, gegevens CRC: 0xC9CD1E38, OS: Linux, CPU: MIPS,
                              afbeeldings type: Firmware Afbeelding, compressie type: lzma, afbeelding
                              naam: "u-boot afbeelding"
23296         0x5B00          LZMA gecomprimeerde gegevens, eigenschappen: 0x5D, woordenboekgrootte:
                              8388608 bytes, ongecomprimeerde grootte: 97476 bytes
64968         0xFDC8          XML-document, versie: "1.0"
78448         0x13270         uImage header, headergrootte: 64 bytes, header CRC:
                              0x78A267FF, gemaakt: 2019-07-26 07:46:14, afbeeldingsgrootte:
                              1088500 bytes, Gegevensadres: 0x80060000, Toegangspunt:
                              0x80060000, gegevens CRC: 0xBB9D4F94, OS: Linux, CPU: MIPS,
                              afbeeldings type: Multi-File Afbeelding, compressie type: lzma,
                              afbeeldings naam: "MIPS OpenWrt Linux-3.3.8"
78520         0x132B8         LZMA gecomprimeerde gegevens, eigenschappen: 0x6D, woordenboekgrootte:
                              8388608 bytes, ongecomprimeerde grootte: 3164228 bytes
1167013       0x11CEA5        Squashfs bestandssysteem, little endian, versie 4.0,
                              compressie:xz, grootte: 14388306 bytes, 2541 inodes,
                              blokgrootte: 65536 bytes, gemaakt: 2019-07-26 07:51:38
15555328      0xED5B00        gzip gecomprimeerde gegevens, van Unix, laatst gewijzigd: 2019-07-26
                              07:51:41
Nu hebben we veel informatie over dit beeld.
Het beeld gebruikt als bootloader (header van het beeld op adres 0x5AC0 en het gecomprimeerde beeld van de bootloader op adres 0x5B00). Gebaseerd op de uImage header op adres 0x13270, weten we dat de architectuur van de CPU — MIPS is, en de Linux-kernel — versie 3.3.8. En op basis van het beeld gevonden op adres 0x11CEA5, kunnen we zien dat rootfs een bestandssysteem is squashfs.
Laten we nu de bootloader (U-Boot) uitpakken met het commando dd:
$ dd if=archer-c7.bin of=u-boot.bin.lzma bs=1 skip=23296 count=41162
41162+0 records in
41162+0 records out
41162 bytes (41 kB, 40 KiB) gekopieerd, 0,0939608 s, 438 kB/s
Aangezien het beeld is gecomprimeerd met LZMA, moeten we het uitpakken:
$ unlzma u-boot.bin.lzmaNu hebben we het U-Boot-beeld:
$ ls -l u-boot.bin
-rw-rw-r-- 1 sprado sprado 97476 Feb  5 08:48 u-boot.bin
Wat dacht je van het zoeken naar de standaardwaarde voor bootargs?
$ strings u-boot.bin | grep bootargs
bootargs
bootargs=console=ttyS0,115200 board=AP152 rootfstype=squashfs init=\/etc\/preinit mtdparts=spi0.0:128k(factory-uboot),192k(u-boot),64k(ART),1536k(uImage),14464k@0x1e0000(rootfs) mem=128M
U-Boot omgevingsvariabele bootargs wordt gebruikt om parameters aan de Linux-kernel door te geven. En uit het bovenstaande begrijpen we beter het flash-geheugen van het apparaat.
Wat dacht je van het extraheren van het Linux-kernelbeeld?
$ dd if=archer-c7.bin of=uImage bs=1 skip=78448 count=1088572
1088572+0 records in
1088572+0 records out
1088572 bytes (1,1 MB, 1,0 MiB) gekopieerd, 1,68628 s, 646 kB/s
We kunnen controleren of het beeld succesvol is geëxtraheerd met de opdracht file:
$ file uImage
uImage: u-boot legacy uImage, MIPS OpenWrt Linux-3.3.8, Linux/MIPS, Multi-File Image (lzma), 1088500 bytes, vr 26 jul 2019 07:46:14, Laadadres: 0x80060000, Toegangspunt: 0x80060000, Header CRC: 0x78A267FF, Data CRC: 0xBB9D4F94
Het bestandstype uImage is in wezen een Linux-kernelbeeld met een extra header. Laten we deze header verwijderen om het definitieve Linux-kernelbeeld te verkrijgen:
$ dd if=uImage of=Image.lzma bs=1 skip=72
1088500+0 records in
1088500+0 records out
1088500 bytes (1,1 MB, 1,0 MiB) gekopieerd, 1,65603 s, 657 kB/s
Het beeld is gecomprimeerd, laten we het daarom uitpakken:
$ unlzma Image.lzmaNu hebben we het Linux-kernelbeeld:
$ ls -la Image
-rw-rw-r-- 1 sprado sprado 3164228 Feb  5 10:51 Image
Wat kunnen we met het kernelbeeld doen? We zouden bijvoorbeeld door de strings in het beeld kunnen zoeken en de versie van de Linux-kernel kunnen vinden en te weten komen over de omgeving die is gebruikt voor het bouwen van de kernel:
$ strings Image | grep "Linux version"
Linux versie 3.3.8 (leo@leo-MS-7529) (gcc versie 4.6.3 20120201 (prerelease) (Linaro GCC 4.6-2012.02)) #1 ma 20 mei 18:53:02 CST 2019
Hoewel de firmware vorig jaar (2019) werd uitgebracht, wanneer ik dit artikel schrijf, gebruikt het een oude versie van de Linux-kernel (3.3.8), uitgebracht in 2012, die is gecompileerd met een heel oude versie van GCC (4.6) ook uit 2012!
(opmerking n.v.t. vertrouw je nog steeds je routers op kantoor en thuis?)
Met de optie --opcodes kunnen we ook binwalk gebruiken om machine-instructies te zoeken en de architectuur van de processor van het beeld te bepalen:
$ binwalk --opcodes Image
DECIMAL       HEXADECIMAL     BESCHRIJVING
--------------------------------------------------------------------------------
2400          0x960           MIPS-instructies, functie epilogue
2572          0xA0C           MIPS-instructies, functie epilogue
2828          0xB0C           MIPS-instructies, functie epilogue
Wat dacht je van het rootbestandssysteem? In plaats van het beeld handmatig te extraheren, laten we de optie gebruiken binwalk --extract:
$ binwalk --extract --quiet archer-c7.binHet volledige rootbestandssysteem wordt geëxtraheerd naar de subdirectory:
$ cd _archer-c7.bin.extracted/squashfs-root/

$ ls
bin  dev  etc  lib  mnt  overlay  proc  rom  root  sbin  sys  tmp  usr  var  www

$ cat etc/banner
     MM           NM                    MMMMMMM          M       M
   $MMMMM        MMMMM                MMMMMMMMMMM      MMM     MMM
  MMMMMMMM     MM MMMMM.              MMMMM:MMMMMM:   MMMM   MMMMM
MMMM= MMMMMM  MMM   MMMM       MMMMM   MMMM  MMMMMM   MMMM  MMMMM'
MMMM=  MMMMM MMMM    MM       MMMMM    MMMM    MMMM   MMMMNMMMMM
MMMM=   MMMM  MMMMM          MMMMM     MMMM    MMMM   MMMMMMMM
MMMM=   MMMM   MMMMMM       MMMMM      MMMM    MMMM   MMMMMMMMM
MMMM=   MMMM     MMMMM,    NMMMMMMMM   MMMM    MMMM   MMMMMMMMMMM
MMMM=   MMMM      MMMMMM   MMMMMMMM    MMMM    MMMM   MMMM  MMMMMM
MMMM=   MMMM   MM    MMMM    MMMM      MMMM    MMMM   MMMM    MMMM
MMMM$ ,MMMMM  MMMMM  MMMM    MMM       MMMM   MMMMM   MMMM    MMMM
  MMMMMMM:      MMMMMMM     M         MMMMMMMMMMMM  MMMMMMM MMMMMMM
    MMMMMM       MMMMN     M           MMMMMMMMM      MMMM    MMMM
     MMMM          M                    MMMMMMM        M       M
       M
 ---------------------------------------------------------------
   For those about to rock... (%C, %R)
 ---------------------------------------------------------------
Nu kunnen we veel verschillende dingen doen.
We kunnen configuratiebestanden, wachtwoordhashes, cryptografische sleutels en digitale certificaten zoeken. We kunnen binaire bestanden analyseren voor en kwetsbaarheden.
Met en we kunnen zelfs een uitvoerbaar bestand vanuit de afbeelding starten (emuleren):
$ ls
bin  dev  etc  lib  mnt  overlay  proc  rom  root  sbin  sys  tmp  usr  var  www

$ cp /usr/bin/qemu-mips-static .

$ sudo chroot . ./qemu-mips-static bin/busybox
BusyBox v1.19.4 (2019-05-20 18:13:49 CST) multi-call binary.
Copyright (C) 1998-2011 Erik Andersen, Rob Landley, Denys Vlasenko
and others. Licensed under GPLv2.
See source distribution for full notice.

Usage: busybox [functie] [argumenten]...
   of: busybox --list[-full]
   of: functie [argumenten]...

    BusyBox is een multi-call binaire die veel voorkomende Unix
    hulpprogramma’s combineert in een enkele uitvoerbare.
    De meeste mensen zullen een koppeling naar busybox maken voor elke functie die ze willen gebruiken, en BusyBox
    zal zich gedragen zoals het was aangeroepen.

Momenteel gedefinieerde functies:
    [, [[, addgroup, adduser, arping, ash, awk, basename, cat, chgrp, chmod, chown, chroot, clear, cmp, cp, crond, crontab, cut, date, dd, delgroup, deluser, dirname, dmesg, echo, egrep, env, expr, false,
    fgrep, find, free, fsync, grep, gunzip, gzip, halt, head, hexdump, hostid, id, ifconfig, init, insmod, kill, killall, klogd, ln, lock, logger, ls, lsmod, mac_addr, md5sum, mkdir, mkfifo, mknod, mktemp,
    mount, mv, nice, passwd, pgrep, pidof, ping, ping6, pivot_root, poweroff, printf, ps, pwd, readlink, reboot, reset, rm, rmdir, rmmod, route, sed, seq, sh, sleep, sort, start-stop-daemon, strings,
    switch_root, sync, sysctl, tail, tar, tee, telnet, test, tftp, time, top, touch, tr, traceroute, true, udhcpc, umount, uname, uniq, uptime, vconfig, vi, watchdog, wc, wget, which, xargs, yes, zcat
Geweldig! Maar let op, de versie van BusyBox is 1.19.4. Dit is een zeer oude versie van BusyBox, uitgebracht in april 2012.
Dus TP-Link brengt in 2019 een firmware-image uit met software (GCC-toolchain, kernel, BusyBox, enz.) van 2012!
Nu begrijp je waarom ik altijd OpenWRT op mijn routers installeer?
Dat is nog niet alles
Binwalk kan ook entropie-analyse uitvoeren, ruwe entropiegegevens afdrukken en entropiegraphieken genereren. Gewoonlijk wordt grote entropie waargenomen wanneer de bytes in de afbeelding willekeurig zijn. Dit kan betekenen dat de afbeelding een versleuteld, gecomprimeerd of obfuscatie-bestand bevat. Hardcoded encryptiesleutel? Waarom niet.
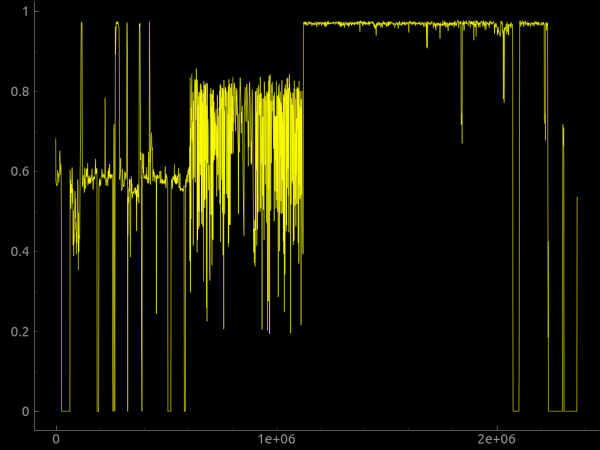
We kunnen ook de parameter --raw gebruikten om een aangepaste reeks ruwe bytes in de afbeelding te zoeken of de parameter --hexdump om een hexadecimale dump uit te voeren die twee of meer invoerbestanden vergelijkt.
kunnen aan binwalk worden toegevoegd via een handtekeningbestand dat op de opdrachtregel is opgegeven met de parameter --magic, of door ze toe te voegen aan de map $ HOME / .config / binwalk / magic.
U kunt meer informatie over binwalk vinden in .
De binwalk-extensie
Er is binwalk, geïmplementeerd als een Python-module die door elk Python-script kan worden gebruikt voor het programmatic uitvoeren van een binwalk-scan, en de binwalk-opdrachtregeltool kan bijna volledig worden gedupliceerd met slechts twee regels Python-code!
import binwalk
binwalk.scan()
Met de Python API kunt u ook maken om binwalk aan te passen en uit te breiden.
Er is ook en een cloudversie .
Waarom download je geen firmware-image van het internet en probeer je binwalk? Ik beloof dat je veel plezier zult hebben 🙂
Bron: habr.com
