

Terwijl enthousiastelingen met spanning wachten op de massale uitrol van 5G-netwerken, wrijven cybercriminelen hun handen in afwachting van nieuwe kansen om winst te maken. Ondanks alle inspanningen van ontwikkelaars bevat de 5G-technologie kwetsbaarheden, waarvan de detectie wordt bemoeilijkt door het gebrek aan ervaring met de nieuwe omstandigheden. We hebben een klein 5G-netwerk onderzocht en drie soorten kwetsbaarheden ontdekt waarover we in deze post zullen vertellen.
Onderzoeksobject
Laten we een eenvoudig voorbeeld bekijken - een model niet-openbaar 5G-netwerk van een studentencomplex (Non-Public Network, NPN), dat is verbonden met de buitenwereld via openbare communicatiemiddelen. Dergelijke netwerken zullen in de nabije toekomst als standaard worden gebruikt in alle landen die deelnemen aan de race om 5G. Een potentiële implementatieomgeving voor netwerken van deze configuratie zijn 'slimme' bedrijven, 'slimme' steden, kantoren van grote bedrijven en andere vergelijkbare locaties met een hoge mate van controleerbaarheid.
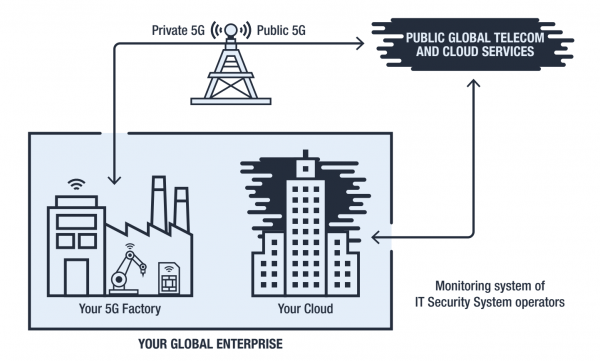
Infrastructuur NPN: een gesloten netwerk van een onderneming dat is verbonden met het wereldwijde 5G-netwerk via openbare kanalen. Bron: Trend Micro
In tegenstelling tot netwerken van de vierde generatie zijn 5G-netwerken gericht op real-time dataverwerking, waardoor hun architectuur doet denken aan een gelaagde taart. Het niveau-onderscheid maakt het eenvoudiger om te communiceren door het standaardiseren van API's voor interactie tussen lagen.
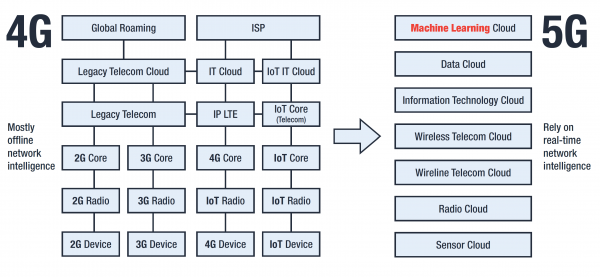
Vergelijking van architecturen 4G en 5G. Bron: Trend Micro
Het resultaat is een toegenomen mogelijkheid tot automatisering en schaalvergroting, wat cruciaal is voor de verwerking van enorme hoeveelheden informatie uit het Internet of Things (IoT).
De in de 5G-standaard ingebouwde isolatie van lagen leidt tot een nieuw probleem: beveiligingssystemen die binnen het NPN-netwerk werken, beschermen het object en zijn privécloud, terwijl de beveiligingssystemen van externe netwerken hun interne infrastructuur beschermen. Het verkeer tussen NPN en externe netwerken wordt als veilig beschouwd, omdat het afkomstig is van beveiligde systemen, maar feitelijk wordt het niet beschermd.
In ons recente onderzoek beschrijven we verschillende scenario's van cyberaanvallen op 5G-netwerken die zich richten op:
- kwetsbaarheden in SIM-kaarten,
- kwetsbaarheden in netwerken,
- kwetsbaarheden in identificatiesystemen.
Laten we elke kwetsbaarheid wat grondiger bekijken.
Kwetsbaarheden in SIM-kaarten
Een SIM-kaart is een complex apparaat met zelfs een hele set ingebouwde applicaties — SIM Toolkit, STK. Een van deze programma's — S@T Browser — kan theoretisch worden gebruikt voor het bekijken van interne websites van de provider, maar in de praktijk is het al lang vergeten en is het sinds 2009 niet meer geüpdatet, aangezien deze functies momenteel door andere programma's worden uitgevoerd.
Het probleem is dat S@T Browser kwetsbaar bleek te zijn: een speciaal voorbereide service-SMS kan de SIM-kaart hacken en dwingen om de commando's van de hacker uit te voeren, terwijl de gebruiker van de telefoon of het apparaat niets ongewoons merkt. Deze aanval kreeg de naam en biedt de daders tal van mogelijkheden.
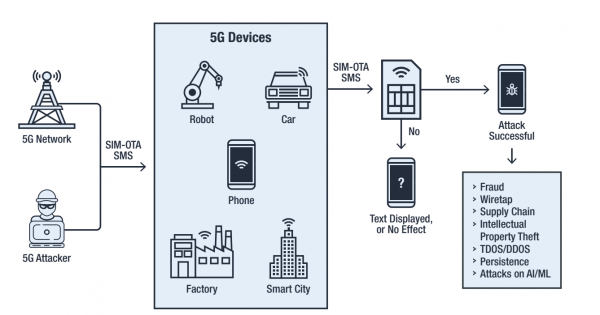
De Simjacking-aanval in een 5G-netwerk. Bron: Trend Micro
In het bijzonder stelt het de aanvaller in staat om gegevens over de locatie van de abonnee, de identificatie van zijn apparaat (IMEI) en van de mobiele toren (Cell ID) over te dragen, evenals om de telefoon een nummer te laten bellen, een SMS te verzenden, een link in de browser te openen en zelfs de SIM-kaart uit te schakelen.
In 5G-netwerken wordt deze kwetsbaarheid van SIM-kaarten een ernstig probleem, gezien het aantal aangesloten apparaten. Hoewel , is het in netwerken van de vijfde generatie nog steeds te gebruiken. En aangezien alles al zo werkt, is een snelle vervanging van de huidige SIM-kaarten niet te verwachten.
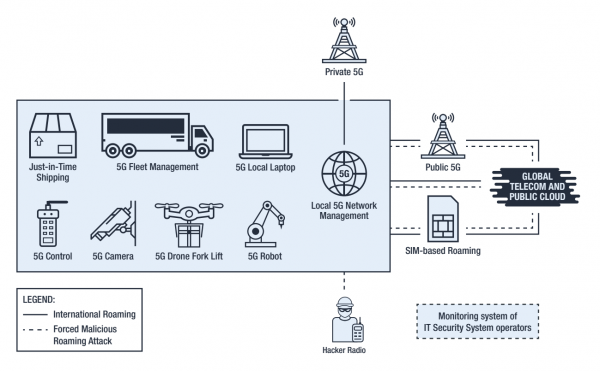
Kwaadaardig gebruik van roaming. Bron: Trend Micro
Het gebruik van Simjacking maakt het mogelijk om de SIM-kaart gedwongen in roamingmodus te schakelen en deze te verbinden met een mobiele toren die door de aanvaller wordt gecontroleerd. Hierdoor krijgt de aanvaller de mogelijkheid om de instellingen van de SIM-kaart aan te passen om telefoongesprekken af te luisteren, malware in te voegen en verschillende soorten aanvallen uit te voeren met behulp van een apparaat dat de gehackte SIM-kaart bevat. Dit kan omdat de interactie met apparaten in roaming om veiligheidsprocedures heen gaat die zijn vastgesteld voor apparaten in het "thuis"-netwerk.
Kwetsbaarheden van het netwerk
Aanvallers kunnen de instellingen van een gecompromitteerde SIM-kaart wijzigen om hun doelen te bereiken. De relatieve eenvoud en de verborgen aard van de Simjaking-aanval maken het mogelijk om deze voortdurend uit te voeren, waarbij controle wordt genomen over steeds meer apparaten, langzaam en geduldig () door netwerken op te breken als plakjes salami (). Het is extreem moeilijk om een dergelijke invloed te traceren, en in de context van een complex, gedistribueerd 5G-netwerk is het bijna onmogelijk.
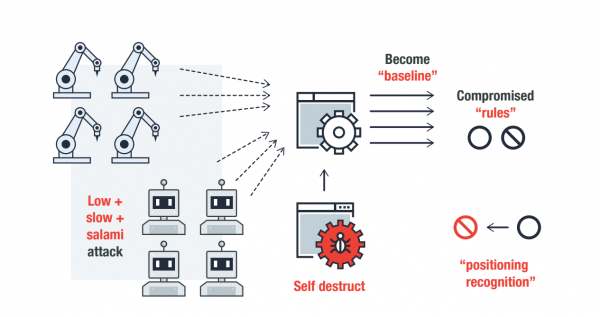
Geleidelijke infiltratie in het 5G-netwerk met behulp van Low and Slow + Salami-aanvallen. Bron: Trend Micro
Omdat 5G-netwerken geen ingebouwde mechanismen hebben voor het controleren van de veiligheid van SIM-kaarten, zullen aanvallers geleidelijk de mogelijkheid krijgen om hun eigen regels binnen het 5G-communicatiedomein vast te stellen, waarbij ze gecompromitteerde SIM-kaarten gebruiken voor diefstal van middelen, autorisatie op netwerkniveau, installatie van malware en andere illegale activiteiten.
Een bijzondere zorg is de opkomst van tools op hackersforums die de achterstand van SIM-kaarten automatiseren via Simjaking, omdat het gebruik van dergelijke middelen voor netwerken van de vijfde generatie aanvallers practically unlimited mogelijkheden biedt voor het schalen van aanvallen en het wijzigen van vertrouwd verkeer.
Identificatie kwetsbaarheden
De SIM-kaart wordt gebruikt voor de identificatie van apparaten in het netwerk. Als de SIM-kaart actief is en een positief saldo heeft, wordt het apparaat automatisch als legitiem beschouwd en roept het geen verdenking op bij detectiesystemen. Ondertussen maakt de kwetsbaarheid van de SIM-kaart het gehele identificatiesysteem kwetsbaar. IT-beveiligingssystemen kunnen eenvoudigweg illegaal verbonden apparaten niet traceren als deze zich aanmelden in het netwerk met gestolen identificatiegegevens via Simjaking.
Dit betekent dat een hacker die verbinding maakt met het netwerk via een gekraakte SIM-kaart toegang krijgt op het niveau van de echte eigenaar, omdat IT-systemen geen apparaten meer controleren die al op netwerkniveau zijn geïdentificeerd.
De gegarandeerde identificatie tussen de applicatie- en netwerklaag voegt nog een probleem toe: criminelen kunnen opzettelijk 'ruis' genereren voor inbraakdetectiesystemen door voortdurend verschillende verdachte acties uit te voeren namens geïnfecteerde legitieme apparaten. Aangezien de werking van automatische detectiesystemen is gebaseerd op statistische analyses, zullen de drempelwaarden voor alarmen geleidelijk stijgen, waardoor er geen reactie komt op echte aanvallen. Langdurige blootstelling aan deze toestand kan het functioneren van het hele netwerk veranderen en statische 'blinde vlekken' voor detectiesystemen creëren. Criminelen die dergelijke zones controleren, kunnen aanvallen op gegevens binnen het netwerk en fysieke apparaten uitvoeren, denial-of-service aanvallen organiseren en andere schade toebrengen.
Oplossing: uniforme identiteitsverificatie
De kwetsbaarheden van het onderzochte NPN-netwerk van 5G zijn het gevolg van de versnippering van veiligheidsprocedures op communicatieniveau, het niveau van SIM-kaarten en apparaten, evenals op het gebied van roaminginteractie tussen netwerken. Om dit probleem op te lossen, moet er in overeenstemming met het principe van zero trust () authenticatie van apparaten die verbinding maken met het netwerk op elk niveau worden gegarandeerd door een federatief identiteits- en toegangsbeheer ().
Het principe van ZTA is om de beveiliging te handhaven, zelfs wanneer een apparaat niet gecontroleerd, mobiel of buiten de netwerkperimeter is. Het federatieve identiteitsmodel is een veiligheidsbenadering voor 5G die een eenduidige, samenhangende architectuur biedt voor authenticatie, toegangsrechten, gegevensintegriteit en andere componenten en technologieën in 5G-netwerken.
Deze aanpak voorkomt de mogelijkheid om een 'roaming'-toren in het netwerk in te voeren en deze omgeleide SIM-kaarten aan te sluiten. IT-systemen kunnen ongeautoriseerde apparaatverbindingen volledig detecteren en parasitaire verkeer blokkeren dat statistische ruis creëert.
Om de SIM-kaart te beschermen tegen wijzigingen, is het noodzakelijk om aanvullende middelen voor integriteitscontrole te implementeren, mogelijk gerealiseerd in de vorm van een SIM-applicatie op basis van blockchain. De applicatie kan worden gebruikt voor de authenticatie van apparaten en gebruikers, evenals voor het controleren van de integriteit van de firmware en instellingen van de SIM-kaart, zowel tijdens roaming als in het thuisnetwerk.
Samenvatting
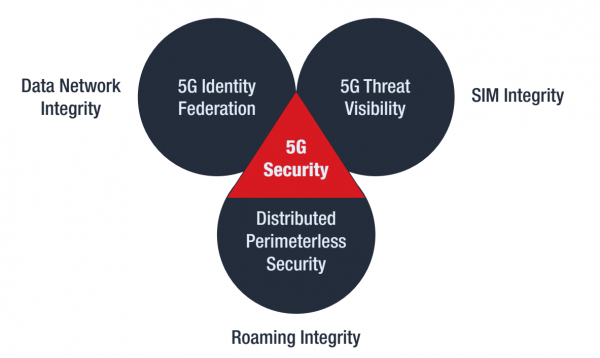
De oplossing voor de geïdentificeerde beveiligingsproblemen van 5G kan worden gepresenteerd als een combinatie van drie benaderingen:
- de implementatie van een federatief model voor identificatie en toegangsbeheer, dat de integriteit van gegevens in het netwerk waarborgt;
- het waarborgen van volledige zichtbaarheid van bedreigingen door de implementatie van een gedistribueerd register voor het controleren van de legitimiteit en integriteit van SIM-kaarten;
- het creëren van een grensloze gedistribueerde beveiligingssysteem dat problemen oplost met de interactie met apparaten tijdens roaming.
De praktische uitvoering van deze maatregelen vereist tijd en aanzienlijke investeringen, maar de uitrol van 5G-netwerken gaat overal door, wat betekent dat we onmiddellijk moeten beginnen met het aanpakken van kwetsbaarheden.
Bron: habr.com
