

Na een korte pauze zijn we terug bij NSX. Vandaag laat ik zien hoe je NAT en Firewall instelt.
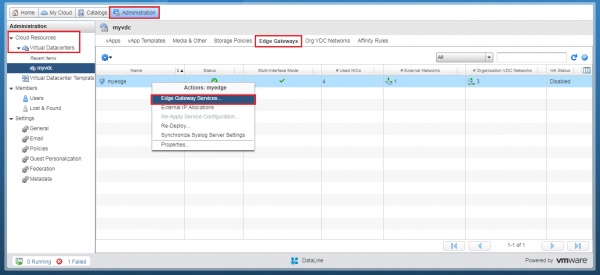
In het tabblad Beheer ga naar uw virtuele datacenter – Cloud Resources – Virtuele Datacenters.
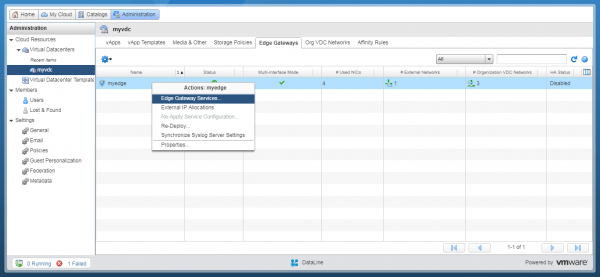
Selecteer het tabblad Edge Gateways en klik met de rechtermuisknop op de gewenste NSX Edge. Kies in het pop-upmenu de optie Edge Gateway Services. Het bestuurspaneel van NSX Edge opent in een nieuw tabblad.
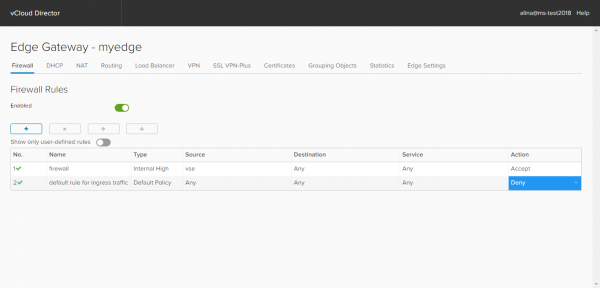
Instellingen van Firewall-regels
Standaard staat in het onderdeel default rule for ingress traffic de optie Deny geselecteerd, dat wil zeggen dat de Firewall al het verkeer blokkeert.
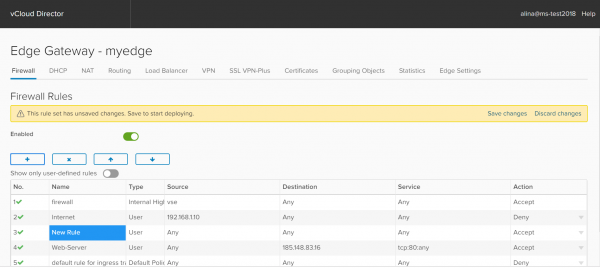
Om een nieuwe regel toe te voegen, klik op +. Er verschijnt een nieuwe vermelding met de naam New rule. Bewerkt de velden volgens uw vereisten.
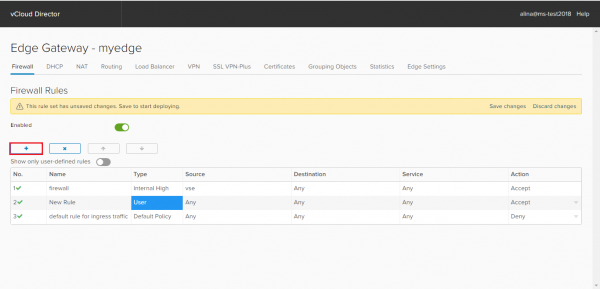
In het veld Naam geef de regel een naam, bijvoorbeeld Internet.
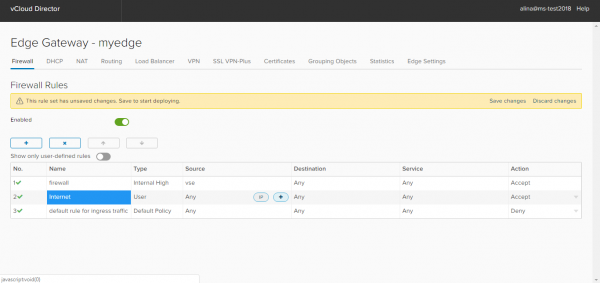
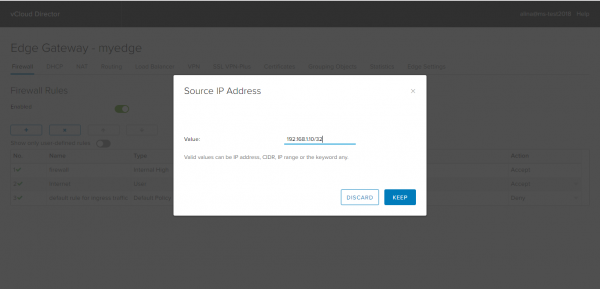
In het veld Source voer de vereiste bronadressen in. Met de knop IP kunt u één IP-adres, een bereik van IP-adressen of CIDR opgeven.
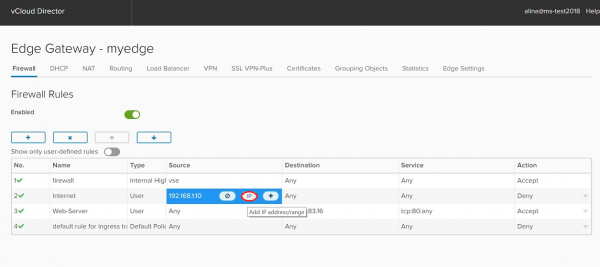
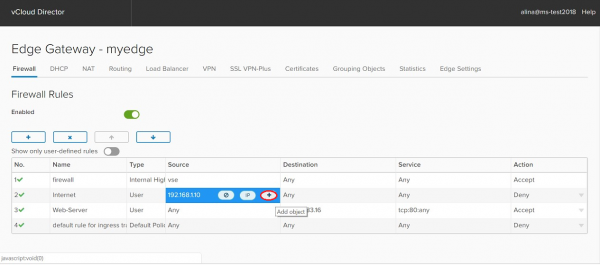
Met de knop + kunt u andere objecten opgeven:
- Gateway interfaces. Alle interne netwerken (Internal), alle externe netwerken (External) of Any.
- Virtuele machines. Koppel de regels aan een specifieke virtuele machine.
- OrgVdcNetworks. Netwerken op organisatieniveau.
- IP Sets. Door de gebruiker vooraf gemaakte groep IP-adressen (gemaakt in Groepering object).
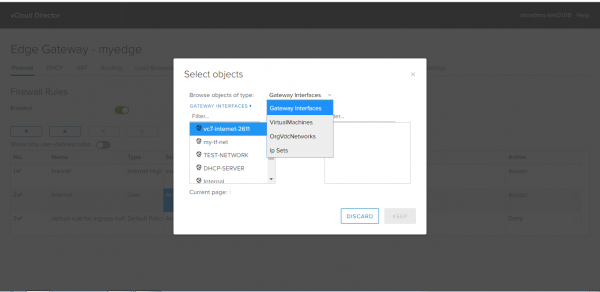
In het veld Destination geef het adres van de ontvanger op. Hier zijn dezelfde opties als in het veld Source.
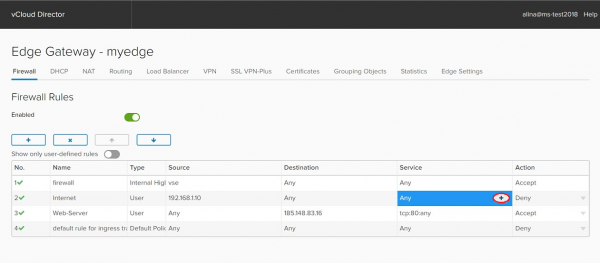
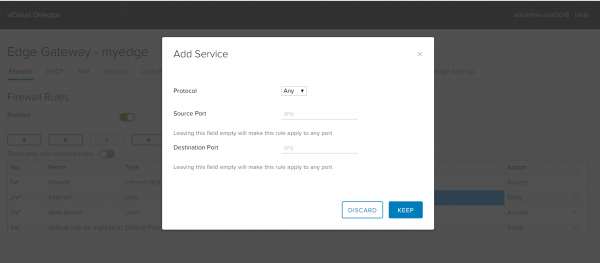
In het veld Service u kunt de ontvangende poort (Destination Port), het benodigde protocol (Protocol) en de verzendende poort (Source Port) selecteren of handmatig invoeren. Klik op Keep.
In het veld Actie kies de gewenste actie: laat verkeer door dat aan deze regel voldoet of blokkeer het.
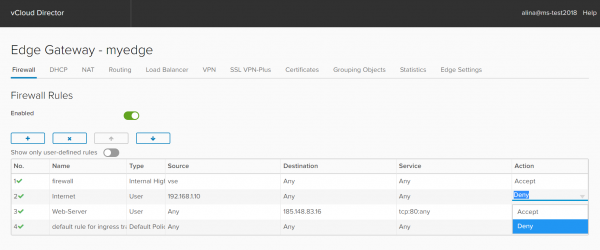
Pas de ingevoerde configuratie toe door het onderdeel te selecteren Save changes.
Voorbeelden van regels
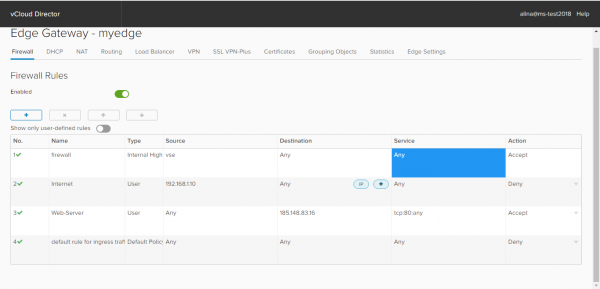
Regel 1 voor Firewall (Internet) staat toegang tot het internet toe voor elke protocol naar de server met IP 192.168.1.10.
Regel 2 voor Firewall (Web-server) staat toegang vanaf het internet toe via (TCP-protocol, poort 80) via uw externe adres. In dit geval – 185.148.83.16:80.
Instellingen van NAT
NAT (Network Address Translation) vertaalt privé (grijze) IP-adressen naar externe (witte) en omgekeerd. Dankzij dit proces krijgt een virtuele machine toegang tot het internet. Voor het configureren van deze mechanismen moet u SNAT- en DNAT-regels instellen.
Belangrijk! NAT werkt alleen als de Firewall is ingeschakeld en de juiste toestemmingsregels zijn ingesteld.
Maak een SNAT-regel aan. SNAT (Source Network Address Translation) is een mechanisme dat de bronadres vervangt bij het doorsturen van een pakket.
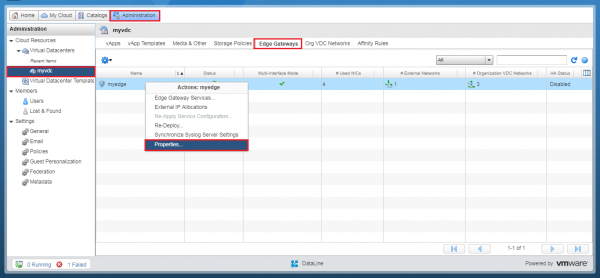
Eerst moet u het beschikbare externe IP-adres of bereik van IP-adressen achterhalen. Ga hiervoor naar de sectie Beheer Dubbelklik op het virtuele datacenter. Navigeer in het verschenen instellingenmenu naar het tabblad Edge GatewaySelecteer de gewenste NSX Edge en klik er met de rechtermuisknop op. Kies de optie Eigenschappen.
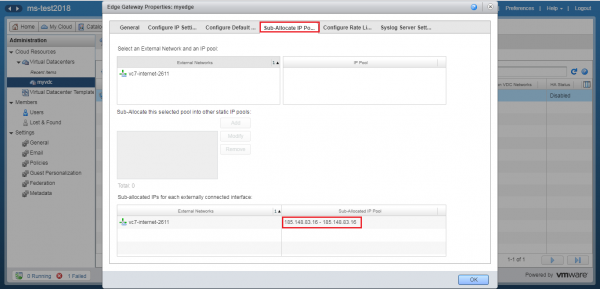
In het verschenen venster, op het tabblad Sub-Allocate IP Pools kun je het externe IP-adres of het bereik van IP-adressen bekijken. Noteer dit of onthoud het goed.
Klik vervolgens met de rechtermuisknop op de NSX Edge. Kies in het verschenen menu de optie Edge Gateway Services. En we zijn weer bij beheerderspaneel NSX Edge.
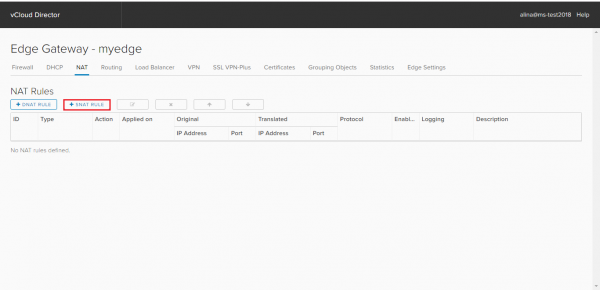
Open het tabblad NAT in het verschenen venster en klik op Add SNAT.
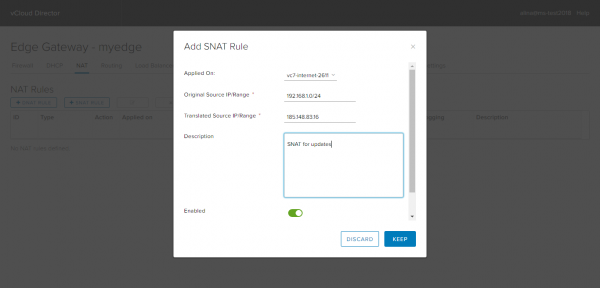
Geef in het nieuwe venster aan:
- in het veld Applied on – het externe netwerk (niet het organisatie-niveau netwerk!);
- Original Source IP/range – het interne bereik van adressen, bijvoorbeeld 192.168.1.0/24;
- Translated Source IP/range – het externe adres waarmee verbinding wordt gemaakt met het internet en dat je hebt bekeken op het tabblad Sub-Allocate IP Pools.
Klik op Bewaren.
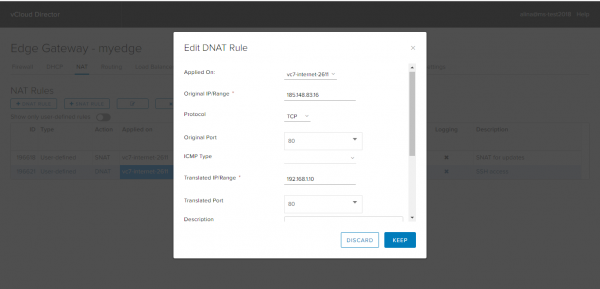
Het aanmaken van een DNAT-regel. DNAT is een mechanisme dat het bestemmingsadres van een pakket en ook de bestemmingspoort wijzigt. Het wordt gebruikt om binnenkomende pakketten van een extern adres/poort naar een privé IP-adres/poort binnen een particulier netwerk te leiden.
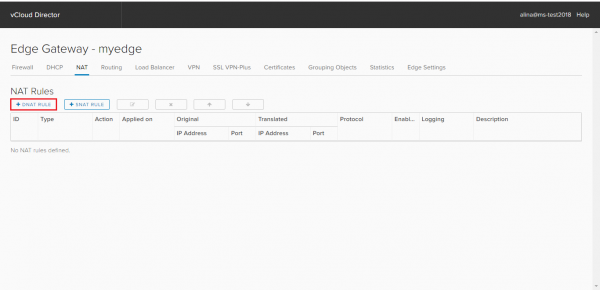
Selecteer het tabblad NAT en klik op Add DNAT.
Geef in het verschenen venster aan:
— in het veld Applied on – het externe netwerk (niet het organisatie-niveau netwerk!);
— Original IP/range – het externe adres (adres van het tabblad Sub-Allocate IP Pools);
— Protocol – het protocol;
— Original Port – poort voor het externe adres;
— Translated IP/range – intern IP-adres, bijvoorbeeld 192.168.1.10
— Translated Port – poort voor het interne adres waarheen de poort van het externe adres wordt vertaald.
Klik op Bewaren.
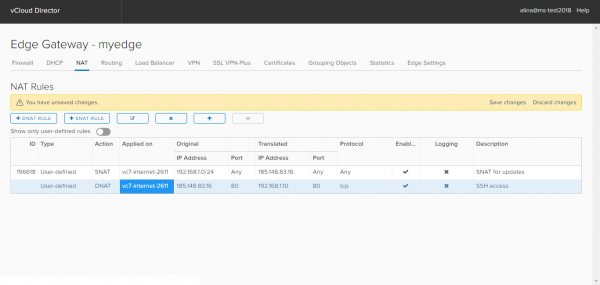
Pas de ingevoerde configuratie toe door het onderdeel te selecteren Save changes.
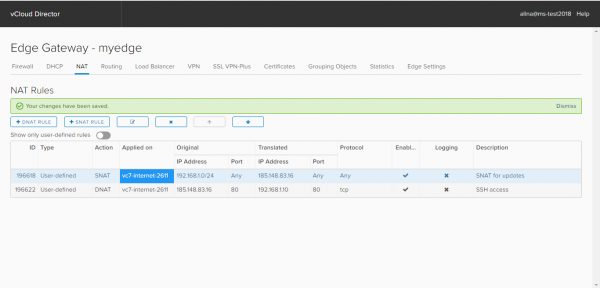
Klaar.
Daarna volgt de instructie over DHCP, inclusief de configuratie van DHCP Bindings en Relay.
Bron: habr.com
