

Lanseringen av webleseren Firefox 93 har skjedd. I tillegg er det gjort oppdateringer for langtidssupport-grener — 78.15.0 og 91.2.0. Firefox 94 er nå i beta-testing, med lansering planlagt til 2. november.
Hovudnyhende:
- Støtte for AVIF-bildeformatet (AV1 Image Format) er nå aktivert som standard, som benytter teknologier fra videokodingformatet AV1 for innebygd komprimering. Fullt og begrenset fargeskala støttes, samt transformasjonsoperasjoner (rotasjon og speiling). Animasjon støttes ikke ennå. For å konfigurere spesifikasjonskompatibilitet, er det lagt til parameteren «image.avif.compliance_strictness» i about:config. Verdien for HTTP-headeren ACCEPT er endret til «image\/avif,image\/webp,*\/ *» som standard.
- WebRender-motoren, som er skrevet i Rust, har blitt obligatorisk. Den gir betydelig økt ytelse i rendering og reduserer belastningen på CPU ved å overføre rendering av innholdet på siden til GPU, som utføres via shaders på GPU. For systemer med eldre grafikkort eller problematiske grafikkdrivere, brukes programvaremåten for WebRender (gfx.webrender.software=true). Støtten for å deaktivere WebRender (gfx.webrender.force-legacy-layers og MOZ_WEBRENDER=0) er fjernet.
- Støtten for Wayland-protokollen er forbedret. En lag er lagt til for å løse problemer med utklippstavlen i miljøer basert på Wayland-protokollen. Det er også gjort endringer som eliminerer flimmeret når vinduet flyttes til kanten av skjermen i flermonitor-konfigurasjoner.
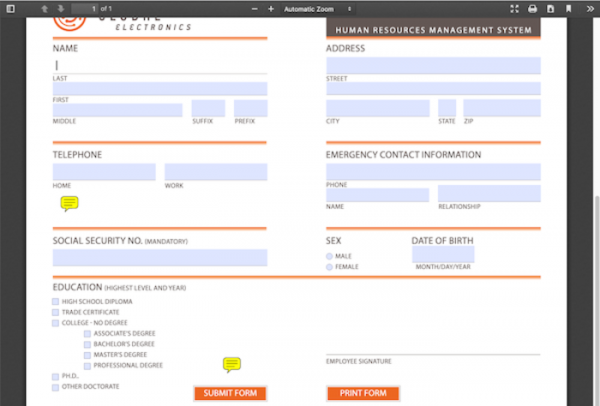
- Den innebygde PDF-leseren støtter nå åpning av dokumenter med interaktive XFA-skjemaer, som vanligvis brukes i elektroniske skjemaer fra ulike banker og offentlige etater.

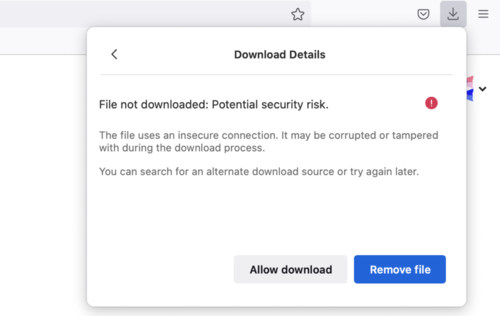
- Filenedlasting fra HTTP uten kryptering, initiert fra sider åpnet over HTTPS, er nå beskyttet. Slike nedlastinger er ikke beskyttet mot trussel fra overvåking av trafikken, men brukeren kan få feil inntrykk av sikkerheten siden de foregår gjennom HTTPS-sider. Ved forsøk på å laste ned slike data vil brukeren bli varslet, med mulighet til å annullere blokkeringen. I tillegg er nedlasting av filer fra isolerte iframe uten spesifisert attributt allow-downloads nå forbudt og vil bli blokkert stille.

- Implementeringen av SmartBlock-mekanismen som håndterer problemer på nettsteder forårsaket av blokkerte eksterne skript i privat nettlesing eller ved aktivering av strengt innholdstiltak (strict) er forbedret. SmartBlock automatisk erstatter skriptene brukt for overvåking med plassholdere som sikrer riktig lasting av nettstedet. Plassholderne er utarbeidet for noen populære overvåkingsskript, oppført på Disconnects liste. Den nye versjonen inkluderer adaptiv blokkering av Google Analytics-skript, Google annonseringsnettverk og widgeter fra tjenester som Optimizely, Criteo og Amazon TAM.
- I privat nettlesing og ved strenge innholdstiltak (strict) er det lagt til ekstra beskyttelse for HTTP-headeren "Referer". I de angitte modusene er det nå forbudt for nettsteder å bruke Referrer-Policy headerne "no-referrer-when-downgrade", "origin-when-cross-origin" og "unsafe-url", som omgår standardinnstillingene for å returnere den fullstendige URL-en til tredjeparts nettsteder i "Referer" headeren. Vi minner om at i Firefox 87 ble det aktivert en streng politikk som standard for å blokkere potensielle lekkasjer av konfidensielle opplysninger, hvor "strict-origin-when-cross-origin" kutter stier og parametere fra "Referer" ved forespørsel til andre vertsnavn over HTTPS, sender en tom "Referer" ved oppgradering fra HTTPS til HTTP og overfører den fulle "Referer" for interne navigasjoner innenfor samme nettsted. Effektiviteten av denne endringen var imidlertid diskutabel, ettersom nettsteder kan manipulere Referrer-Policy for å returnere gammel oppførsel.
- På Windows-plattformen er det implementert støtte for automatisk utlading av faner fra minnet når nivået av ledig minne i systemet når kritisk lave verdier. Først blir faner med høyest minneforbruk og som ikke har vært brukt på lenge, utlatt. Når brukeren bytter til en utladdet fane, lastes innholdet automatisk inn igjen. I Linux loves det at denne funksjonaliteten vil bli lagt til i en av de neste utgavene.
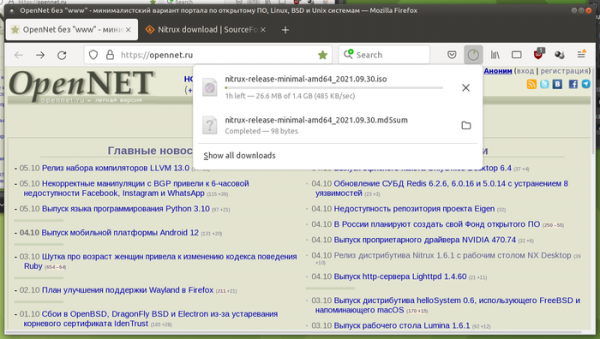
- Utformingen av panelet med nedlastingslisten har blitt tilpasset den generelle visuelle stilen til Firefox.

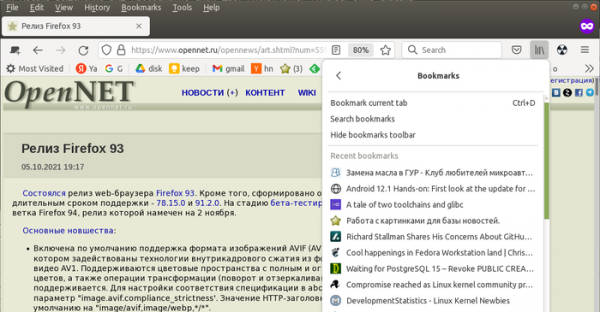
- I komprimert modus er innrykkene mellom elementene i hovedmenyen, overflow-menyen, bokmerkene og besøkte historikker redusert.

- SHA-256 er lagt til blant algoritmene som kan brukes til å organisere autentisering (HTTP Authentication) (tidligere ble bare MD5 støttet).
- TLS-krypteringer som bruker algoritmen 3DES er deaktivert som standard. For eksempel er krypteringssettet TLS_RSA_WITH_3DES_EDE_CBC_SHA sårbart for Sweet32-angrep. Gjenoppretting av støtte for 3DES er mulig med eksplisitt tillatelse i innstillingene for eldre versjoner av TLS.
- På macOS-plattformen er det løst et problem med tap av økter dersom Firefox startes fra en montert «.dmg»-fil.
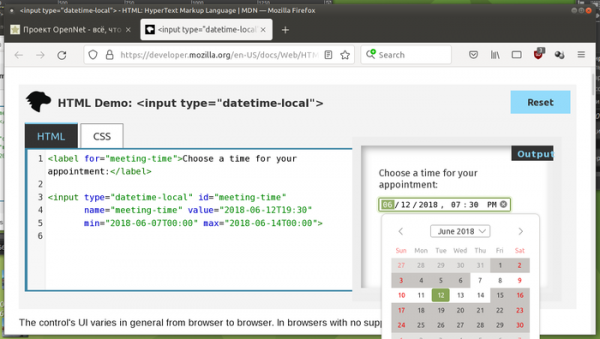
- Det er implementert et brukergrensesnitt for tydelig inntasting av dato og tid for webskjemaelementet <input type=»datetime-local»>.
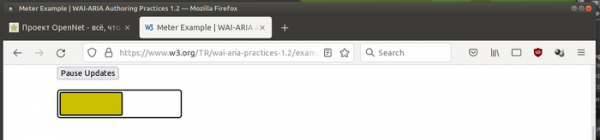
- For elementer med aria-label eller aria-labelledby-attributt er rollen meter (role=»meter») implementert, som muliggjør oppretting av indikatorer for numeriske verdier som endres innen et bestemt område (f.eks. indikatorer for batterinivå).

- Støtten for nøkkelordet «small-caps» er lagt til i CSS-egenskapen font-synthesis.
- Metoden Intl.supportedValuesOf() er implementert, og returnerer et array over støttede kalendere, valutaer, tallsystemer og måleenheter.
- Klasser har fått mulighet til å bruke statiske initialiseringsblokker for gruppere kode som kjøres én gang ved klassenes behandling: class C { // Blokken vil bli kjørt ved behandlingen av klassen static { console.log(«C’s static block»); } }
- Støtte for å kalle HTMLElement.attachInternals for tilgang til ekstra metoder for formhåndtering er lagt til.
- Attributtet shadowRoot er lagt til i metoden ElementInternals, som lar egendefinerte elementer referere til sin separate rot i Shadow DOM, uavhengig av tilstand.
- Metoden createImageBitmap() har fått støtte for egenskapene imageOrientation og premultiplyAlpha.
- Den globale funksjonen reportError() er lagt til, hvilket lar skripter skrive ut feil til konsollen ved å simulere en usnappet unntaksfeil.
- Forbedringer i versjonen for Android-plattformen:
- Når den kjøres på nettbrett, er det lagt til knapper for «frem», «tilbake» og «oppdater siden» i panelet.
- Automatisk fylling av brukernavn og passord i webskjemaer er aktivert som standard.
- Muligheten for å bruke Firefox som passordbehandling for å fylle ut brukernavn og passord i andre applikasjoner er nå tilgjengelig (aktiveres via «Innstillinger» > «Påloggninger og passord» > «Autofyll i andre apper»).
- Det er lagt til en side under «Innstillinger» > «Påloggninger og passord» > «Lagrede påloggninger» > «Legg til pålogging» for manuell innlegging av påloggingsinformasjon i passordbehandleren.
- En ny side under «Innstillinger» > «Datainnsamling» > «Studier og avmelding» er lagt til, som lar brukerne trekke seg fra å delta i testing av eksperimentelle funksjoner.
I tillegg til nyheter og feilrettinger har Firefox 93 løst 13 sårbarheter, hvorav 10 er klassifisert som kritiske. 9 sårbarheter (under CVE-2021-38500, CVE-2021-38501 og CVE-2021-38499) skyldes minnehåndteringsproblemer, slik som bufferoverløp og tilgang til allerede frigjorte minneområder. Disse problemene kan potensielt føre til at ondsinnet kode kjøres ved åpning av spesiallagde sider.
I beta-utgaven av Firefox 94 er det implementert en ny tjenesteside «about:unloads», hvor brukeren kan tvinge innløsning av bestemte faner for å redusere minneforbruket uten å lukke dem (innholdet vil bli lastet inn på nytt ved bytte til fanen).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish