

Ingeniørar frå Intel har foreslått ein ny protokoll, HTTPA (HTTPS Attestable), som utvidar HTTPS med ekstra sikkerheitsgarantiar for utførte berekningar. HTTPA garanterer integriteten til behandlinga av brukarforespurnaden på serveren og bekreftar at nettjenesten er påliteleg og at koden som kjører i TEE-miljøet (Trusted Execution Environment) på serveren ikkje har blitt endra som eit resultat av hacking eller administratorens sanksjonerte handlingar.
HTTPS beskytter data som blir overført i nettverket, men kan ikkje utelukke at integriteten deira kan bli broten gjennom serverangrep. Isolerte enclaver, oppretta ved hjelp av teknologiar som Intel SGX (Software Guard Extension), ARM TrustZone og AMD PSP (Platform Security Processor), gir moglegheit for å beskytte viktige berekningar og redusere risikoen for lekkasje eller endring av konfidensiell informasjon på sluttpunktet.
HTTPA, for å garantere ektheita av overførte opplysningar, lar bruka dei attestasjonsverktøy som Intel SGX tilbyr, som stadfestar ektheita til enclaven der berekningane er gjennomført. I hovudsak utvidar HTTPA HTTPS med moglegheita for fjernattestasjon av enclaver, og gjer det mogleg å kontrollere at den blir utført i eit ekte Intel SGX-miljø, slik at nettjenesta er påliteleg. Protokollen blir utvikla som ein universell standard og kan i tillegg til Intel SGX også implementerast for andre TEE-system.
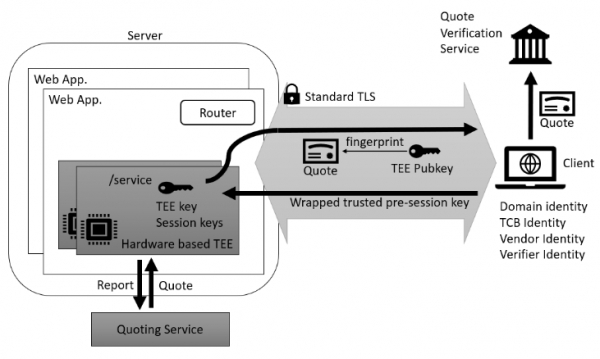
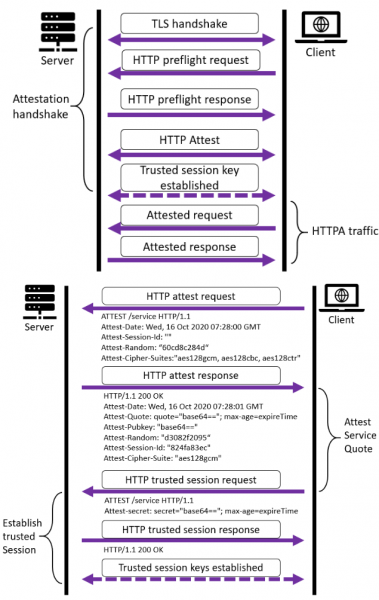
I tillegg til den vanlege prosessen for HTTPS for oppretting av ei sikker tilkopling, krev HTTPA også at ein påliteleg sesjonsnøkkel blir avtalt. Protokollen introduserer ein ny HTTP-metode, «ATTEST», som tillater behandling av tre typer forespørselar og tilbakemeldingar:
- «preflight» for å sjekke om den fjerne parten støttar attestasjon av enclaver;
- «attest» for å avtale attestasjonparametrane (val av kryptografisk algoritme, utveksling av unike tilfeldige sekvenser for sesjonen, generering av sesjons-ID og overføring av offentleg nøkkel for enclaven til klienten);
- «trusted session» — dannelse av ein sesjonsnøkkel for trygg utveksling av informasjon. Sesjonsnøkkelen blir danna basert på den tidlegare avtalte føre-sesjonshemme sekvensen (pre-session secret), som er danna av kunden med hjelp av den mottatte nøkkelen. serveren åpen nøkkel TEE, og tilfeldige sekvenser generert av hver part.
HTTPA innebærer at klienten er pålitelig, mens serveren ikke er det, altså kan klienten bruke denne protokollen til å verifisere beregninger i TEE-miljøet. Samtidig garanterer ikke HTTPA at de andre beregningene, utført utenom TEE, ikke er blitt kompromittert, noe som krever en separat tilnærming til utvikling av webtjenester. Dermed er HTTPA hovedsakelig rettet mot bruk med spesialiserte tjenester, som stiller høyere krav til informasjonsintegritet, som finansielle og medisinske systemer. web-servere For situasjoner der beregninger i TEE må bekreftes både for serveren og klienten, finnes en variant av protokollen mHTTPA (Mutual HTTPA), som utfører toveis verifisering. Denne varianten er mer komplisert på grunn av behovet for toveis oppretting av sesjonsnøkler for serveren og klienten.
X.Org Server 21.1 er tilgjengelig
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish