

Selskapet Google har lansert utgaven av nettleseren Chrome 103. Samtidig er den stabile versjonen av det frie prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved bruken av Googles logoer, tilstedeværelsen av et system for å sende varsler i tilfelle krasj, moduler for avspilling av kopibeskyttet videoinnhold (DRM), et automatisk oppdateringssystem, konstant aktivering av Sandbox-isolering, leveranse av nøkler til Google API og overføring av RLZ-parametre ved søk. For de som trenger mer tid på oppdateringer, støttes det separate Extended Stable-grenen, som følges opp i 8 uker. Neste utgave av Chrome 104 er planlagt den 2. august.
Hovedendringer i Chrome 103:
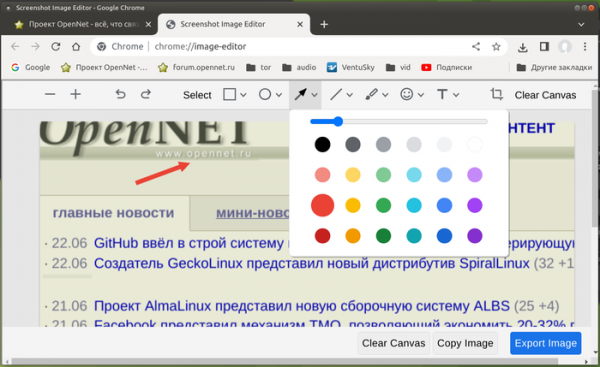
- En eksperimentell bildeforhandler er lagt til, som brukes til å redigere skjermbilder av sider. I bildeforhandleren er funksjoner tilgjengelige som beskjæring, områdeselv, penseltegning, fargevalg, tillegg av tekstetiketter og tilgang til standardfigurer og primitive former som linjer, rektangler, sirkler og piler. For å aktivere bildeforhandleren må innstillingene «chrome://flags/#sharing-desktop-screenshots» og «chrome://flags/#sharing-desktop-screenshots-edit» aktiveres. Etter å ha laget et skjermbilde via delingsmenyen i adressefeltet, kan man gå til bildeforhandleren ved å klikke på «Rediger» («Edit») på siden med forhåndsvisningen av skjermbildet.

- Mulighetene til den forhåndsvisningsmekanismen (prerender), som ble lagt til i Chrome 101, er utvidet for å tegne anbefalt innhold i Omnibox adressefeltet. Forhåndsvisning supplerer den tidligere tilgjengelige muligheten for å laste ned de mest sannsynlige anbefalingene uten å vente på at brukeren klikker, I tillegg til lastingen kan innholdet fra relaterte anbefalte sider nå tegnes i bufferen (inkludert skripter og oppretting av DOM-treet), noe som gir øyeblikkelig visning av anbefalingene etter klikk. For å styre forhåndsvisningen foreslås innstillingsknappene «chrome://flags/#enable-prerender2», «chrome://flags/#omnibox-trigger-for-prerender2» og «chrome://flags/#search-suggestion-for-prerender2».
I Chrome 103 for Android er det lagt til en API for Spekulasjonsregler, som lar nettstedseiere sende informasjon til nettleseren om hvilke sider brukeren sannsynligvis vil besøke. Nettleseren bruker denne informasjonen til å laste inn og gjengi innholdet på sidene på forhånd.
- I Android-versjonen er det implementert en ny passordbehandler som tilbyr det samme enhetlige grensesnittet for passordadministrasjon som brukes for Android-apper.
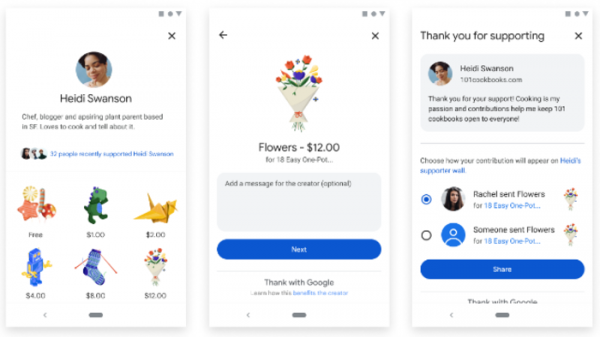
- Android-versjonen har fått støtte for tjenesten «With Google», som lar brukerne uttrykke takknemlighet til favorittnettstedene sine, registrert i tjenesten, ved å sende betalte eller gratis digitale klistremerker. Tjenesten er foreløpig kun tilgjengelig for brukere fra USA.

- Autofullføringssystemet for betalingskort, både kreditt- og debetkort, er forbedret, og nå støtter det kort lagret gjennom Google Pay.
- I Windows-versjonen er den innebygde DNS-klienten som standard aktivert, og denne brukes også i versjonene for macOS, Android og Chrome OS.
- API for Local Font Access har blitt stabilisert og gjort tilgjengelig for alle, som gjør det mulig å identifisere og bruke skrifttyper installert på systemet, samt manipulere skrifttyper på lavt nivå (for eksempel filtrere og transformere tegn).
- Støtte for HTTP-responskoden 103 er lagt til, som gjør det mulig å informere klienten om innholdet i noen HTTP-headere umiddelbart etter forespørselen, uten å måtte vente på at server alle relaterte forespørseloperasjoner er fullført og innholdet begynner å bli levert. På denne måten kan man gi tips om elementer relatert til den leverte siden, som kan bli forhåndslastet (for eksempel kan det være lenker til CSS og JavaScript brukt på siden). Når nettleseren mottar informasjon om slike ressurser, kan den begynne å laste dem ned uten å vente på at den primære siden skal fullføres, noe som reduserer den totale behandlingstiden for forespørselen.
- I løpet av Origin Trials (eksperimentelle funksjoner som krever egen aktivering) har testing av API Federated Credential Management (FedCM) startet bare på Android-plattformer. Dette API-et gjør det mulig å opprette sammenslåtte identitetstjenester som sikrer personvernet og fungerer uten mekanismer for tverrnettsporings, som behandling av tredjeparts informasjonskapsler. Origin Trial innebærer muligheten til å bruke det spesifiserte API-et fra applikasjoner lastet fra localhost eller 127.0.0.1, eller etter registrering og mottak av en spesialtoke, som gjelder i en begrenset periode for et bestemt nettsted.
- I API Client Hints, der udvikles som en erstatning for User-Agent headeren, hvilket gør det muligt selektivt at levere data om specifikke browser- og systemparametre (version, platform osv.) kun efter anmodning. serveren, muligheten for å sette inn fiktive navn i listen over nettleseridentifikatorer er lagt til, analogt med mekanismen GREASE (Generate Random Extensions And Sustain Extensibility) som brukes i TLS. For eksempel, i tillegg til ‘»Chrome»; v=»103″‘ og ‘»Chromium»; v=»103″‘ kan det legges til en tilfeldig identifikator for en ikke-eksisterende nettleser ‘»(Not;Browser»; v=»12″‘. Slike innsettinger vil avdekke problemer med behandling av identifikatorer for ukjente nettlesere, som fører til at alternative nettlesere må late som om de er andre populære nettlesere for å omgå sjekken mot tillatte nettlesere.
- Bilder i AVIF-format er lagt til listen over tillatte filer for deling via API iWeb Share.
- Støtte for kompresjonsformatet «deflate-raw» er lagt til, som gir tilgang til det rå komprimerte strømmen uten overskrifter og sluttblokker, noe som kan brukes, for eksempel, til å lese og skrive zip-filer.
- For webskjemaelementer er det nå mulig å bruke attributtet «rel», som gjør at man kan anvende navigasjon gjennom webskjemaer med parameterne «rel=noreferrer» for å deaktivere overføring av Referer-headeren eller «rel=noopener» for å deaktivere Window.opener-egenskapen og forby tilgang til konteksten der overgangen ble utført.
- Implementeringen av popstate-hendelsen er tilpasset oppførselen til Firefox. Popstate-hendelsen genereres nå umiddelbart etter at URL-en endres uten å vente på at lastingen av siden skal fullføres.
- For sider åpnet uten HTTPS og fra iframe-blokker, er det ikke tillatt å få tilgang til APIene Gampepad og Battery Status.
- I SerialPort-objektet er metoden forget() lagt til for å avvise tidligere innhentede tillatelser fra brukeren til å få tilgang til den serielle porten.
- I CSS-egenskapen overflow-clip-margin er attributtet visual-box lagt til, som definerer hvor fra innholdet som går utenfor området skal beskjæres (kan ta verdiene content-box, padding-box og border-box).
- I iframe-blokker med sandbox-attributtet er det forbudt å kalle eksterne protokoller og starte eksterne behandlinger. For å oppheve begrensningen må egenskapene allow-popups, allow-top-navigation og allow-top-navigation-with-user-activation brukes.
- Støtten for elementet er avsluttet, da det har mistet sin betydning etter at støtte for plugins ble avviklet.
- Det er gjort forbedringer i verktøyene for webutviklere. For eksempel har panelet Styles fått mulighet til å bestemme fargen på punkter utenfor nettleservinduet. Forhåndsvisningen av parameterverdiene i feilsøkeren er forbedret. Det er lagt til mulighet for å endre rekkefølgen av panelene i brukergrensesnittet Elements.
I tillegg til nyheter og feilrettinger i den nye versjonen er 14 sårbarheter blitt utbedret. Mange av sårbarhetene ble identifisert som et resultat av automatisert testing ved hjelp av verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. En av problemene (CVE-2022-2156) er vurdert som kritisk, noe som indikerer muligheten for å omgå alle nivåene av nettleserbeskyttelse og kjøre kode på systemet utenfor sandbox-miljøet. Detaljer om denne sårbarheten er fortsatt ikke offentliggjort, det er kun kjent at den skyldes tilgang til et frigitt minneområde (use-after-free).
I løpet av programmet for belønning for oppdagelse av sårbarheter i den nåværende utgivelsen har Google betalt ut 9 premier på totalt 44 000 amerikanske dollar (én premie på $20000, én premie på $7500, én premie på $7000, to premier på $3000 og én premie på $2000, $1000 og $500). Størrelsen på belønningen for kritiske sårbarheter er foreløpig ikke fastsatt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish