

Etter 8 måneder med utvikling er det nå lansert en betydelig utgave av nettleseren Tor Browser 11.5, som fortsetter utviklingen av funksjonaliteten basert på ESR-grenen av Firefox 91. Nettleseren fokuserer på å sikre anonymitet, sikkerhet og personvern, og all trafikk blir omdirigert kun gjennom Tor-nettverket. Det er umulig å kontakte direkte via det nåværende systemets nettverksforbindelse, noe som forhindrer sporing av den virkelige IP-adressen til brukeren (ved et eventuelt angrep på nettleseren kan angriperen få tilgang til systemets nettverksinnstillinger, så for fullstendig blokkering av mulige lekkasjer anbefales produkter som Whonix). Byggene av Tor Browser er tilgjengelige for Linux, Windows og macOS.
For å gi ekstra beskyttelse er Tor Browser utstyrt med tillegg av HTTPS Everywhere, som muliggjør kryptering av trafikk på alle nettsteder der dette er mulig. For å redusere trusselen fra angrep ved bruk av JavaScript og blokkere plugins som standard, leveres tillegg av NoScript. For å bekjempe blokkering og inspeksjon av trafikk brukes fteproxy og obfs4proxy.
For å etablere en kryptert kommunikasjonskanal i miljøer som blokkerer all trafikk unntatt HTTP, tilbys alternative transportformer som for eksempel kan omgå forsøk på å blokkere Tor i Kina. For å beskytte mot sporing av brukerens bevegelser og mot å fremheve spesifikke funksjoner for den enkelte besøkende, er API-er som WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices og screen.orientation deaktivert eller begrenset, og telemetrimidler som Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" er deaktivert, samt modifisert libmdns.
I den nye versjonen:
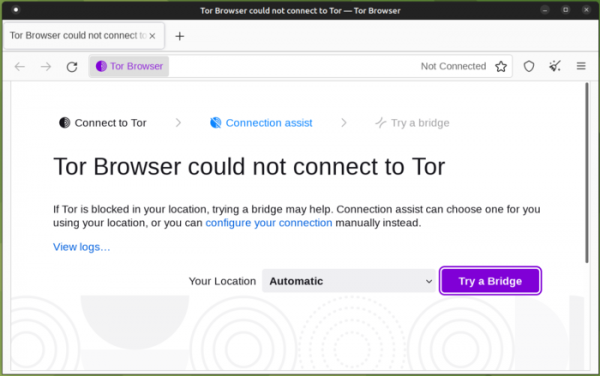
- Det er lagt til et grensesnitt for Connection Assist for å automatisere innstillingen av omgåelse av blokkering av tilgangen til Tor-nettverket. Tidligere måtte brukeren manuelt få tak i og aktivere broknutepunkter i innstillingene ved sensurert trafikk. I den nye versjonen konfigureres omgåelse av blokkering automatisk, uten manuell justering av innstillinger — i tilfelle av tilkoblingsproblemer tas hensyn til blokkeringsegenskapene i forskjellige land, og den mest optimale metoden for omgåelse velges. Avhengig av brukerens plassering lastes et forhåndsinnstilt sett med innstillinger for deres land ned, et fungerende alternativ transport velges, og tilkoblingen organiseres gjennom broknutepunkter.
For å laste ned listen over broknutepunkter benyttes verktøyet moat, som bruker teknikken «domain fronting», hvor essensen er å anmode om HTTPS med en fiktiv vert spesifisert i SNI, samtidig som det faktiske vertnavnet sendes i HTTP-headeren Host innen TLS-økten (for eksempel kan innholdsleveringsnettverk brukes til å omgå blokkeringer).

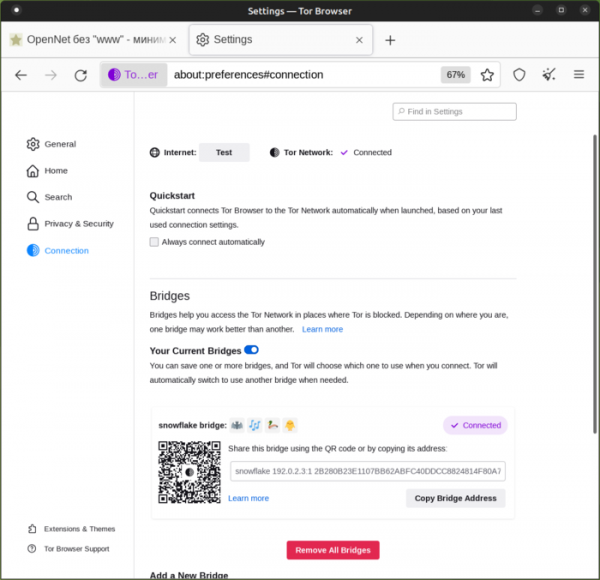
- Utformingen av konfigurasjonsseksjonen med innstillinger for Tor-nettverket er endret. Endringene er rettet mot å forenkle manuell konfigurasjon av omgåelse av blokkeringer i konfigurasjonen, som kan være nødvendig i tilfelle problemer med automatisk tilkobling. Seksjonen med Tor-innstillinger er omdøpt til «Connection settings». Øverst i innstillingsfanen er det sørget for å vise den nåværende tilkoblingsstatusen, og det er lagt til en knapp for å sjekke funksjonaliteten til direkte tilkobling (ikke via Tor), som gjør det mulig å diagnostisere kilden til tilkoblingsproblemer.

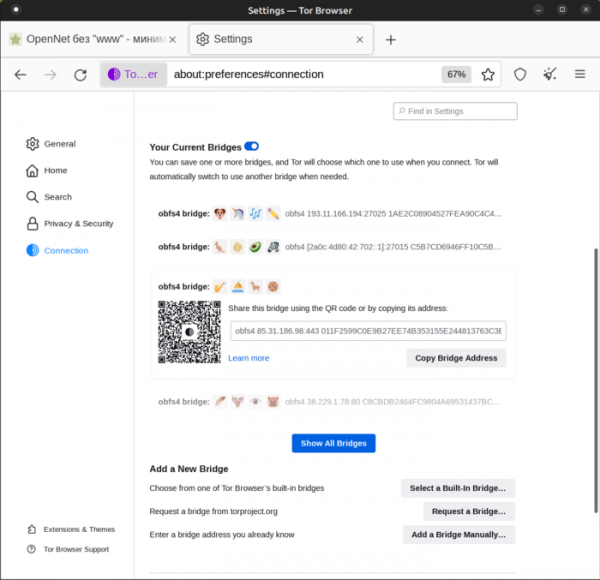
Design changes have been made to the information cards with bridge node data, allowing users to save working bridges and share them with others. In addition to the buttons for copying and sending bridge node cards, a QR code has been added, which can be scanned in the Tor Browser version for Android.

If multiple saved cards exist, they are grouped into a compact list, with items expanding upon click. The used bridge is marked with a ‘✔ Connected’ icon. Emoji images are used for clear differentiation of bridge parameters. The long list of fields and options for bridge nodes has been removed, and the methods for adding a new bridge are presented in a separate block.
- The main components now include documentation from the site tb-manual.torproject.org, which can be accessed via links in the configurator. Thus, documentation is now available in offline mode in case of connection issues. Documentation can also be viewed through the ‘Application Menu > Help > Tor Browser Manual’ and the service page ‘about:manual.’
- By default, HTTPS-Only mode is enabled, in which all requests made without encryption are automatically redirected to secure pages (‘http://’ is replaced with ‘https://’). The HTTPS-Everywhere extension, previously used for redirection to HTTPS, has been removed from the desktop version of Tor Browser but remains in the Android version.
- Font support has been improved. To protect against system identification through the enumeration of available fonts, Tor Browser comes with a fixed set of fonts, blocking access to system fonts. This restriction had caused display issues on some websites using system fonts not included in the built-in set. To address this, the built-in font set has been expanded, including fonts from the Noto family.

Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish