

Den første offisielle utgivelsen av en eksperimentell implementering av server og klient for SSH3-protokollen er tilgjengelig, utformet som et tillegg til HTTP/3-protokollen, som bruker QUIC (basert på UDP) og TLS 1.3 for å opprette en sikker kommunikasjonskanal og HTTP-mekanismer for brukerautentisering. Prosjektet utvikles av François Michel, doktorgradsstudent ved universitetet i Leuven (Belgia), med deltagelse av Olivier Bonaventure, professor ved samme universitet, kjent for utviklingen av Multipath TCP-subsystemet og koden for segmentering av IPv6-ruting for Linux-kjernen, samt medforfatter av 10 RFC-er og utkast til over 60 nettverks spesifikasjoner. Koden for referanseimplementeringen av klient og server er skrevet i Go og distribueres under Apache 2.0-lisensen.
Utviklingen av SSH3 er et resultat av en fullstendig revisjon av SSH-protokollen, utført av en egen gruppe forskere uavhengig av OpenSSH og andre prosjekter som utvikler implementeringer av den klassiske SSH-protokollen. I SSH3 er semantikken til den klassiske SSH-protokollen implementert gjennom HTTP-mekanismer, noe som har gjort det mulig å innføre flere ekstra funksjoner og skjule SSH-relatert aktivitet blant annen trafikk.
Når SSH3 brukes, er serveren uskillig fra en HTTP-server og tar imot forespørsler på 443-nettverksporten (HTTPS), og SSH3-trafikken blandes med vanlig HTTP-trafikk, noe som gjør det vanskeligere å utføre angrep relatert til portskanning og identifisering av SSH-servere for passordknekking. For å komplisere gjennomføringen av angrep på servere SSH3, i tillegg til kjennskap til eksistensen av en server på en spesifisert IP-adresse, kan det angis en hemmelig sti-identifikator for SSH3-serveren. Uten at det henvises til korrekt identifikator, vil serveren behandle forespørslene som en vanlig HTTPS-server og ikke gi noen indikasjon på muligheten for tilkobling via SSH3. For eksempel, med identifikatoren «e6ae772cbdaafd6918865cc2ce449dae», kan man bare koble til serveren via URL «https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae», og hvis identifikatoren er angitt feil, vil serveren returnere en vanlig feil «404».
I den utvidede funksjonaliteten til SSH3 nevnes muligheten for å bruke X.509-sertifikater og OAuth 2.0/OpenID Connect-metoder for autentisering, i tillegg til klassiske SSH-metoder; støtte for UDP-portomdirigering gjennom SSH-tunneler i tillegg til muligheten for å omdirigere TCP-porter (for eksempel for å videresende QUIC, DNS og RTP); bruk av avanserte funksjoner i QUIC-protokollen, som sømløs tilkoblingsmigrering og oppretting av multipath-tilkoblinger for å parallellisere trafikk over flere ruter.
Det bemerkes en betydelig reduksjon i tiden for å etablere tilkoblingen ved bruk av SSH3. Når man kobler til en SSH3-server, kreves det bare 3 nettverksiterasjoner (Round Trips), mens det for SSHv2 kreves 5–7 iterasjoner med datagramutveksling. Reaksjonstiden på tastaturinndata for allerede etablerte økter i SSH3 og SSHv2 er på samme nivå.
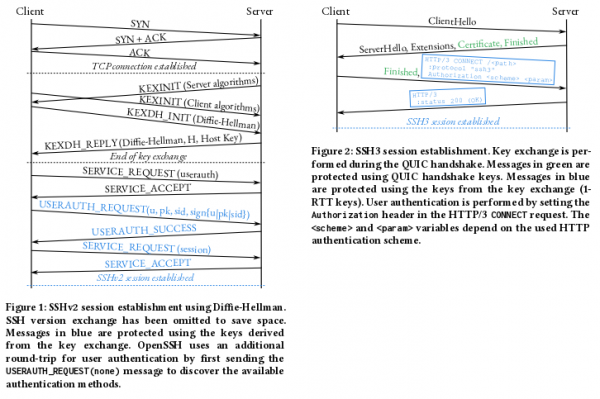
For kryptering av forbindelsen i SSH3 benyttes TLS 1.3-protokollen, og for autentisering kan klassiske metoder basert på passord og offentlige nøkler (RSA og EdDSA/ed25519) benyttes. Videre kan SSH3 bruke metoder basert på OAuth 2.0-protokollen, som lar autentisering overlates til tredjeparter, for eksempel for å muliggjøre innlogging med bekreftelse via kontoer på Google, Microsoft og GitHub. For tilkoblinger til servere med nøkler kan, i tillegg til SSH-nøkler, sertifikater av X.509-typen brukes, som er i bruk for HTTPS.
Den publiserte implementeringen av SSH3-klienten og serveren støtter mange grunnleggende funksjoner fra OpenSSH, inkludert:
- Støtte for filen ~/ .ssh/authorized_keys med nøkkelinnstillinger. serveren.
- Mulighet for å bruke konfigurasjonsfilen ~/ .ssh/config på klientsiden. For tiden støttes alternativene Hostname, User, Port og IdentityFile, mens de øvrige blir ignorert.
- Støtte for autentisering av tilkoblinger til serveren basert på sertifikater.
- Støtte for mekanismen known_hosts (i situasjoner der X.509-sertifikater ikke benyttes).
- Støtte for klientens arbeid med OpenSSH Agent (ssh-agent) og automatisk bruk av agenten for autentisering med offentlige nøkler.
- Støtte for funksjonen for omdirigering gjennom SSH-agenten for bruk av lokale nøkler på en ekstern server.
- Direkte videresending av TCP-porter.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish