

Etter nesten ett år med utvikling ble den nye stabile versjonen av e-postserveren Postfix — 3.9.0 — lansert. Samtidig ble det annonsert at støtten for Postfix 3.5, utgitt tidlig i 2020, opphører. Postfix er et av de få prosjektene som kombinerer høy sikkerhet, pålitelighet og ytelse, noe som er oppnådd gjennom en veloverveid arkitektur og en strengt definert kodepolitikk og revisjon av patcher. Prosjektkoden er skrevet i C og distribueres under lisensene EPL 2.0 (Eclipse Public License) og IPL 1.0 (IBM Public License).
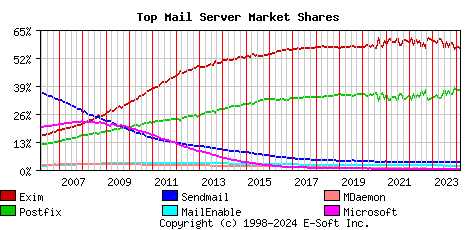
I henhold til en automatisk undersøkelse utført i januar blant omtrent 400 000 e-postservere, serverebrukes Postfix på 36,81% (33,18% for ett år siden) av e-postserverne, andelen Exim er 56,61% (60,27% for ett år siden), Sendmail — 3,60% (3,62%), MailEnable — 1,82% (1,86%), MDaemon — 0,40% (0,39%), Microsoft Exchange — 0,19% (0,19%), OpenSMTPD — 0,09% (0,06%).
Hovudnyhende:
- Det er lagt til en klient for MongoDB, som gjør det mulig å lagre en database med virtuelle brukere, aliaser, adresseoppkoblingslister og ulike sjekklister i denne DBMS. For å konfigurere tilgangen til MongoDB er det lagt til en tabelltype "mongodb". For eksempel, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", der mongo.cf er filen med tilkoblingsinnstillingene for MongoDB og forespørselsfilteret.
- I leveringsagenten for lokal levering er det lagt til eksportering av videresendings-ID-en som ble overført under SMTP-økten via ENVID (Envelope ID) parameteren i ESMTP MAIL-kommandoen (RFC 3461). ID-en blir lagret i miljøvariabelen ENVID og sendes til leveringsagenten pipe via kommandolinjeparameteren "${envid}".
- I klientene for datalagring i MySQL ("mysql:") og PostgreSQL ("pgsql:") er det lagt til parametrene: "idle_interval" for å bestemme tiden for inaktivitet før forbindelsen lukkes, og "retry_interval" for å angi en timer for å gjenta forespørslene. Som standard er verdiene satt til 60 sekunder. Verdien av "retry_interval" kan reduseres, for eksempel for å forkorte gjenopprettingstiden etter feil, når kun én server brukes i "hosts" attributten.
- I MySQL-klienten er det lagt til innstillingen "charset" for å angi standard tegnkoding. Som standard brukes verdien "utf8mb4", som samsvarer med standardinnstillingen i MySQL 8.0 (i tidligere versjoner ble "latin1" brukt). Støtte for versjoner eldre enn MySQL 4.0 (det vil si versjoner utgitt før 2003) er også opphørt.
- Det er gitt en valgfri mulighet for å be om en selvsignert (raw) offentlig nøkkel for TLS, som ikke er knyttet til et sertifiseringsorgan, i stedet for et X.509-sertifikat. Bruk av raw-nøkler for autentisering av klienter og servere aktiveres gjennom parameterne «smtpd_tls_enable_rpk = yes» og «smtp_tls_enable_rpk = yes», men oppførselen ved validering avhenger sterkt av det angitte sikkerhetsnivået og støtten for raw-nøkler i den lokale implementeringen av TLS (se dokumentasjonen).
- Innledende støtte for OpenSSL konfigurasjonsfiler er lagt til. For å angi en lenke til filen med TLS-innstillinger er parameteren tls_config_file foreslått, og for å angi navnet på seksjonen med innstillinger fra konfigurasjonsfilen er parameteren «tls_config_name» foreslått. Bindingen til OpenSSL-konfigurasjonsfiler kan brukes for å redusere avhengigheten av distribusjonsinnstillinger, endring av sikkerhetsnivået i dem kan føre til at flere meldinger sendes uten kryptering.
- Formatet på dagnummer i datoene i meldingene er endret — dager fra 1 til 9 er nå utfylt med null, ikke mellomrom (dvs. «01», «02» osv.). Endringen ble utført fordi RFC 5322 anbefaler å bruke enkelt mellomrom som skille tegn i datoer.
- Beskyttelse mot noen typer av «Blind» angrep (SSRF-angrep mot webklienter, rettet mot å nå serveren via SMTP) er lagt til, noe som aktiveres når innstillingen «smtpd_forbid_unauth_pipelining = yes» er satt (som standard).
- Som standard er innstillingen «smtpd_forbid_bare_newline = normalize» aktivert, som gir beskyttelse mot angrep av typen «SMTP smuggling», som tillater å splitte én melding opp i flere forskjellige meldinger ved bruk av en ikke-standard sekvens for å dele meldinger. Beskyttelse mot utførelse av utgående SMTP smuggling-angrep er også lagt til, der en angriper bruker en Postfix-basert server til å angripe en annen SMTP-server. Som standard er innstillingen «cleanup_replace_stray_cr_lf = yes» aktivert, som erstatter overflødige tegn <CR> og <LF> med mellomrom.
- I implementeringen av DNS-klienten er størrelsen på de returnerte resultatene fra DNS-spørringer nå begrenset til 100 oppføringer, som er 20 ganger mer enn det maksimale antallet som støttes i SMTP-klienten. IP-adresser for en enkelt server.
- Parameterne «disable_dns_lookup» og «permit_mx_backup», samt noen TLS-innstillingsparametere, er nå kategorisert som utdaterte.
- Støtte for innstillinger som ble erklært foreldet for omtrent 20 år siden er avsluttet: «permit_naked_ip_address», «check_relay_domains» og «reject_maps_rbl».
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish